Minnesotas senator Al Franken har skickat ett brev till Apple om hur företaget avser att göra med fingeravtrycken som man kan skanna in i den nya iPhone 5S.
Brevet är adresserat till Apple-vd:n Tim Cook.
Al Franken. Foto: Flickr/Aaron Landry/CC BY-NC-SA 2.0
"Om du inte berättar ditt lösenord för någon kommer ingen att kunna lista ut vad det är. Om ditt lösenord ändå hackas kan du ändra det så många gånger du vill, men du kan inte ändra dina tio fingeravtryck. ... de är definitivt inte en hemlighet", skriver Franken i brevet och fortsätter:
"Jag bör tillägga att oavsett hur noga Apple är med fingeravtryckstekniken så kommer detta förmodligen att bana väg för konkurrenter att använda samma biometriska teknik, med varierande skydd för integriteten."
Annons:
Och han vill ha försäkringar om att Apple aldrig kommer att dela fingeravtryck eller de verktyg som behövs för att få dem med kommersiella tredje parter.
En talesperson för Apple uppger till tidskriften Businessweek att fingeravtrycken är krypterade och att de inte delas ut till tredjehandspartners.
Apple var ett av de företag som den amerikanska säkerhetstjänsten NSA använde för att kunna övervaka sina medborgare - med hjälp av programmet Prism. Det framkom i början av juni när NSA-medarbetaren Edward Snowden läckte interna och mycket känsliga dokument till tidningarna Washington Post och The Guardian.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
I förra veckans avsnitt av Bli säker-podden pratade vi om SVT:s kommande inloggningskrav. SVT skriver att användare ”behöver” vara inloggade för att ”en digital-tv-tjänst ska bli riktigt bra”. Public service-bolaget omvandlar därför sin frivilliga inloggningsfunktion till ett inloggningskrav, vilket påverkar alla appanvändare. Tv-tittare som inte vill att SVT samlar in uppgifter för att ”göra tjänsten bättre” (SVT:s ordval) får i stället titta på tv via webbversionen.
För att använda SVT Plays mobil- och tv-appar kommer tv-tittarna att behöva registrera sig med en mejladress. I dessa sammanhang rekommenderar vi att använda en aliastjänst som skapar en unik mejladress för varje webbplats. I går visade det sig att SVT hade spärrat den möjligheten. Vi kontaktade SVT och de har nu åtgärdat detta.
SVT tillät inte att användare registrerade sig med några av de största aliastjänsternas domäner. Följande aliastjänsters domäner var bekräftat blockerade.
Simplelogin (simplelogin.com)
Addy (anonaddy.com)
Firefox Relay (mozmail.com)
Brave (bravealias.com)
Duckduckgo (duck.com)
SVT tillät inte att användare registrerade sig med mejladresser från flera populära aliastjänster. Skärmbild: Nikka Systems
SVT blockerade säkra mejltjänster
Situationen förvärrades av att SVT inte bara blockerade aliastjänster. SVT tillät inte helt vanliga mejladresser från minst två integritetsvärnande mejltjänster, däribland tyska Tuta (något vi fick kännedom om via en tråd på Reddit). Vi konstaterade att SVT även blockerade Mailfence-adresser. Proton- och Mailbox-adresser var däremot tillåtna.
Annons:
Blockeringen var problematisk eftersom public service därigenom, i praktiken, tog ställning till vilka mejltjänster som svenska tv-tittare fick använda. Minst två integritetsvärnande mejltjänster var otillåtna medan annonsfinansierade konkurrenter såsom Gmail och Outlook var tillåtna.
SVT har nu hävt blockeringen
Jag kontaktade SVT:s pressavdelning och bifogade en lista över blockerade domäner. SVT svarade snabbt att de skulle åtgärda detta. De hade använt en open source-lösning för att avgöra vilka mejltjänster som var tillförlitliga. De skulle nu justera lösningen för att inte blockera adresserna som jag skickade.
Nu på förmiddagen (21 oktober 2026) har SVT hävt blockeringen av samtliga rapporterade domäner. Jag har gjort stickprovstester med andra domäner från Simplelogin och Addy för att säkerställa att det inte bara är aliastjänsternas primära domäner som har avblockerats.
Karl Emil Nikka är grundare av Nikka Systems, författare till boken Bli säker och programledare för Bli säker-podden. Han utsågs till Årets säkerhetsprofil 2021.
Texten publicerades först på Nikka Systems den 21 oktober 2026 och återpubliceras under licensen CC BY 4.0.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
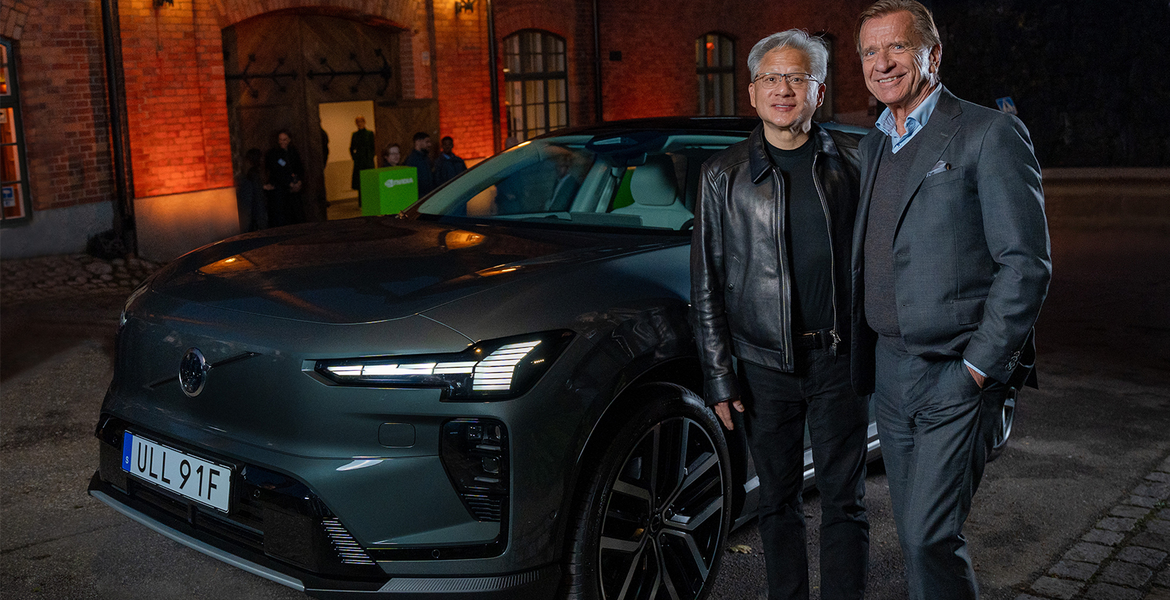
Volvo bygger sin nästa förarassistans på Nvidias teknik och siktar på bilar som kör från adress till adress i stadstrafik. Föraren måste ändå övervaka bilen hela vägen.
Volvo Cars fördjupar samarbetet med Nvidia, som började 2017. Biltillverkaren ska använda chipföretagets plattform Hyperion och mjukvaran Alpamayo för ett nytt system på nivå "2++". Det ska hantera trafikljus och stoppskyltar.
Nivå två betyder att föraren hela tiden ska vara uppmärksam och beredd att ta över. Systemet liknar Teslas "Full Self-Driving (Supervised)" och det system som Mercedes nyligen införde i nya CLA, rapporterar SweClockers med hänvisning till The Verge.
Hyperion kombinerar kraftfulla systemkretsar med sensorer runt hela bilen. Alpamayo använder språkmodeller för att tolka omgivningen och bestämma när bilen ska styra, bromsa eller accelerera. Lidar ingår inte, men Volvo kan lägga till den laserbaserade sensorn senare.
Annons:
Satsningen kommer efter bakslag. Volvos "Ride Pilot", som skulle köra utan övervakning på nivå 3, har i praktiken lagts åt sidan i USA sedan bolaget inte fick regulatoriskt godkännande. Planerna på lidar i vissa modeller föll när leverantören Luminar gick i konkurs, skriver The Verge.
Volvo tillför egna system som analyserar förarens beteende mer detaljerat än vanlig förarövervakning. Bilarna ska dessutom kunna varna varandra för hinder och vägarbeten längre fram.
— Vårt varumärke Volvo är synonymt med säkerhet, och säkerhet är synonymt med förtroende, säger Alwin Bakkenes, chef för global mjukvaruutveckling på Volvo Cars.
Volvo har inte sagt vilka modeller som får systemet först. Lanseringen ska ske "före decenniets slut". Samtidigt skriver bolaget i sitt pressmeddelande om en gradvis introduktion av "eyes-off" och "mind-off" körning – något ett nivå 2-system inte medger.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
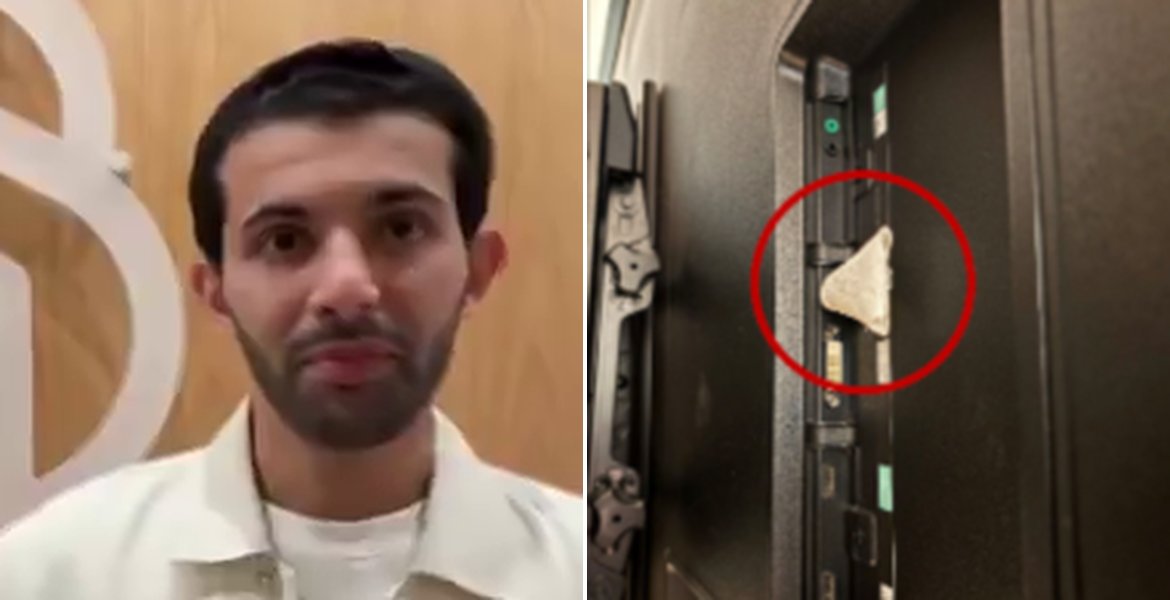
Enligt brottsanmälan användes konferensrummet för samtal om konfidentiell forskning och produktplaner. Intervjun med Abdulrahman Alfozan publicerades före gripandet.
OpenAI uppger att en dold inspelningsapparat har hittats på ett av företagets kontor. Enligt bolaget hade en egen anställd placerat den där, och personen har nu avskedats och gripits.
Beskedet kom under tisdagen, när AI-företaget skrev om händelsen på sitt officiella presskonto. OpenAI beskriver apparaten som "sofistikerad" och uppger att den placerades ut några dagar innan den upptäcktes.
Enligt bolaget använde det sina egna AI-modeller för att analysera apparaten och spåra var den kom ifrån. Analysen ska ha lett fram till en specifik anställd. Uppgiften kommer från OpenAI självt och har inte granskats oberoende.
Företaget lämnade ärendet till den amerikanska federala polisen FBI och tackar agenter och åklagare som enligt uttalandet agerade snabbt för att gripa personen. FBI:s utredning pågår.
Annons:
Det amerikanska justitiedepartementet DOJ bekräftar att 35-årige Abdulrahman Alfozan greps den 9 oktober och har ställts inför federal domstol. Han misstänks för användning eller försök till användning av en anordning för att avlyssna muntliga samtal. Misstankarna har inte prövats i domstol.
Videoklippet nedan kommer från en intervju som Smashi Business publicerade den 12 september, alltså före gripandet. Kanalen beskriver Alfozan som engineering lead, och i intervjun berättar han om sitt arbete och en nyligen genomförd produktlansering. Klippet bemöter inte misstankarna.
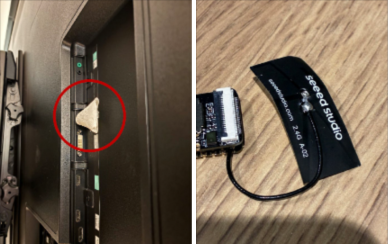
Enligt DOJ hittades apparaten omkring den 30 september i en USB-port bakom en tv i ett konferensrum i San Francisco. Den hade dolts med toalettpapper. Vad apparaten spelade in eller vem som kan ha tagit del av inspelningarna framgår inte.
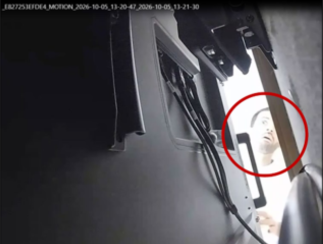
Apparaten var enligt brottsanmälan krypterad. Rummet användes för möten om konfidentiell forskning, produktplaner, affärsstrategi och kontakter med myndigheter. Den 5 oktober hittades en andra liknande apparat i hans väska.
Enligt DOJ kom chattbotfrågor om hur sådana apparater byggs, installeras, krypteras och nås på distans från ett konto som kopplas till Alfozans hustru och som delade flera identifierare med hans eget konto. Hans egna frågor om lokaler och möteskalendrar gällde ett produktivitetsverktyg.
Apparaten var enligt brottsanmälan krypterad och satt i ett konferensrum där OpenAI höll möten om konfidentiell forskning, produktplaner, affärsstrategi och myndighetskontakter. Bild: DOJ/U.S. v. Abdulrahman Alfozan. Övervakningsbild från den 5 oktober som enligt åklagarsidan visar den misstänkte bakom TV:n. Samma dag hittades en andra liknande apparat i hans väska. Bild: DOJ/U.S. v. Abdulrahman Alfozan.
OpenAI skriver att bolaget i nuläget inte har några tecken på att personen på otillbörligt sätt har kommit åt eller fört ut modellvikter, källkod eller kunddata. Modellvikterna är de inlärda parametrar som utgör själva AI-modellen. Uttalandet säger däremot ingenting om samtal eller möten som kan ha fångats upp på kontoret.
Bolaget kallar skyddet av sin teknik, sina data och sina anställda en fråga av "nationell betydelse". Säkerhetsarbetet ska enligt OpenAI rikta sig mot allt från interna hot och cyberkriminella till främmande stater.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Donald Tusk kallar Pegasusaffären ett brott mot staten. Polska experter konstaterar att NSO hade teknisk möjlighet att komma åt övervakningsmaterialet.
Den polska antikorruptionsbyrån CBA kunde komma åt i stort sett allt i övervakade medborgares telefoner, men hade aldrig själv full kontroll över spionprogrammet Pegasus. Den israeliska tillverkaren NSO behöll centrala behörigheter, och övervakningsdata lämnade Polen.
Uppgifterna kommer från tidigare hemligstämplade utlåtanden av experter vid säkerhetstjänsten ABW:s kriminaltekniska avdelning. Riksåklagarmyndigheten har nu hävt sekretessen för delar av dem, rapporterar Polskie Radio.
CBA saknade lösenord till en del konton med administratörsbehörighet. Servermodulen som användes för att infektera mobiltelefoner låg under tillverkarens exklusiva kontroll.
Insamlade data skickades ut ur landet via ett så kallat anonymiseringsnätverk med servrar i olika delar av världen. Nätverket styrdes av NSO och låg utom räckhåll för CBA. Experterna identifierade även utländska IP-adresser som systemet använde.
Annons:
Fjärråtkomst mitt under avlyssningen
Teknisk support och uppdateringar sköttes via fjärranslutning. Övervakningen pausades inte under tiden, och tillverkaren fick då full tillgång till systemet, inklusive möjligheten att ändra programvara och inställningar.
Enligt utlåtandena hade NSO därmed teknisk möjlighet att komma åt material från övervakningsoperationerna. Om företaget faktiskt tog del av materialet från enskilda operationer avgör experterna inte.
Materialet var omfattande. Pegasus gav åtkomst till sms, mejl, chattar, samtal via både mobilnät och internet, kontakter, kalender, webbhistorik, bilder, filer och GPS-position. Även meddelanden från tiden före övervakningen kunde hämtas om de fanns kvar i telefonen. Mikrofon och kamera kunde slås på för inspelning i realtid.
Tusk talar om brott mot staten
Premiärminister Donald Tusk kallar affären en av de största skandalerna i Polen sedan kommunismens fall. Han hävdar att NSO:s samarbete med israelisk underrättelsetjänst är höjt över allt tvivel.
— De betalade pengar för ett system som de facto överförde alla tänkbara uppgifter om polska medborgare, polska oppositionsledare och polska oberoende åklagare till den israeliska sidan, säger Tusk i en video, enligt Notes from Poland.
— Det här är inte längre bara en skandal. Vi talar om ett brott mot staten, säger han.
Den tidigare PiS-regeringen köpte Pegasus 2017. Programmet användes mot hundratals mål, bland dem flera av partiets politiska motståndare. PiS hävdar att verktyget behövdes mot brottslighet och bara användes med domstolstillstånd. Sejmens undersökningskommission uppger dock att domstolarna aldrig informerades om programmets fulla kapacitet och att CBA aldrig fick den säkerhetsackreditering som krävdes. Pegasusaffären har tidigare även lett till att Israel beslagtog hemliga dokument.
Sju personer har hittills delgivits misstankar. Tidigare cheferna för CBA, ABW och det militära kontraspionaget SKW misstänks för att ha tillåtit Pegasus utan säkerhetsackreditering. En tidigare biträdande CBA-chef misstänks för att olagligt ha lämnat ut material från övervakningen av advokaten Roman Giertych. Tre tidigare och nuvarande anställda vid CBA:s Warszawakontor misstänks för grundlös övervakning och för att ha vilselett åklagare och domare. Utredningen fortsätter.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.