
Hjälp Nya Dagbladet att finnas kvar
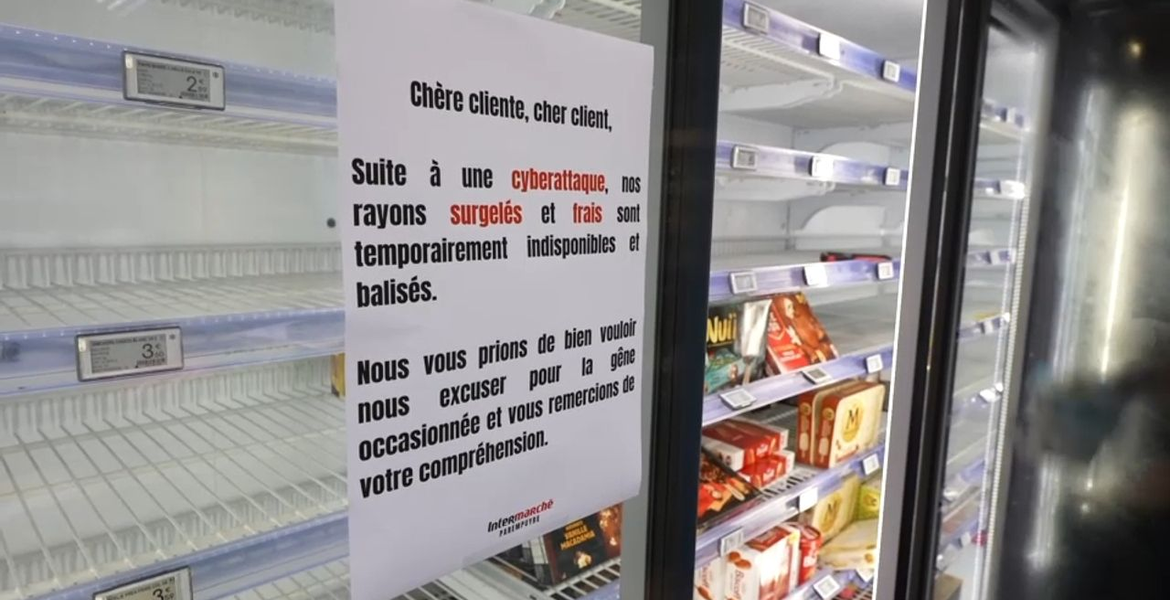
Hackare tog kontroll över kylsystemen i hundratals franska livsmedelsbutiker under natten till måndagen. Kylar och frysar tvingades in i en avfrostning som inte tog slut, och kedjorna har fått kassera färska och frysta varor för miljonbelopp.
Attacken riktades mot styrprogramvara från danska Danfoss, som butikerna använder för att fjärrstyra kylutrustningen. Normalt avfrostas frysar en kort stund varje natt. Den här gången beordrades enheterna att bli varma och förbli varma.
Intermarché och lågprismärket Netto uppger att 180 butiker drabbades och att ytterligare omkring 100 kopplades bort från internet i all hast. Coopérative U meddelar att över 100 av kedjans butiker angreps. Även Carrefour, Monoprix och E.Leclerc har drabbats. Carrefour uppger att kylarna i 80 av kedjans 6 000 butiker hackades.
Coopérative U:s vd Dominique Schelcher skrev på X att det är "extremt allvarligt och saknar motstycke" att angripa utrustning som är avgörande för fransmännens livsmedelsförsörjning.
Maten fick kastas
Mousquetaires-gruppen, som äger Intermarché, uppger att drabbad kylutrustning värmdes till 50 grader under sex timmar.
Personal som kom till butikerna på måndagsmorgonen möttes av varm luft från frysarna. Två butiker i Alsace redovisar enligt tv-kanalen BFMTV förluster på sammanlagt 270 000 euro. Intermarché varnar för att försäkringarna kanske inte täcker den här typen av skador.
Åklagarmyndigheten i Paris har inlett en förundersökning om IT-brott. Utredningen ska bland annat fastställa sambandet mellan attacken och de bränder som har rapporterats i vissa butiker.
Gamla system utan säkerhetsstöd
De flesta drabbade enheterna var äldre modeller eller aktuella modeller med föråldrad firmware, uppger Danfoss. Styrsystemet AK-SM800 förklarades uttjänt 2021 och AK-SC355 fasades ut 2016. Inget av dem får längre säkerhetsuppdateringar. Även nyare AK-SM800A-system drabbades, men de körde gammal programvara.
Bolaget betonar att det länge har uppmanat kunderna att uppdatera systemen och byta ut de äldsta.
Redan i augusti publicerade säkerhetsföretaget Claroty en granskning av AK-SM 800A. Forskarna hittade tusentals styrgränssnitt som gick att nå direkt från internet, samt en dold inloggning med en daglig kod som kunde användas för att kringgå lösenordet. Danfoss åtgärdade bristerna i en ny programvaruversion. Det är inte känt om angriparna utnyttjade just dessa sårbarheter.
EU:s jordbrukskommissionär Christophe Hansen fördömde attacken på X: "Livsmedelsförsörjningen kräver mer uppmärksamhet på alla nivåer, eftersom livsmedel som vapen har blivit en verklighet."