Irlands dataskyddsmyndighet har på uppdrag av EU inlett en utredning av AI-chatboten Grok för misstänkta brott mot dataskyddsförordningen GDPR. Undersökningen fokuserar på sexualiserade deepfake-bilder som Grok genererat.
Irlands Data Protection Commission, DPC, som agerar för EU:s räkning i dataskyddsfrågor, granskar nu det sociala nätverket X och dess integrerade AI-chatbot Grok. Undersökningen rör Groks generering av sexualiserade deepfake-bilder av personer, rapporterar danska statskanalen DR.
Plattformen X ägs av Elon Musk, som också står bakom utvecklingen av AI-tjänsten Grok.
— Syftet med undersökningen är att fastställa om X har uppfyllt sina skyldigheter enligt GDPR vad gäller de personuppgifter som behandlas om registrerade personer i EU eller EES, uppger DPC i ett uttalande.
Annons:
GDPR, EU:s dataskyddsförordning, reglerar hur företag får samla in och behandla personuppgifter. Vid brott kan myndigheten utdöma betydande böter.
Grok har dock orättvist fått oproportionerligt mycket uppmärksamhet för detta fenomen då i stort sett alla bildgenererande AI-modeller har eller stundvis haft liknande förmågor. Strålkastarljuset misstänks enligt kritiker ha politiska förtecken på grund av företagets ägare.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Kinesiska Moonshot har släppt Kimi K3.1 Pro, en modell som enligt bolagets egna tester slår Anthropics Claude Opus 5.5 på flera tunga prov i kodning och ekonomiskt analysarbete. Vikterna är ännu inte nedladdningsbara, men bolaget lovar att släppa dem senast den 4 november.
Lanseringen skedde den 23 oktober. Modellen finns redan på Kimi.ai, i Kimi Work, Kimi Code och via bolagets API. Fullständiga modellvikter ska enligt Moonshot publiceras senast den 4 november 2026. Licensvillkoren är ännu inte kända, så än så länge rör det sig om utlovade öppna modellvikter snarare än en bekräftad öppen källkod i full mening.
Ändå är beskedet en kraftig markering. Vikterna till de amerikanska toppmodellerna från Anthropic och OpenAI är inte offentliga, och modellerna kan bara användas som tjänster, via bolagen själva eller andra molnaktörer. Moonshot gör tvärtom och tänker lägga ut en modell i absolut toppklass för den som vill köra den på egen hårdvara.
Föregångaren Kimi K3 utmanade i juli redan amerikanska toppmodeller i flera tester. Med K3.1 Pro tar kineserna nästa steg.
I Moonshots egen jämförelse ligger K3.1 Pro före Opus 5.5 på flera prov som mäter verkligt arbete. På SWE-Marathon, som testar långa programmeringsuppdrag, redovisar bolaget 51,7 mot 46,3 för Opus. På OfficeQA Pro v2, där modellen ska analysera finansiell data i verkliga dokument, blir det 64,4 mot 62,2, vilket bolaget kallar bäst i klassen.
Även på Frontier Finance, som mäter hela investeringsflöden från urval till lönsamhetsanalys, leder Kimi med 58,6 mot 56,7. På kunskapsprovet Humanity's Last Exam med verktyg anger bolaget 70,0 mot 67,7.
Opus behåller ledningen på några punkter i samma redovisning. På Terminal-Bench 4.0, som testar kodagenter i terminalmiljö, får Kimi 65,7 procent mot 66,4 för Opus. På 3D-provet BenchCAD är siffrorna 92,7 mot 96,2.
Fyra i världen enligt oberoende mätning
Det oberoende analysföretaget Artificial Analysis placerar K3.1 Pro på fjärde plats i sitt intelligensindex med 55 poäng, elva fler än Kimi K3. Bara Claude Opus 5.5 med 58 poäng, Claude Sonnet 5.5 och Muse Wonder Full ligger högre. I företagets egen körning av Terminal-Bench 4.0 får Kimi 67 procent, högst av alla modeller de mätt.
När vikterna släpps blir K3.1 Pro enligt Artificial Analysis den högst rankade öppna modellen. Avståndet mellan bästa öppna och bästa låsta modell krymper då från 12 till 3 poäng i indexet.
Priset via API är enligt Artificial Analysis 2 dollar per miljon inmatade tokens, 10 dollar per miljon genererade och 0,20 dollar för cachade, en tredjedel lägre än för K3.
2,8 biljoner parametrar och spelmotorer
Modellen har 2,8 biljoner parametrar totalt, varav 104 miljarder är aktiva vid varje beräkning. Den läser text och bild och har ett kontextfönster på en miljon tokens, ungefär 1 500 A4-sidor text i ett och samma uppdrag. En snabbare variant, Highspeed, är enligt bolaget två till tre gånger snabbare.
Moonshot lyfter fram att modellen bygger kompletta spel i Unreal Engine, Unity och Godot och skriver skript för parametrisk modellering i Blender och CAD-program. I ett internt test byggde den en simulator för mänsklig gång, hittade och rättade 36 fel i beräkningarna av axelmusklerna och fick den simulerade människan att gå i 11,2 sekunder i stället för att falla ihop.
Bolaget uppger också att det rensat bort cyberrelaterad träningsdata inför den öppna versionen för att hålla modellens förmåga att skriva exploateringskod under de ledande låsta modellernas nivå.
Communityn testar redan
AI-profilen Peter Gostev hör till de tidiga testarna. Han kallar på X K3.1 Pro för "en bra modell" och visar upp några av sina favoritgenereringar från när han provade den.
Andra fastnar för att modellen ska bli öppen. "2,8 biljoner parametrar och de tänker bara lägga ut den på internet som en pdf", skriver X-användaren Chip Herndon under Moonshots lanseringspost.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Spotify kräver nu att vissa Premium Family-medlemmar står bredvid kontoägaren och skannar en QR-kod. Den som missar fristen på sju dagar spärras från andra Family- och Duo-planer i tolv månader.
Spotify uppger att bolaget kan be "vissa" medlemmar bekräfta att de bor med planhanteraren. Planhanteraren öppnar koden i sin mobil och medlemmen skannar den med sin egen telefon. Båda måste vara på samma plats.
Koden byts ut med några sekunders mellanrum, så en skärmdump i familjechatten räcker inte. Skanningen går bara att göra i mobilappen.
Medlemmen har sju dagar på sig efter att notisen kommit. Missar personen fönstret eller går kontrollen inte att slutföra kan hen inte gå med i en annan Family- eller Duo-plan på tolv månader. Spotify hänvisar i stället till sina övriga abonnemang. Det är alltså en spärr mot andra delade planer, inte en avstängning från tjänsten.
Annons:
Prisskillnaden förklarar varför kontrollen spelar roll. Spotify anger att Premium Individual kostar 149 kronor i månaden. Family, som rymmer upp till sex konton, kostar enligt SweClockers 249 kronor.
SweClockers uppger också att användare på Reddit berättar att de klarat kontrollen via videosamtal, där planhanteraren håller upp koden framför kameran.
Bolaget själv kallar det rutin. Enligt The Verge svarade Spotifys medvd Alex Norström så på en fråga om saken under en telefonkonferens med investerare:
— Det här är inte så mycket ett tillslag som en rutinmässig förbättring av våra verifieringsmetoder för Family-planen, säger Alex Norström.
Samtidigt medger han att det "med tiden" går att hitta hål i kontrollerna.
— Det här är inget som har ett slutdatum, säger Norström.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Dygnets kritiska PHP-hål är bara en del av en större förskjutning i hotbilden. Samtidigt har GitLab och Node.js fått akuta säkerhetsuppdateringar, och plattformarna Railway och OpenCode har drabbats av intrång där kunders nycklar till AI-tjänster stod på spel. Mjukvaruexperten Theo befarar att det blir betydligt värre innan det blir bättre.
Nya Dagbladet har rapporterat om de två allvarliga felen i programspråket PHP och om hur banker och myndigheter stängde nättjänster när miljontals angreppsförsök registrerades.
Hotet sträcker sig dock längre än till PHP och vanliga webbsidor. Två olika slags problem pågår parallellt: säkerhetsfel i programvara som mängder av tjänster vilar på, och faktiska intrång hos bolag som förvarar kunders nycklar till AI-tjänster. Säkerhetsfelen kräver att någon uppdaterar i tid. Intrången kan betyda att ens åtkomst redan har använts av någon annan.
— Verkligheten är att två olika saker händer samtidigt just nu, säger mjukvaruexperten Theo, som själv arbetar som utvecklare.
Annons:
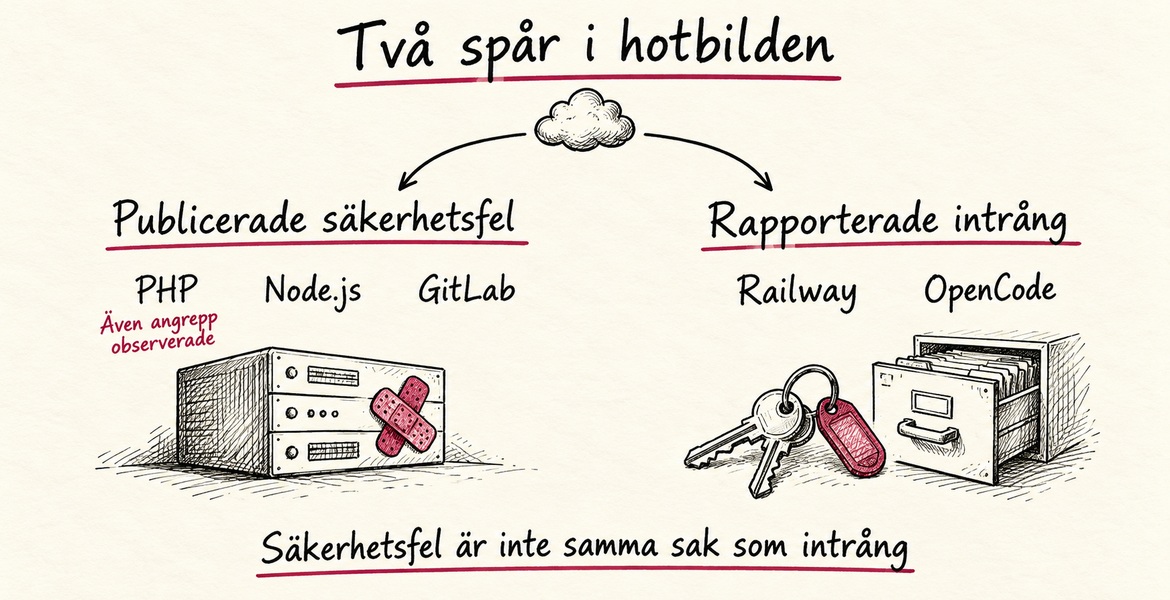
Publicerade säkerhetsfel och rapporterade intrång är olika slags händelser. PHP-felen har också utsatts för angrepp, medan Railway och OpenCode beskrivit separata intrång. Grafik: NyD.
Två spår: säkerhetsfel och intrång
På ena sidan finns publicerade säkerhetsfel, främst i PHP men också i Node.js och GitLab. Uppdateringar finns, men den som inte har installerat dem är sårbar. PHP-felen är redan föremål för angrepp: angreppsförsök registrerades före offentliggörandet, och felet utnyttjas nu brett enligt Amazon Threat Intelligence.
På andra sidan finns intrången. Plattformsbolaget Railway, där utvecklare kör sina tjänster, upptäckte onsdagen den 21 oktober avvikande aktivitet i system som lagrar kunders miljövariabler. Programmeringsverktyget OpenCode meddelade redan den 17 oktober ett intrång natten innan.
Ett säkerhetsfel är en dörr som går att bryta upp. Ett intrång betyder att någon redan har tagit sig in. Theo understryker själv att PHP-felen och intrången hos Railway och OpenCode varken är samma händelse eller har samma orsak. Det som förenar dem är en förändrad hotbild, inte en gemensam angripare.
Varför har AI-nycklar blivit byte?
En API-nyckel är en digital åtkomstnyckel som låter ett program använda en betaltjänst, exempelvis en AI-modell, på ägarens konto. Den är inte ett vanligt lösenord, och att byta kontolösenordet räcker inte. Den som får tag på nyckeln kan använda tjänsten på någon annans räkning.
Enligt Railways meddelande kan en obehörig ha kommit åt krypterade miljövariabler och för vissa fått fram innehållet i klartext. Sådana variabler kan innehålla API-nycklar och inloggningar till databaser. Den inledande analysen pekar på en delmängd av användarna, men bolaget uppmanar alla kunder att ersätta sina nycklar och granska loggar som försiktighetsåtgärd.
Railway tror att intrånget ingår i en serie attacker mot plattformsbolag med syfte att komma åt AI-tjänster och har bett leverantörerna av dessa tjänster att återkalla nycklarna.
OpenCodes intrång kopplades av bolaget till vad det kallar en storskalig destillationsattack. Det berörde 1,4 procent av användarna av tjänsten Console, en delmängd av dem som hade kopplat in externa AI-leverantörer.
Destillation innebär att svar från en kraftfull AI-modell används som träningsmaterial för en annan. Enligt Theo förklarar det varför nycklar som spärras inom några timmar ändå är värdefulla: den som inte får köpa tillgång till de ledande modellerna kan generera stora mängder data på någon annans konto innan nyckeln stängs. Han uppger att drabbade utvecklare rapporterat att nycklarna snabbt förbrukades och att obehöriga AI-kostnader debiterades deras konton.
— Varje plattform som lagrar API-nycklar är en måltavla, säger Theo.
Varför drabbas även välskriven kod?
PHP-felen är så svåra för att de sitter i själva språket, inte i de webbplatser som byggs med det. Säkerhetsföretaget Wiz, som hittade felen, skriver att även ett enkelt "Hello World"-program kan vara sårbart.
Jämför med ett hyreshus där felet sitter i porten. Det spelar ingen roll hur bra lås hyresgästerna har satt på sina lägenhetsdörrar.
Felen uppstår när PHP hanterar krascher, särskilt när minnet tar slut. Då kan skräpdata ligga kvar till nästa förfrågan. En angripare kan utnyttja det för att läsa ut serverns minne, där lösenord, API-nycklar och certifikat kan finnas, eller för att köra egen kod.
Sårbara utgåvor från det senaste decenniet, ända tillbaka till PHP 5.4, berörs av minst ett av felen. De rättade versionerna 8.5.12, 8.4.27, 8.3.36 och 8.2.35, som släpptes den 21 oktober, täpper till dem.
Theo varnar för att läsa uppgiften om att PHP driver omkring 70 procent av alla webbplatser som ett mått på skadan. Siffran räknar mängder av övergivna sajter, medan de mest besökta tjänsterna ofta är byggda på annat. Problemet, menar han, är snarare de sajter som ingen längre underhåller.
Kodplattformen GitLab rättade samma dag ett kritiskt fel som under vissa villkor kan låta en obehörig köra kod utan att logga in. Felet har högsta riskklass, 10,0, och gäller äldre installationer som organisationer driver själva. GitLab.com är redan rättat.
Node.js, som gör att programspråket JavaScript kan användas på servrar, släppte också säkerhetsuppdateringar den 21 oktober. De gäller bland annat säkra anslutningar, namnuppslag och komprimering. Felen är helt fristående från PHP:s.
Den sårbara koden i PHP har funnits i över ett decennium. Att göra den till ett fungerande angrepp krävde tidigare en extremt komplicerad kedja av steg. Med AI-verktyg gick det att anpassa angreppet till olika versioner och inställningar.
"Med de mest avancerade AI-modellerna och rätt verktyg klarade en enda forskare på en vecka det som tidigare skulle ha tagit ett team i världsklass månader", skriver Wiz.
Varje säkerhetsuppdatering avslöjar dessutom var felet satt. Den som jämför gammal och ny kod får en karta över var de som ännu inte uppdaterat är sårbara. Theo kallar det ett sårbart tidsfönster, som tidigare var relativt ofarligt eftersom det krävde mycket arbete att hitta och utnyttja uppdateringarna. Nu kan AI-agenter gå igenom varje kodändring och leta upp de säkerhetsrelaterade.
Amazons hotunderrättelseenhet Amazon Threat Intelligence registrerade ett angreppsförsök mot en av Amazons lockservrar redan den 17 oktober, fyra dagar innan felen offentliggjordes. Enheten skriver att det är oklart om försöken skulle ha lyckats mot verkliga system, men att felet nu utnyttjas brett.
"AI-stödd analys gör det billigare att förvandla en uppdatering eller ett säkerhetsmeddelande till ett fungerande angrepp. Därmed kan fler aktörer slå till inom timmar eller till och med minuter", skriver Amazon Threat Intelligence, som uppmanar till åtgärd inom timmar i stället för de 7 till 30 dagar som många organisationer räknar med.
Därför tror Theo att det blir värre
Kombinationen oroar honom. Angrepp kan byggas snabbare än någonsin, medan uppdateringar måste rullas ut på miljontals servrar som sköts av olika ägare. Samtidigt finns en efterfrågan som enligt Theo gör lagrade AI-nycklar till handelsvara.
— Jag har en obehaglig känsla av att det kommer att bli mycket värre innan det blir bättre, säger Theo.
Vad kan du göra?
Den som bara surfar har inget PHP att uppdatera, men bör hålla webbläsare, operativsystem och appar uppdaterade. Den som driver en sajt bör kontrollera att PHP uppgraderats till de rättade versionerna, vilket enligt Amazon Threat Intelligence är den enda fullständiga lösningen. Samma sak gäller egna GitLab-installationer och Node.js-tjänster.
En uppdatering stoppar nya angrepp men gör inte redan stulna nycklar obrukbara. Kunder hos Railway och andra plattformar som lagrar nycklar bör därför ersätta dem och bevaka sina konton.
— Se till att era API-nycklar är väl skyddade, väl åtskilda och lätta att återkalla, säger Theo.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Två kritiska säkerhetshål i PHP, servertekniken som bygger webbsidor åt bland annat WordPress, fick myndigheter och banker att stänga ned tjänster efter offentliggörandet på onsdagen. Felen hade legat i koden i över ett decennium, och PHP:s egna utvecklare såg de första tecknen redan 2024.
Sårbarheterna har fått namnet php2shell. PHP-projektet skriver att en angripare kan utnyttja dem för att köra egen kod på servern utan att logga in. Enligt säkerhetsföretaget Wiz är varje PHP-version från det senaste decenniet drabbad.
Attackerna lät inte vänta på sig. Matthew Prince, vd för molntjänstbolaget Cloudflare, beskrev förloppet i ett inlägg på X: "Under de tio timmarna innan det offentliggjordes såg vi tusentals försök att utnyttja det i nätverket. Det steg till tiotusentals under de 45 minuterna efter tillkännagivandet, hundratusentals inom två timmar och miljoner nu", skrev han. Siffrorna gäller försök att utnyttja felen, inte antalet lyckade intrång.
Myndigheter och banker släckte ned
Statliga webbplatser i Europa och på andra håll gick ned på onsdagen när webbplatsägare runt om i världen försökte skydda sina system, enligt Reuters. Den japanska storbanken Mitsubishi UFJ Financial Group stängde tillfälligt vissa internettjänster, och Japans finansministerium plockade ned delar av sitt webbinnehåll medan säkerhetsåtgärder infördes.
Annons:
Japans premiärminister Sanae Takaichi uppmanade samtidigt webbplatsägare att kontrollera om deras sajter använder PHP.
Amazons hotunderrättelseenhet uppger att den redan den 17 oktober, fyra dagar före offentliggörandet, registrerade ett försök att utnyttja felet mot företagets lockservrar, alltså inte mot en verklig tjänst. Enligt PHP Foundation sprack hemlighållandet sedan i förtid: uppgifter om felen spreds på nätet dagen före, och på onsdagsmorgonen släppte distributören Chainguard rättade programpaket mer än sex timmar för tidigt.
Rättningen fastnade i månader
PHP Foundation, stiftelsen som finansierar en del av utvecklingsarbetet, medger att grundproblemet upptäcktes under en extern säkerhetsgranskning 2024. Säkerhetsteamet kunde inte enas om en lösning, och arbetet stannade upp och startade om gång på gång. Stiftelsen kallar själv förseningen "ett strukturellt misslyckande".
Först i augusti, när Calif, OpenAI och Wiz rapporterade att felet kunde användas för att ta över servrar, blev rättningen högsta prioritet. Wiz skriver att AI lät en enda forskare på en vecka klara det som tidigare krävt ett team i världsklass flera månader.
Enligt PHP Foundation driver PHP myndighetstjänster, banker och nätbutiker, medan säkerhetsarbetet vilar på en liten grupp stiftelsefinansierade utvecklare och lite frivillig hjälp. Stiftelsen vädjar nu om pengar från företag och regeringar.
PHP-projektet släppte rättade versioner på onsdagen. Det enda fullständiga skyddet är att uppdatera själva PHP, och det måste webbhotellet eller serveransvarig göra. Det räcker inte att uppdatera WordPress eller tillägg, eller att lita på en brandvägg för webbapplikationer.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.