Annons:

Italien förbjuder mobiltelefoner i skolor

Digitaliseringen

Publicerad 19 juli 2024 – av Jan Sundstedt
Barn med mobiltelefoner - skolan
Italien går i bräschen mot skolvärldens skenande digitalisering och förbjuder nu mobiler i grundskolan (arkivbild).
Insamlingskampanj

Hjälp Nya Dagbladet att finnas kvar

Insamlat: 52 900,00 SEK 71% Mål: 75 000,00 SEK

Italien planerar att förbjuda användningen av mobiltelefoner i skolor från och med nästa läsår - även för utbildningsändamål. Beslutet, som meddelades av utbildningsminister Giuseppe Valditara i förra veckan, kommer att gälla från grundskolan upp till högstadiet.

Som en del av de nya åtgärderna tillkännagav Giusppe Valditara en återgång till den pappersbaserade dagboken eller läxboken. Eleverna kommer från och med september att skriva ner sina uppgifter med penna, rapporterar bland annat wantedinrome.

Föräldrar kan fortfarande kontrollera sina barns läxor i det digitala registret, men Valditara betonade att "Vi måste få våra barn att vänja sig vid att skriva igen, att ha en relation med pennan och med papper".

Förbudet omfattar inte användning av surfplattor eller datorer, "som måste användas under lärarens vägledning", förklarade Valditara. Han uttryckte och förtydligade även sina personliga tvivel om att mobiltelefoner skulle kunna bidra till god undervisning fram till högstadiet (scuola media).

Annons:

– Jag tror inte att bra undervisning kan bedrivas med en mobiltelefon fram till högstadiet, sade Valditara vid en utbildningskonferens i Rom. Han beskrev inskränkningen av telefoner som "ett viktigt steg framåt" för att återställa auktoriteten hos lärare och bekämpa mobbning och våld.

("Två skrivelser med viktiga nyheter undertecknades idag:
- mobiltelefonanvändning är förbjuden i skolan - även i undervisningssyfte - till och med åttonde klass;
- pappersdagboken för elever är tillbaka, medan föräldrar kommer att fortsätta att använda det elektroniska registret.")

"Positivt steg"

Initiativet har fått stöd av Antonio Affinita, chef för den italienska föräldrarörelsen Moige, som beskrev det som ett "positivt steg mot det felaktiga användandet av teknik, särskilt inom skolans värld".

Man välkomnar åtgärden och argumenterade för att: "barn idag förlorar förmågan att skriva, vilket är ett sätt att arbeta och tänka som genererar en viktig utveckling av barnets intellektuella områden".

Debatten om mobiltelefoner i skolan har pågått i nästan 20 år i Italien. Redan 2007 införde landet ett förbud mot användning av telefoner under lektioner, under riktlinjer utfärdade av dåvarande minister Giuseppe Fioroni, som beskrev telefoner som ett "distraherande element" och en "allvarlig brist på respekt för läraren".

Kort efter att han tillträdde i slutet av 2022 bekräftade utbildningsminister Valditara förbudet mot användning av mobiltelefoner i klassrummet, och tillät endast deras användning för utbildnings- och träningsändamål. Det nya beslutet kan ses som ytterligare ett steg i kampen mot digitaliseringen i skolvärlden.
Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Annons:

Kritiskt säkerhetshål hotar stora delar av webben

Digitaliseringen

Publicerad Igår 19:07 – av Markus Andersson
Allvarliga säkerhetsfel i webbens teknik låter främlingar ta över servrar
Säkerhetsuppdateringarna behöver installeras i serverns PHP – vanliga WordPress-uppdateringar åtgärdar inte felen.

Två kritiska säkerhetshål i tekniken bakom en stor del av webben kan låta obehöriga ändra webbplatser och stjäla data utan att logga in. Säkerhetsuppdateringar släpptes på onsdagen, men någon måste installera dem på servern.

Felen sitter i PHP, ett programspråk som arbetar i bakgrunden när en webbsida öppnas och bygger det besökaren ser. PHP-projektet uppger att båda felen får 9,2 på en tiogradig skala och räknas som kritiska.

Tekniskt kallas det fjärrkörning av kod: en utomstående kan få en server att utföra egna kommandon. Enligt säkerhetsföretaget watchTowr kan det användas för att ändra webbplatser och stjäla data. För en sajtägare betyder det i värsta fall att innehållet byts ut eller att uppgifter som servern hanterar hamnar hos fel personer.

Alla installationer som tar emot webbförfrågningar berörs, och risken är störst för serverkonfigurationen mod_php, enligt PHP-projektet.

Hur stor är risken för webben?

Publiceringsverktyget WordPress driver över 40 procent av världens webbplatser, uppger WordPress självt. Siffran visar hur utbrett verktyget är, inte hur många sajter som faktiskt är sårbara eller angripna. Säkerhetsföretaget Wordfence skriver ändå att alla WordPress-sajter körs på servrar med PHP och därför berörs av säkerhetsuppdateringen.

WordPress egna uppdateringar rättar inte serverns PHP. Webbhotellet eller serveradministratören måste uppdatera, och många webbhotell gör det automatiskt. Den som sköter en egen server får göra jobbet själv.

PHP-projektet släppte säkerhetsuppdateringarna den 21 oktober. De finns i PHP 8.5.12, 8.4.27, 8.3.36 och 8.2.35. PHP 8.1 och äldre får inga ordinarie uppdateringar, men projektet har släppt minimala källkodsfixar för 7.4, 8.0 och 8.1 till den som bygger sin programvara själv.

EU:s it-beredskapsgrupp CERT-EU rekommenderar att organisationer som inte kan uppdatera direkt överväger att isolera internetexponerade applikationer från det öppna nätet tills säkerhetsuppdateringen kan installeras.

Fråga till läsarna

Hur trygg känner du dig med att dina personuppgifter skyddas på de webbplatser du använder?

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Strömmen gick hos Google – kunder kom inte åt sina egna pengar

Digitaliseringen

Publicerad 20 oktober 2026 – av Emil Fjellstedt
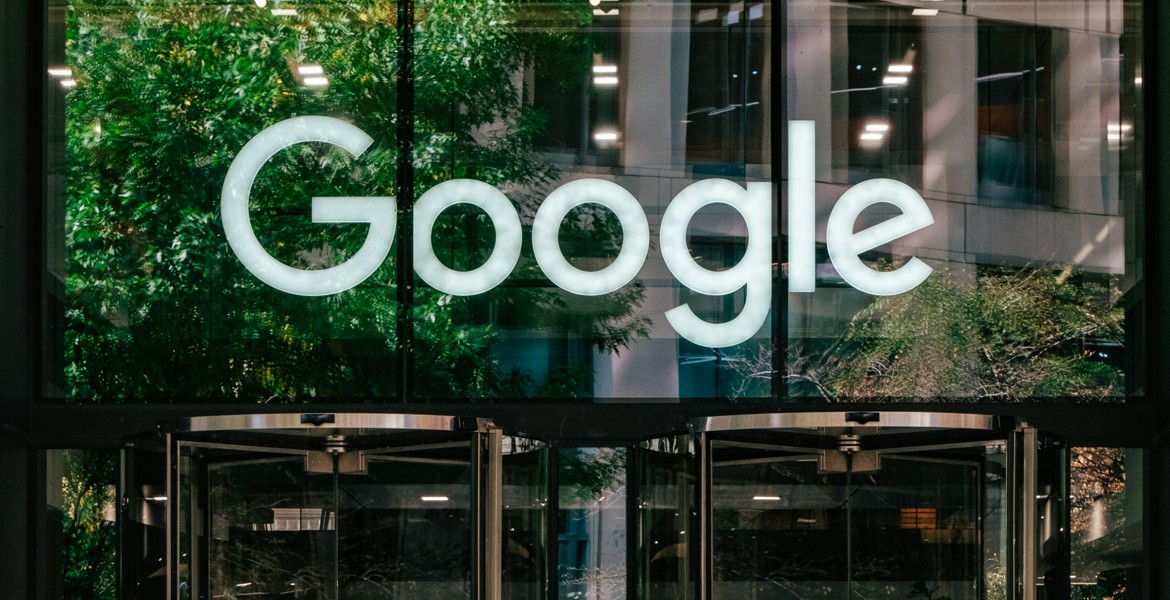
Google-skylt på glasfasaden ovanför entrén till Googles kontor vid King's Cross i London.
Ett fel i Google Clouds London-zon slog mot banker och andra samhällstjänster. Arkivbild från Googles kontor vid King's Cross i London, inte den drabbade serveranläggningen.

Ett strömavbrott i Googles molndatacenter i London slog på tisdagen ut bankappar och kortbetalningar i Storbritannien. Även budgetappen Emma och domstolarnas videolänkar i England och Wales drabbades.

Felet uppstod i Googles molnregion europe-west2 i London och började klockan 08.08 svensk tid den 20 oktober. En "elhändelse" slog ut zonen europe-west2-b, skriver bolaget på sin statussida.

Klockan 14.44 svensk tid meddelade Google att merparten av kundernas drift i regionen hade börjat återhämta sig. Helt återställt var det inte. Molntjänsterna i den drabbade zonen låg fortfarande nere, och i resten av regionen kunde kunderna råka ut för fel och nätverksstörningar. Google har bett om ursäkt.

Molnlöftet som sprack

Revolut slogs ut redan på morgonen. En person med insyn uppger för nyhetsbyrån Reuters att bankens problem hängde ihop med störningen hos Google Cloud.

De flesta av bankens tjänster låg helt eller delvis nere, bland annat kortbetalningar, överföringar, kontantuttag och inloggning. Under förmiddagen kom mer än 1 500 rapporter om problem med Revolut in till Downdetector, en sajt som samlar användarnas felanmälningar.

På X lugnade banken med att "alla våra kunders pengar och data är säkra".

I september i fjol utökade Revolut samarbetet med Google Cloud i ett flerårigt avtal värt miljontals dollar. Googles "säkra, skalbara infrastruktur" skulle enligt banken garantera "sömlös prestanda", även när kundbasen växer.

Domstolar och budgetappar drabbades

Avbrottet nådde långt utanför Revolut. Den brittiska domstolsmyndigheten HMCTS fick problem med den molnbaserade videoplattform som används för säkra videolänkar till rättegångar i England och Wales, rapporteras det.

Vid Southwark Crown Court i London konstaterade domaren i rättegången mot Russell Brand att det hade varit problem med Google men att systemet var igång igen. Journalister som följer mål via plattformen uppgav att den fungerade strax efter Googles uppdatering vid lunchtid.

Budgetappen Emma skrev till sina användare att appen låg nere "på grund av ett avbrott i Google Cloud som påverkar tjänster i London".

Halifax, som ägs av Lloyds Banking Group, bekräftade att kunder hade problem med appen och internetbanken. Samtidigt rapporterade hundratals användare störningar hos Lloyds Bank och HSBC till Downdetector.

Rapporter kom också in om Royal Mail, paketbolaget DPD och bostadssajten Rightmove. Om alla dessa problem hade samma orsak har inte bekräftats.

Ett fel i London, följder långt bort

Videolänkarna till rättegångarna, budgetappen och digitalbanken har helt olika kunder och uppdrag. Ändå fick alla tre problem samma morgon, och spåren leder till samma leverantör.

Det räckte att strömmen svek i en enda zon i London. Googles råd till de drabbade företagen var att om möjligt flytta sina system till en annan zon eller region.

Kunden vid kassan kan inte flytta sitt kort någonstans. Pengarna kan stå kvar på kontot, men när systemen bakom dem ligger nere går de inte att använda.

En drabbad skriver under signaturen Jonas till Nya Dagbladet: "Jag står och ska köpa frukost men kan inte betala. Med begränsade uttag är det dessutom svårt att ha kontanter. Hur ska man kunna lita på det finansiella systemet när man blir av med tillgången till sina egna pengar?"

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Cyberattack slog ut kylningen i hundratals franska matbutiker

Digitaliseringen

Uppdaterad 13 oktober 2026, Publicerad 13 oktober 2026 – av Emil Fjellstedt
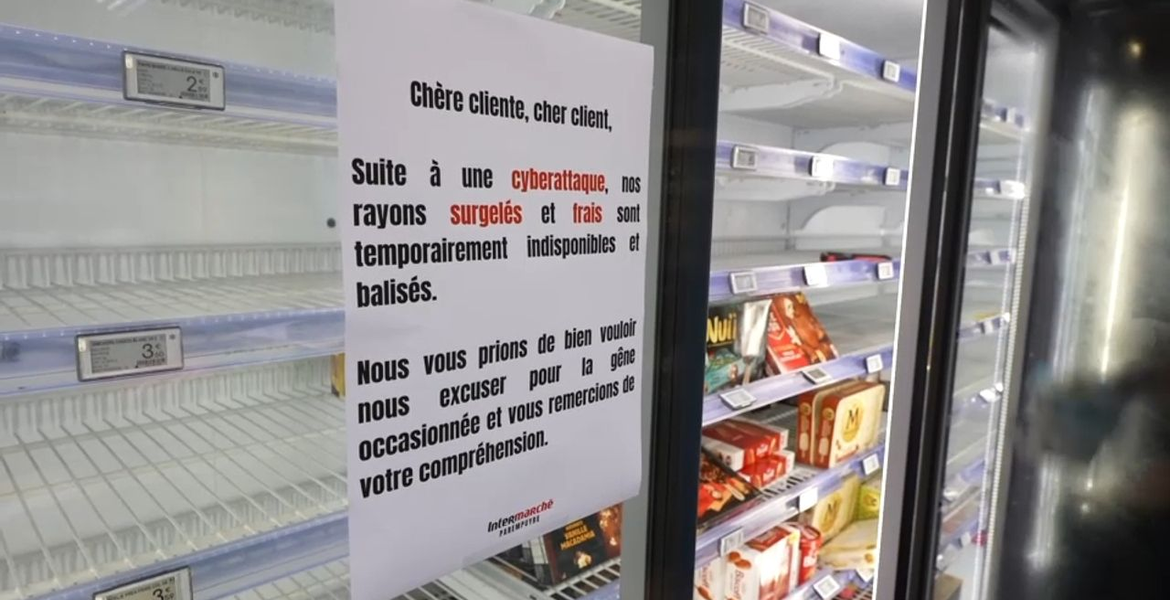
Nästan tomma frysskåp i en Intermarché-butik med en skylt som informerar om att frysta och färska varor tillfälligt är otillg
Efter cyberattacken stängdes berörda färskvaru- och frysavdelningar.

Hackare tog kontroll över kylsystemen i hundratals franska livsmedelsbutiker under natten till måndagen. Kylar och frysar tvingades in i en avfrostning som inte tog slut, och kedjorna har fått kassera färska och frysta varor för miljonbelopp.

Attacken riktades mot styrprogramvara från danska Danfoss, som butikerna använder för att fjärrstyra kylutrustningen. Normalt avfrostas frysar en kort stund varje natt. Den här gången beordrades enheterna att bli varma och förbli varma.

Intermarché och lågprismärket Netto uppger att 180 butiker drabbades och att ytterligare omkring 100 kopplades bort från internet i all hast. Coopérative U meddelar att över 100 av kedjans butiker angreps. Även Carrefour, Monoprix och E.Leclerc har drabbats. Carrefour uppger att kylarna i 80 av kedjans 6 000 butiker hackades.

Coopérative U:s vd Dominique Schelcher skrev på X att det är "extremt allvarligt och saknar motstycke" att angripa utrustning som är avgörande för fransmännens livsmedelsförsörjning.

Maten fick kastas

Mousquetaires-gruppen, som äger Intermarché, uppger att drabbad kylutrustning värmdes till 50 grader under sex timmar.

Personal som kom till butikerna på måndagsmorgonen möttes av varm luft från frysarna. Två butiker i Alsace redovisar enligt tv-kanalen BFMTV förluster på sammanlagt 270 000 euro. Intermarché varnar för att försäkringarna kanske inte täcker den här typen av skador.

Åklagarmyndigheten i Paris har inlett en förundersökning om IT-brott. Utredningen ska bland annat fastställa sambandet mellan attacken och de bränder som har rapporterats i vissa butiker.

Gamla system utan säkerhetsstöd

De flesta drabbade enheterna var äldre modeller eller aktuella modeller med föråldrad firmware, uppger Danfoss. Styrsystemet AK-SM800 förklarades uttjänt 2021 och AK-SC355 fasades ut 2016. Inget av dem får längre säkerhetsuppdateringar. Även nyare AK-SM800A-system drabbades, men de körde gammal programvara.

Bolaget betonar att det länge har uppmanat kunderna att uppdatera systemen och byta ut de äldsta.

Redan i augusti publicerade säkerhetsföretaget Claroty en granskning av AK-SM 800A. Forskarna hittade tusentals styrgränssnitt som gick att nå direkt från internet, samt en dold inloggning med en daglig kod som kunde användas för att kringgå lösenordet. Danfoss åtgärdade bristerna i en ny programvaruversion. Det är inte känt om angriparna utnyttjade just dessa sårbarheter.

EU:s jordbrukskommissionär Christophe Hansen fördömde attacken på X: "Livsmedelsförsörjningen kräver mer uppmärksamhet på alla nivåer, eftersom livsmedel som vapen har blivit en verklighet."

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Obehöriga kom åt 8,8 miljoner personnummer i Danmarks centrala register

Digitaliseringen

Publicerad 5 oktober 2026 – av Redaktionen
Danmarks digitaliseringsminister Christina Egelund i ett officiellt porträtt.
Digitaliseringsminister Christina Egelund har begärt en grundlig säkerhetsgenomgång av CPR-systemet efter den obehöriga åtkomsten. Arkivfoto.

Obehöriga har kommit åt namn, adresser och personnummer för omkring 8,8 miljoner personer i Danmarks centrala personregister CPR. Vägen in gick genom ett privat danskt företags fullt lagliga åtkomst till registret.

Beskedet kom från CPR-administrationen under måndagen. Myndigheten skriver att det rör sig om en "allvarlig säkerhetsincident".

Siffran omfattar levande, utvandrade och avlidna. Registret rymmer totalt omkring 11 miljoner personer, vilket innebär att ungefär fyra av fem registrerade berörs.

De obehöriga missbrukade företagets rätt att söka i CPR, inom ramen för de uppgifter som privata företag får ta del av. Enligt CPR-lagens paragraf 38 får företag med berättigat intresse hämta uppgifter om större, i förväg identifierade grupper av personer. Företagets åtkomst har nu stoppats.

Fredag kväll den 2 oktober upptäckte myndigheten att det under september förekommit oregelbunden aktivitet i systemet. Under helgen stod omfattningen klar. Namn och adresser för personer med namn- och adresskydd omfattas enligt genomgången inte.

Digitaliseringsminister Christina Egelund (M) uppgav efter att ha informerat två folketingsutskott att det handlat om ett ovanligt stort antal sökningar från ett litet danskt företag under tio dagar, rapporterar TV2. Hon kunde inte säga om det rör sig om ett internationellt cyberangrepp, och enligt henne är det för tidigt att avgöra om någon behöver nytt personnummer. System som använder MitID, bland annat inom sjukvården, förefaller enligt ministern inte vara komprometterade.

Vem som ligger bakom är okänt och utredningen befinner sig i ett inledande skede. Myndigheten har inte uppgett att uppgifterna sålts eller publicerats. Datatilsynet har underrättats och polisen utreder tillsammans med andra myndigheter.

I ministeriets pressmeddelande kallar Egelund intrånget "en djupt allvarlig händelse" och uppger att hon begärt en grundlig säkerhetsgenomgång av CPR-systemet.

Myndigheten varnar nu för bedragare: lämna aldrig ut lösenord eller andra förtroliga uppgifter vid samtal eller mejl, inte ens om den som hör av sig redan tycks känna till ditt namn, din adress och ditt personnummer. Kartläggningen av hela förloppet pågår.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.