Annons:
Annons:

Google bygger sitt första svenska datacenter i Horndal

Digitaliseringen

Publicerad 3 juni 2026 – av Markus Andersson
Första spadtaget för Googles datacenter i Horndal
Första spadtaget för Googles datacenter i Horndal.

Google har tagit första spadtaget för sitt första svenska datacenter. Anläggningen byggs i Horndal i Avesta kommun och väntas stå klar 2028.

Beskedet innebär att flera års förberedelser nu övergår i byggfas. Google köpte redan 2017 109 hektar mark i Horndal, men har fram till nu varit försiktigt med att säga att ett definitivt affärsbeslut om en serverhall var taget.

Enligt Google ska datacentret möta den växande efterfrågan på företagets tjänster, däribland Sök, Maps, Cloud och Youtube. Bolaget beskriver etableringen som sitt första svenska datacenter och som en del av den europeiska infrastrukturen för molntjänster och AI.

När bygget är i full gång väntas flera tusen personer arbeta på platsen. När anläggningen är färdig räknar Google med omkring 100 fasta heltidsjobb. Bolaget uppger också att nära 60 svenska leverantörer redan är involverade i byggprojektet.

Annons:

Fond på 54 miljoner kronor

I samband med byggstarten lanserar Google en lokal fond på 54 miljoner kronor. Pengarna ska enligt bolaget gå till lokala initiativ inom hållbarhet, kompetensutveckling och tillväxt.

Google lyfter även fram satsningar på digital kompetens och AI-utbildning. Företaget uppger att drygt 284 000 personer i Sverige hittills utbildats i digital kompetens och AI genom olika initiativ.

SVT rapporterar att bistånds- och utrikeshandelsminister Benjamin Dousa deltog när det första spadtaget togs på tisdagen.

— Det här kommer skapa många jobb. Vi ser ju många underleverantörer här idag och också jobb i framtiden i kommunen, sade Dousa enligt SVT.

Luftkylning och värmeåtervinning

Datacenter kritiseras ofta för hög el- och vattenförbrukning. Google uppger att anläggningen i Horndal ska använda luftkyld teknik, vilket enligt företaget begränsar vattenanvändningen till sanitära och personalrelaterade ändamål.

Anläggningen förbereds också för att kunna dela överskottsvärme med bostäder och företag i närområdet. Enligt Data Center Dynamics har projektet tidigare uppmärksammats just på grund av frågor om vattenanvändning och lokal miljöpåverkan.

Googles etablering i Horndal blir företagets första egna datacenter i Sverige. Bolaget har sedan tidigare datacenterverksamhet i Finland och bygger även i Norge.
Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Annons:

Hackare slog till mot fransk blodplasma

Digitaliseringen

Publicerad 4 november 2026 – av Jan Sundstedt
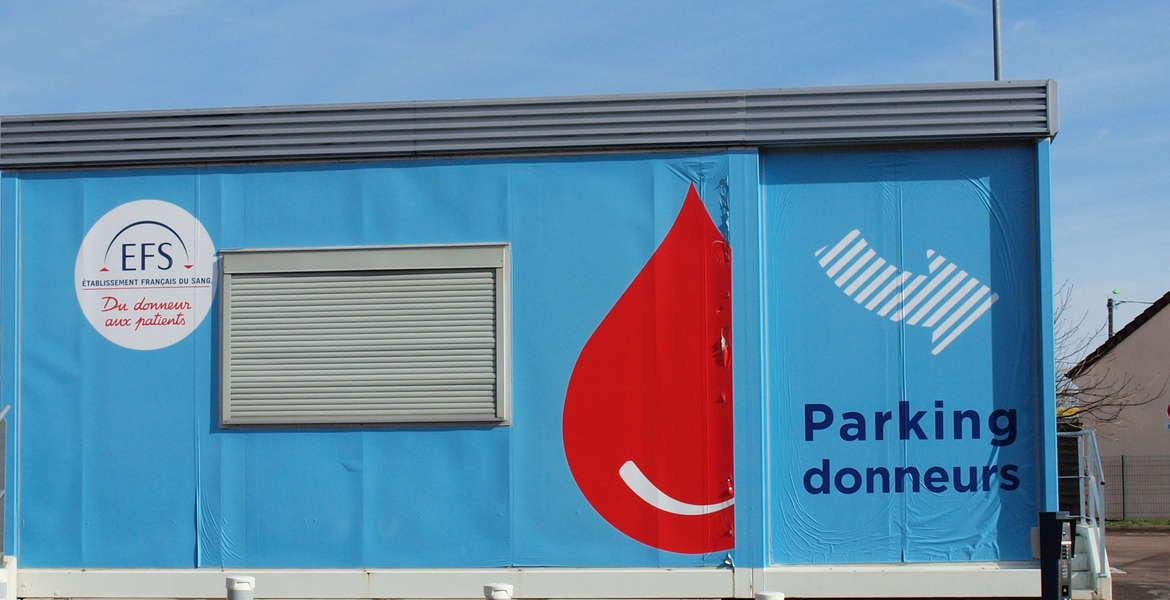
Arkivbild av EFS i Sens med blå fasad, EFS-skylt och en stor röd bloddroppe.
Arkivbild: Établissement français du sang i Sens (Yonne, Frankrike). Hackare uppges ha ändrat temperaturen i kylsystem för fransk blodplasma; bilden visar inte någon bekräftat drabbad anläggning.

Nya hackerattacker har drabbat blodgivningen i Frankrike, då hackare tagit sig in i kylsystem för fransk blodplasma och ställt temperaturen in frysrummen på 110 grader. Angreppet skedde samma natt som matbutiker i Sverige och övriga Europa drabbades.

Ett bolag som är bekräftat drabbat är Coolworld, som sköter underhållet av förvaringscontainrar åt den franska blodtjänsten Etablissement français du sang (EFS), bland annat i regionen Bourgogne-Franche-Comté.

Frysrummen förvarar prover från blodgivare i minus 30 grader. Siffran 110 grader gäller den temperatur som angriparna programmerade in, inte någon uppmätt värme i rummen.

En tekniker i jour märkte under natten mot måndagen att temperaturen steg i frysrummen, berättar EFS för tidningen Le Canard enchaîné.

Annons:

Blodtjänsten uppgav först att rummen rymde prover som sparas för hälsoövervakning kring blodtransfusioner. Senare medgav EFS att även "fryst plasma avsedd för transfusion" hade utsatts för angreppet.

Franska hälsodepartementet uppger att intrånget fick "noll operativa konsekvenser", eftersom personalen upptäckte situationen i tid.

Vem eller vilka som ligger bakom angreppet mot Coolworld är fortfarande okänt.

Natten mot måndagen slog angripare även mot kyl- och frysdiskar i matbutiker i Belgien, Estland, Irland, Luxemburg, Nederländerna och Sverige.

Bland de drabbade kedjorna finns ICA och Coop. I en ICA-butik steg temperaturen i frysarna till 50 grader, och varorna fick slängas när personalen kom till jobbet.

Nationellt cybersäkerhetscenter (NCSC) följer incidenterna, håller kontakt med drabbade företag och utbyter uppgifter med motsvarigheter i flera nordiska och andra europeiska länder.

Varningen kom redan i oktober

Frankrikes nationella incidentcentrum för it-säkerhet, CERT-FR, varnade redan den 12 oktober för omfattande intrång i fjärrstyrda kylsystem från tillverkarna Danfoss, Copeland och Dixell.

Varningen följde på angrepp mot tidigare hundratals franska livsmedelsbutiker.

CERT-FR uppdaterade varningen den 16 oktober och skrev att angreppskampanjerna mot utrustningen "sannolikt fortfarande pågår".

Säkerhetsföretaget Censys hittar drygt 1 000 styrsystem av modellen Danfoss StoreView som går att nå öppet via internet världen över, varav 50 i Sverige. Siffran gäller system som ligger åtkomliga utifrån, inte butiker som har drabbats.

Drygt fyra av tio svenska system kör ändå en äldre programversion utan säkerhetsuppdatering.

NCSC uppmanar nu verksamheter att inventera vilka enheter som är uppkopplade mot internet och pröva om de alls behöver vara det.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Kritiskt säkerhetshål hotar stora delar av webben

Digitaliseringen

Publicerad 21 oktober 2026 – av Markus Andersson
Allvarliga säkerhetsfel i webbens teknik låter främlingar ta över servrar
Säkerhetsuppdateringarna behöver installeras i serverns PHP – vanliga WordPress-uppdateringar åtgärdar inte felen.

Två kritiska säkerhetshål i tekniken bakom en stor del av webben kan låta obehöriga ändra webbplatser och stjäla data utan att logga in. Säkerhetsuppdateringar släpptes på onsdagen, men någon måste installera dem på servern.

Felen sitter i PHP, ett programspråk som arbetar i bakgrunden när en webbsida öppnas och bygger det besökaren ser. PHP-projektet uppger att båda felen får 9,2 på en tiogradig skala och räknas som kritiska.

Tekniskt kallas det fjärrkörning av kod: en utomstående kan få en server att utföra egna kommandon. Enligt säkerhetsföretaget watchTowr kan det användas för att ändra webbplatser och stjäla data. För en sajtägare betyder det i värsta fall att innehållet byts ut eller att uppgifter som servern hanterar hamnar hos fel personer.

Alla installationer som tar emot webbförfrågningar berörs, och risken är störst för serverkonfigurationen mod_php, enligt PHP-projektet.

Annons:

Hur stor är risken för webben?

Publiceringsverktyget WordPress driver över 40 procent av världens webbplatser, uppger WordPress självt. Siffran visar hur utbrett verktyget är, inte hur många sajter som faktiskt är sårbara eller angripna. Säkerhetsföretaget Wordfence skriver ändå att alla WordPress-sajter körs på servrar med PHP och därför berörs av säkerhetsuppdateringen.

WordPress egna uppdateringar rättar inte serverns PHP. Webbhotellet eller serveradministratören måste uppdatera, och många webbhotell gör det automatiskt. Den som sköter en egen server får göra jobbet själv.

PHP-projektet släppte säkerhetsuppdateringarna den 21 oktober. De finns i PHP 8.5.12, 8.4.27, 8.3.36 och 8.2.35. PHP 8.1 och äldre får inga ordinarie uppdateringar, men projektet har släppt minimala källkodsfixar för 7.4, 8.0 och 8.1 till den som bygger sin programvara själv.

EU:s it-beredskapsgrupp CERT-EU rekommenderar att organisationer som inte kan uppdatera direkt överväger att isolera internetexponerade applikationer från det öppna nätet tills säkerhetsuppdateringen kan installeras.

Fråga till läsarna

Hur trygg känner du dig med att dina personuppgifter skyddas på de webbplatser du använder?

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Strömmen gick hos Google – kunder kom inte åt sina egna pengar

Digitaliseringen

Publicerad 20 oktober 2026 – av Emil Fjellstedt
Google-skylt på glasfasaden ovanför entrén till Googles kontor vid King's Cross i London.
Ett fel i Google Clouds London-zon slog mot banker och andra samhällstjänster. Arkivbild från Googles kontor vid King's Cross i London, inte den drabbade serveranläggningen.

Ett strömavbrott i Googles molndatacenter i London slog på tisdagen ut bankappar och kortbetalningar i Storbritannien. Även budgetappen Emma och domstolarnas videolänkar i England och Wales drabbades.

Felet uppstod i Googles molnregion europe-west2 i London och började klockan 08.08 svensk tid den 20 oktober. En "elhändelse" slog ut zonen europe-west2-b, skriver bolaget på sin statussida.

Klockan 14.44 svensk tid meddelade Google att merparten av kundernas drift i regionen hade börjat återhämta sig. Helt återställt var det inte. Molntjänsterna i den drabbade zonen låg fortfarande nere, och i resten av regionen kunde kunderna råka ut för fel och nätverksstörningar. Google har bett om ursäkt.

Molnlöftet som sprack

Revolut slogs ut redan på morgonen. En person med insyn uppger för nyhetsbyrån Reuters att bankens problem hängde ihop med störningen hos Google Cloud.

Annons:

De flesta av bankens tjänster låg helt eller delvis nere, bland annat kortbetalningar, överföringar, kontantuttag och inloggning. Under förmiddagen kom mer än 1 500 rapporter om problem med Revolut in till Downdetector, en sajt som samlar användarnas felanmälningar.

På X lugnade banken med att "alla våra kunders pengar och data är säkra".

I september i fjol utökade Revolut samarbetet med Google Cloud i ett flerårigt avtal värt miljontals dollar. Googles "säkra, skalbara infrastruktur" skulle enligt banken garantera "sömlös prestanda", även när kundbasen växer.

Domstolar och budgetappar drabbades

Avbrottet nådde långt utanför Revolut. Den brittiska domstolsmyndigheten HMCTS fick problem med den molnbaserade videoplattform som används för säkra videolänkar till rättegångar i England och Wales, rapporteras det.

Vid Southwark Crown Court i London konstaterade domaren i rättegången mot Russell Brand att det hade varit problem med Google men att systemet var igång igen. Journalister som följer mål via plattformen uppgav att den fungerade strax efter Googles uppdatering vid lunchtid.

Budgetappen Emma skrev till sina användare att appen låg nere "på grund av ett avbrott i Google Cloud som påverkar tjänster i London".

Halifax, som ägs av Lloyds Banking Group, bekräftade att kunder hade problem med appen och internetbanken. Samtidigt rapporterade hundratals användare störningar hos Lloyds Bank och HSBC till Downdetector.

Rapporter kom också in om Royal Mail, paketbolaget DPD och bostadssajten Rightmove. Om alla dessa problem hade samma orsak har inte bekräftats.

Ett fel i London, följder långt bort

Videolänkarna till rättegångarna, budgetappen och digitalbanken har helt olika kunder och uppdrag. Ändå fick alla tre problem samma morgon, och spåren leder till samma leverantör.

Det räckte att strömmen svek i en enda zon i London. Googles råd till de drabbade företagen var att om möjligt flytta sina system till en annan zon eller region.

Kunden vid kassan kan inte flytta sitt kort någonstans. Pengarna kan stå kvar på kontot, men när systemen bakom dem ligger nere går de inte att använda.

En drabbad skriver under signaturen Jonas till Nya Dagbladet: "Jag står och ska köpa frukost men kan inte betala. Med begränsade uttag är det dessutom svårt att ha kontanter. Hur ska man kunna lita på det finansiella systemet när man blir av med tillgången till sina egna pengar?"

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Cyberattack slog ut kylningen i hundratals franska matbutiker

Digitaliseringen

Uppdaterad 13 oktober 2026, Publicerad 13 oktober 2026 – av Emil Fjellstedt
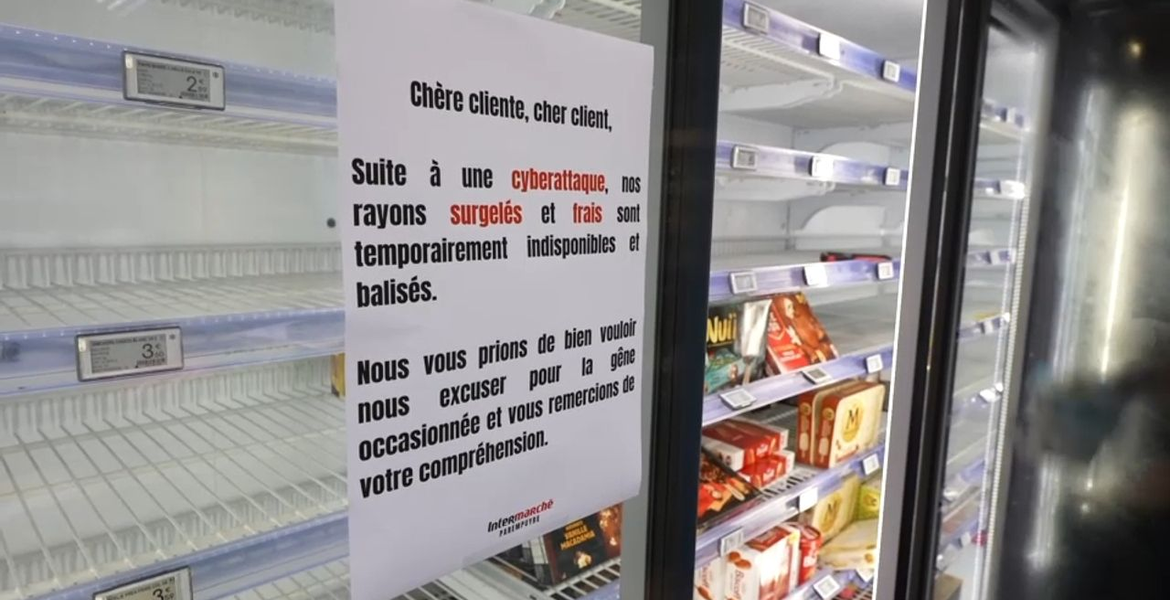
Nästan tomma frysskåp i en Intermarché-butik med en skylt som informerar om att frysta och färska varor tillfälligt är otillg
Efter cyberattacken stängdes berörda färskvaru- och frysavdelningar.

Hackare tog kontroll över kylsystemen i hundratals franska livsmedelsbutiker under natten till måndagen. Kylar och frysar tvingades in i en avfrostning som inte tog slut, och kedjorna har fått kassera färska och frysta varor för miljonbelopp.

Attacken riktades mot styrprogramvara från danska Danfoss, som butikerna använder för att fjärrstyra kylutrustningen. Normalt avfrostas frysar en kort stund varje natt. Den här gången beordrades enheterna att bli varma och förbli varma.

Intermarché och lågprismärket Netto uppger att 180 butiker drabbades och att ytterligare omkring 100 kopplades bort från internet i all hast. Coopérative U meddelar att över 100 av kedjans butiker angreps. Även Carrefour, Monoprix och E.Leclerc har drabbats. Carrefour uppger att kylarna i 80 av kedjans 6 000 butiker hackades.

Coopérative U:s vd Dominique Schelcher skrev på X att det är "extremt allvarligt och saknar motstycke" att angripa utrustning som är avgörande för fransmännens livsmedelsförsörjning.

Annons:

Maten fick kastas

Mousquetaires-gruppen, som äger Intermarché, uppger att drabbad kylutrustning värmdes till 50 grader under sex timmar.

Personal som kom till butikerna på måndagsmorgonen möttes av varm luft från frysarna. Två butiker i Alsace redovisar enligt tv-kanalen BFMTV förluster på sammanlagt 270 000 euro. Intermarché varnar för att försäkringarna kanske inte täcker den här typen av skador.

Åklagarmyndigheten i Paris har inlett en förundersökning om IT-brott. Utredningen ska bland annat fastställa sambandet mellan attacken och de bränder som har rapporterats i vissa butiker.

Gamla system utan säkerhetsstöd

De flesta drabbade enheterna var äldre modeller eller aktuella modeller med föråldrad firmware, uppger Danfoss. Styrsystemet AK-SM800 förklarades uttjänt 2021 och AK-SC355 fasades ut 2016. Inget av dem får längre säkerhetsuppdateringar. Även nyare AK-SM800A-system drabbades, men de körde gammal programvara.

Bolaget betonar att det länge har uppmanat kunderna att uppdatera systemen och byta ut de äldsta.

Redan i augusti publicerade säkerhetsföretaget Claroty en granskning av AK-SM 800A. Forskarna hittade tusentals styrgränssnitt som gick att nå direkt från internet, samt en dold inloggning med en daglig kod som kunde användas för att kringgå lösenordet. Danfoss åtgärdade bristerna i en ny programvaruversion. Det är inte känt om angriparna utnyttjade just dessa sårbarheter.

EU:s jordbrukskommissionär Christophe Hansen fördömde attacken på X: "Livsmedelsförsörjningen kräver mer uppmärksamhet på alla nivåer, eftersom livsmedel som vapen har blivit en verklighet."

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.