Den israeliska militären har i tysthet börjat använda avancerad AI för att välja ut måltavlor för flygbombningar och för att organisera krigslogistiken. Den kontroversiella teknologin ska redan ha använts mot palestinier och sannolikt också mot mål i Syrien och Libanon.
Även om israelisk militär inte vill kommentera specifika militära operationer så uppger företrädare, enligt Bloomberg, att man nu använder ett AI-drivet ”rekommendationssystem” som kan bearbeta mycket stora mängder data och välja ut specifika mål för luftangrepp.
Efterföljande räder kan sedan snabbt genomföras med en annan artificiell intelligensmodell som kallas för Fire Factory. Den använder data om godkända mål för att beräkna ammunitionsladdningar, prioritera och tilldela tusentals mål till flygplan och drönare samt föreslå attackscheman.
Systemen övervakas av mänskliga operatörer som går igenom och godkänner målen och attackplanerna som tagits fram av AI:n. Teknologin är så ny att den idag inte behöver regleras varken på internationell eller israelisk nivå.
Annons:
– Om det finns ett misstag i beräkningen av AI, och om AI inte kan förklaras, vem ska vi då skylla på för misstaget? Man kan utplåna en hel familj på grund av ett misstag. säger Tal Mimran föreläsare i internationell rätt vid Hebrew University of Jerusalem och tidigare juridisk rådgivare vid israeliska armén.
Stort hemlighetsmakeri
Exakta detaljer kring hur Israel använder AI i krig fortsätter vara hemlighetsstämplade, men utspel från enskilda militära officerare tyder på att att försvarsmakten redan använt systemen i strid – inte minst på Gazaremsan där Israel frekvent ägnar sig åt flygangrepp.
2021 beskrev IDF en 11 dagar lång konflikt i området som världens första ”AI-krig”, och bekräftade då att man använt teknologin för att identifiera palestinska vapensystem och för att sätta in drönare.
AI-systemen tros också ha använts i attacker mot Syrien och Libanon – attacker som enligt Israel genomfördes mot Iran-finansierade miliser som Hizbollah.
Enligt företrädare för Israels militär har den artificiella intelligensen lett till en extrem effektivisering av vissa specifika militära aktiviteter, någonting som tidigare kunde ta timmar att förbereda tar idag bara några minuter.
Både den israeliska försvarsmakten och privata israeliska företag är inblandade i utvecklingen av AI-systemen och allt hemlighetsmakeri som omgärdar såväl produktionen som hur teknologin faktiskt fungerar har fått människorättsgrupper att rasa. Det finns bland annat en oro för att AI-systemen snart kommer att kunna lokalisera och genomföra attacker mot olika mål – helt utan någon mänsklig översyn eller inblandning.
– Det behövs bara en programvaruändring som kan göra att de inte längre är semi utan helt autonoma, menar forskaren Catherine Connoly vid koalitionen Stop Killer Robots, som arbetar mot implementeringen av denna typ av vapen.
Israel - en "AI-supermakt"
Israels militär vill heller inte kommentera hur man i krig använder ansiktsigenkänningsteknologi – en annan relativt ny teknik som fått hård kritik av människogrupper.
Även om många är starkt kritiska så menar förespråkarna av AI-vapensystem att dessa kan leda till färre civila dödsfall och att precisionen i själva verket är högre än om människor sköter hela processen.
Israeliska politiker har också deklarerat att man har för avsikt att förvandla landet till en ”AI-supermakt” – men har inte varit lika villiga att avslöja några detaljer kring vad detta innebär.
– Det finns också en fråga om testning och de data som dessa system tränas på. Hur exakt och precist kan man veta att ett system kommer att vara om det inte redan har tränats och testats på människor, frågar sig Connoly.
Tal Mimran är inne på samma spår och menar att det inte går att förlita sig på AI för att fatta alla nödvändiga beslut och att det mänskliga ögat alltid behövs – bland annat för att säkerställa att attackerna är förenliga med internationell rätt.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Kinesiska Moonshot har släppt Kimi K3.1 Pro, en modell som enligt bolagets egna tester slår Anthropics Claude Opus 5.5 på flera tunga prov i kodning och ekonomiskt analysarbete. Vikterna är ännu inte nedladdningsbara, men bolaget lovar att släppa dem senast den 4 november.
Lanseringen skedde den 23 oktober. Modellen finns redan på Kimi.ai, i Kimi Work, Kimi Code och via bolagets API. Fullständiga modellvikter ska enligt Moonshot publiceras senast den 4 november 2026. Licensvillkoren är ännu inte kända, så än så länge rör det sig om utlovade öppna modellvikter snarare än en bekräftad öppen källkod i full mening.
Ändå är beskedet en kraftig markering. Vikterna till de amerikanska toppmodellerna från Anthropic och OpenAI är inte offentliga, och modellerna kan bara användas som tjänster, via bolagen själva eller andra molnaktörer. Moonshot gör tvärtom och tänker lägga ut en modell i absolut toppklass för den som vill köra den på egen hårdvara.
Föregångaren Kimi K3 utmanade i juli redan amerikanska toppmodeller i flera tester. Med K3.1 Pro tar kineserna nästa steg.
I Moonshots egen jämförelse ligger K3.1 Pro före Opus 5.5 på flera prov som mäter verkligt arbete. På SWE-Marathon, som testar långa programmeringsuppdrag, redovisar bolaget 51,7 mot 46,3 för Opus. På OfficeQA Pro v2, där modellen ska analysera finansiell data i verkliga dokument, blir det 64,4 mot 62,2, vilket bolaget kallar bäst i klassen.
Även på Frontier Finance, som mäter hela investeringsflöden från urval till lönsamhetsanalys, leder Kimi med 58,6 mot 56,7. På kunskapsprovet Humanity's Last Exam med verktyg anger bolaget 70,0 mot 67,7.
Opus behåller ledningen på några punkter i samma redovisning. På Terminal-Bench 4.0, som testar kodagenter i terminalmiljö, får Kimi 65,7 procent mot 66,4 för Opus. På 3D-provet BenchCAD är siffrorna 92,7 mot 96,2.
Fyra i världen enligt oberoende mätning
Det oberoende analysföretaget Artificial Analysis placerar K3.1 Pro på fjärde plats i sitt intelligensindex med 55 poäng, elva fler än Kimi K3. Bara Claude Opus 5.5 med 58 poäng, Claude Sonnet 5.5 och Muse Wonder Full ligger högre. I företagets egen körning av Terminal-Bench 4.0 får Kimi 67 procent, högst av alla modeller de mätt.
När vikterna släpps blir K3.1 Pro enligt Artificial Analysis den högst rankade öppna modellen. Avståndet mellan bästa öppna och bästa låsta modell krymper då från 12 till 3 poäng i indexet.
Priset via API är enligt Artificial Analysis 2 dollar per miljon inmatade tokens, 10 dollar per miljon genererade och 0,20 dollar för cachade, en tredjedel lägre än för K3.
2,8 biljoner parametrar och spelmotorer
Modellen har 2,8 biljoner parametrar totalt, varav 104 miljarder är aktiva vid varje beräkning. Den läser text och bild och har ett kontextfönster på en miljon tokens, ungefär 1 500 A4-sidor text i ett och samma uppdrag. En snabbare variant, Highspeed, är enligt bolaget två till tre gånger snabbare.
Moonshot lyfter fram att modellen bygger kompletta spel i Unreal Engine, Unity och Godot och skriver skript för parametrisk modellering i Blender och CAD-program. I ett internt test byggde den en simulator för mänsklig gång, hittade och rättade 36 fel i beräkningarna av axelmusklerna och fick den simulerade människan att gå i 11,2 sekunder i stället för att falla ihop.
Bolaget uppger också att det rensat bort cyberrelaterad träningsdata inför den öppna versionen för att hålla modellens förmåga att skriva exploateringskod under de ledande låsta modellernas nivå.
Communityn testar redan
AI-profilen Peter Gostev hör till de tidiga testarna. Han kallar på X K3.1 Pro för "en bra modell" och visar upp några av sina favoritgenereringar från när han provade den.
Andra fastnar för att modellen ska bli öppen. "2,8 biljoner parametrar och de tänker bara lägga ut den på internet som en pdf", skriver X-användaren Chip Herndon under Moonshots lanseringspost.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Dygnets kritiska PHP-hål är bara en del av en större förskjutning i hotbilden. Samtidigt har GitLab och Node.js fått akuta säkerhetsuppdateringar, och plattformarna Railway och OpenCode har drabbats av intrång där kunders nycklar till AI-tjänster stod på spel. Mjukvaruexperten Theo befarar att det blir betydligt värre innan det blir bättre.
Nya Dagbladet har rapporterat om de två allvarliga felen i programspråket PHP och om hur banker och myndigheter stängde nättjänster när miljontals angreppsförsök registrerades.
Hotet sträcker sig dock längre än till PHP och vanliga webbsidor. Två olika slags problem pågår parallellt: säkerhetsfel i programvara som mängder av tjänster vilar på, och faktiska intrång hos bolag som förvarar kunders nycklar till AI-tjänster. Säkerhetsfelen kräver att någon uppdaterar i tid. Intrången kan betyda att ens åtkomst redan har använts av någon annan.
— Verkligheten är att två olika saker händer samtidigt just nu, säger mjukvaruexperten Theo, som själv arbetar som utvecklare.
Annons:
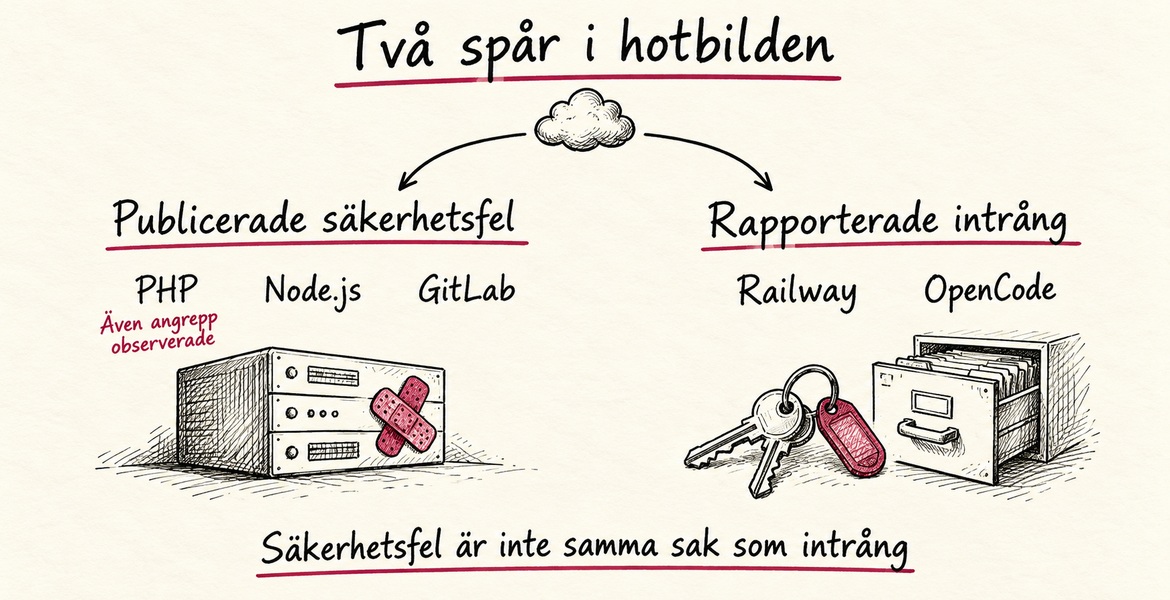
Publicerade säkerhetsfel och rapporterade intrång är olika slags händelser. PHP-felen har också utsatts för angrepp, medan Railway och OpenCode beskrivit separata intrång. Grafik: NyD.
Två spår: säkerhetsfel och intrång
På ena sidan finns publicerade säkerhetsfel, främst i PHP men också i Node.js och GitLab. Uppdateringar finns, men den som inte har installerat dem är sårbar. PHP-felen är redan föremål för angrepp: angreppsförsök registrerades före offentliggörandet, och felet utnyttjas nu brett enligt Amazon Threat Intelligence.
På andra sidan finns intrången. Plattformsbolaget Railway, där utvecklare kör sina tjänster, upptäckte onsdagen den 21 oktober avvikande aktivitet i system som lagrar kunders miljövariabler. Programmeringsverktyget OpenCode meddelade redan den 17 oktober ett intrång natten innan.
Ett säkerhetsfel är en dörr som går att bryta upp. Ett intrång betyder att någon redan har tagit sig in. Theo understryker själv att PHP-felen och intrången hos Railway och OpenCode varken är samma händelse eller har samma orsak. Det som förenar dem är en förändrad hotbild, inte en gemensam angripare.
Varför har AI-nycklar blivit byte?
En API-nyckel är en digital åtkomstnyckel som låter ett program använda en betaltjänst, exempelvis en AI-modell, på ägarens konto. Den är inte ett vanligt lösenord, och att byta kontolösenordet räcker inte. Den som får tag på nyckeln kan använda tjänsten på någon annans räkning.
Enligt Railways meddelande kan en obehörig ha kommit åt krypterade miljövariabler och för vissa fått fram innehållet i klartext. Sådana variabler kan innehålla API-nycklar och inloggningar till databaser. Den inledande analysen pekar på en delmängd av användarna, men bolaget uppmanar alla kunder att ersätta sina nycklar och granska loggar som försiktighetsåtgärd.
Railway tror att intrånget ingår i en serie attacker mot plattformsbolag med syfte att komma åt AI-tjänster och har bett leverantörerna av dessa tjänster att återkalla nycklarna.
OpenCodes intrång kopplades av bolaget till vad det kallar en storskalig destillationsattack. Det berörde 1,4 procent av användarna av tjänsten Console, en delmängd av dem som hade kopplat in externa AI-leverantörer.
Destillation innebär att svar från en kraftfull AI-modell används som träningsmaterial för en annan. Enligt Theo förklarar det varför nycklar som spärras inom några timmar ändå är värdefulla: den som inte får köpa tillgång till de ledande modellerna kan generera stora mängder data på någon annans konto innan nyckeln stängs. Han uppger att drabbade utvecklare rapporterat att nycklarna snabbt förbrukades och att obehöriga AI-kostnader debiterades deras konton.
— Varje plattform som lagrar API-nycklar är en måltavla, säger Theo.
Varför drabbas även välskriven kod?
PHP-felen är så svåra för att de sitter i själva språket, inte i de webbplatser som byggs med det. Säkerhetsföretaget Wiz, som hittade felen, skriver att även ett enkelt "Hello World"-program kan vara sårbart.
Jämför med ett hyreshus där felet sitter i porten. Det spelar ingen roll hur bra lås hyresgästerna har satt på sina lägenhetsdörrar.
Felen uppstår när PHP hanterar krascher, särskilt när minnet tar slut. Då kan skräpdata ligga kvar till nästa förfrågan. En angripare kan utnyttja det för att läsa ut serverns minne, där lösenord, API-nycklar och certifikat kan finnas, eller för att köra egen kod.
Sårbara utgåvor från det senaste decenniet, ända tillbaka till PHP 5.4, berörs av minst ett av felen. De rättade versionerna 8.5.12, 8.4.27, 8.3.36 och 8.2.35, som släpptes den 21 oktober, täpper till dem.
Theo varnar för att läsa uppgiften om att PHP driver omkring 70 procent av alla webbplatser som ett mått på skadan. Siffran räknar mängder av övergivna sajter, medan de mest besökta tjänsterna ofta är byggda på annat. Problemet, menar han, är snarare de sajter som ingen längre underhåller.
Kodplattformen GitLab rättade samma dag ett kritiskt fel som under vissa villkor kan låta en obehörig köra kod utan att logga in. Felet har högsta riskklass, 10,0, och gäller äldre installationer som organisationer driver själva. GitLab.com är redan rättat.
Node.js, som gör att programspråket JavaScript kan användas på servrar, släppte också säkerhetsuppdateringar den 21 oktober. De gäller bland annat säkra anslutningar, namnuppslag och komprimering. Felen är helt fristående från PHP:s.
Den sårbara koden i PHP har funnits i över ett decennium. Att göra den till ett fungerande angrepp krävde tidigare en extremt komplicerad kedja av steg. Med AI-verktyg gick det att anpassa angreppet till olika versioner och inställningar.
"Med de mest avancerade AI-modellerna och rätt verktyg klarade en enda forskare på en vecka det som tidigare skulle ha tagit ett team i världsklass månader", skriver Wiz.
Varje säkerhetsuppdatering avslöjar dessutom var felet satt. Den som jämför gammal och ny kod får en karta över var de som ännu inte uppdaterat är sårbara. Theo kallar det ett sårbart tidsfönster, som tidigare var relativt ofarligt eftersom det krävde mycket arbete att hitta och utnyttja uppdateringarna. Nu kan AI-agenter gå igenom varje kodändring och leta upp de säkerhetsrelaterade.
Amazons hotunderrättelseenhet Amazon Threat Intelligence registrerade ett angreppsförsök mot en av Amazons lockservrar redan den 17 oktober, fyra dagar innan felen offentliggjordes. Enheten skriver att det är oklart om försöken skulle ha lyckats mot verkliga system, men att felet nu utnyttjas brett.
"AI-stödd analys gör det billigare att förvandla en uppdatering eller ett säkerhetsmeddelande till ett fungerande angrepp. Därmed kan fler aktörer slå till inom timmar eller till och med minuter", skriver Amazon Threat Intelligence, som uppmanar till åtgärd inom timmar i stället för de 7 till 30 dagar som många organisationer räknar med.
Därför tror Theo att det blir värre
Kombinationen oroar honom. Angrepp kan byggas snabbare än någonsin, medan uppdateringar måste rullas ut på miljontals servrar som sköts av olika ägare. Samtidigt finns en efterfrågan som enligt Theo gör lagrade AI-nycklar till handelsvara.
— Jag har en obehaglig känsla av att det kommer att bli mycket värre innan det blir bättre, säger Theo.
Vad kan du göra?
Den som bara surfar har inget PHP att uppdatera, men bör hålla webbläsare, operativsystem och appar uppdaterade. Den som driver en sajt bör kontrollera att PHP uppgraderats till de rättade versionerna, vilket enligt Amazon Threat Intelligence är den enda fullständiga lösningen. Samma sak gäller egna GitLab-installationer och Node.js-tjänster.
En uppdatering stoppar nya angrepp men gör inte redan stulna nycklar obrukbara. Kunder hos Railway och andra plattformar som lagrar nycklar bör därför ersätta dem och bevaka sina konton.
— Se till att era API-nycklar är väl skyddade, väl åtskilda och lätta att återkalla, säger Theo.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
AI-bolaget Anthropic vill lägga fem procent av sina aktier i en ny fond för allmännyttan. Fonden blir ingen fristående stiftelse, utan ägs helt av bolaget.
Med fonden vill bolaget bakom AI-assistenten Claude kunna ge stora donationer till ideella organisationer eller betala ut pengar direkt till särskilda grupper.
Ett möjligt användningsområde är stöd till människor vars försörjning påverkas av AI, enligt bolaget, men något sådant stöd är ännu inte beslutat.
"AI kan skapa enorma ekonomiska värden, men det kan också skapa osäkerhet för många arbetstagare", skriver Anthropic i ett pressmeddelande.
Annons:
Först måste aktieägarna godkänna planen. Därefter kan fondens andel växa: för varje gång bolagets värde stiger med 50 procent över en viss nivå kan styrelsen välja att lägga till två procent av aktierna. Var den nivån ligger har inte redovisats, och inte heller vem som ska bestämma över pengarna.
Fondens fem procent av bolagets aktier kommer utöver tidigare löften. När Anthropic grundades lovade grundarna att skänka 80 procent av sina egna aktieinnehav, och vissa anställda har lovat att skänka delar av sina innehav, något som bolaget matchar. Räknar man ihop den nya fonden och de tidigare löftena ska omkring 20 procent av bolagets aktier gå till allmännyttan, enligt Anthropic. Under de kommande månaderna ska Anthropic redovisa hur fonden kommer att styras.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
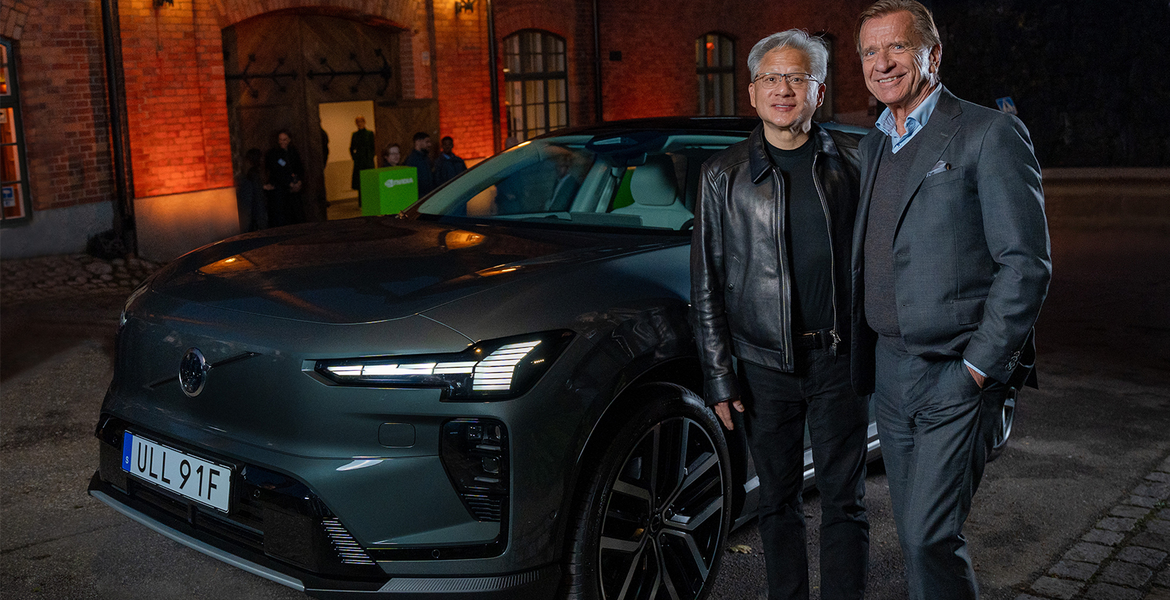
Volvo bygger sin nästa förarassistans på Nvidias teknik och siktar på bilar som kör från adress till adress i stadstrafik. Föraren måste ändå övervaka bilen hela vägen.
Volvo Cars fördjupar samarbetet med Nvidia, som började 2017. Biltillverkaren ska använda chipföretagets plattform Hyperion och mjukvaran Alpamayo för ett nytt system på nivå "2++". Det ska hantera trafikljus och stoppskyltar.
Nivå två betyder att föraren hela tiden ska vara uppmärksam och beredd att ta över. Systemet liknar Teslas "Full Self-Driving (Supervised)" och det system som Mercedes nyligen införde i nya CLA, rapporterar SweClockers med hänvisning till The Verge.
Hyperion kombinerar kraftfulla systemkretsar med sensorer runt hela bilen. Alpamayo använder språkmodeller för att tolka omgivningen och bestämma när bilen ska styra, bromsa eller accelerera. Lidar ingår inte, men Volvo kan lägga till den laserbaserade sensorn senare.
Annons:
Satsningen kommer efter bakslag. Volvos "Ride Pilot", som skulle köra utan övervakning på nivå 3, har i praktiken lagts åt sidan i USA sedan bolaget inte fick regulatoriskt godkännande. Planerna på lidar i vissa modeller föll när leverantören Luminar gick i konkurs, skriver The Verge.
Volvo tillför egna system som analyserar förarens beteende mer detaljerat än vanlig förarövervakning. Bilarna ska dessutom kunna varna varandra för hinder och vägarbeten längre fram.
— Vårt varumärke Volvo är synonymt med säkerhet, och säkerhet är synonymt med förtroende, säger Alwin Bakkenes, chef för global mjukvaruutveckling på Volvo Cars.
Volvo har inte sagt vilka modeller som får systemet först. Lanseringen ska ske "före decenniets slut". Samtidigt skriver bolaget i sitt pressmeddelande om en gradvis introduktion av "eyes-off" och "mind-off" körning – något ett nivå 2-system inte medger.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.