Annons:

Öppen kinesisk bildmodell slår Googles toppmodell

Utvecklingen av AI

Uppdaterad 23 september 2026, Publicerad 20 september 2026 – av Markus Andersson
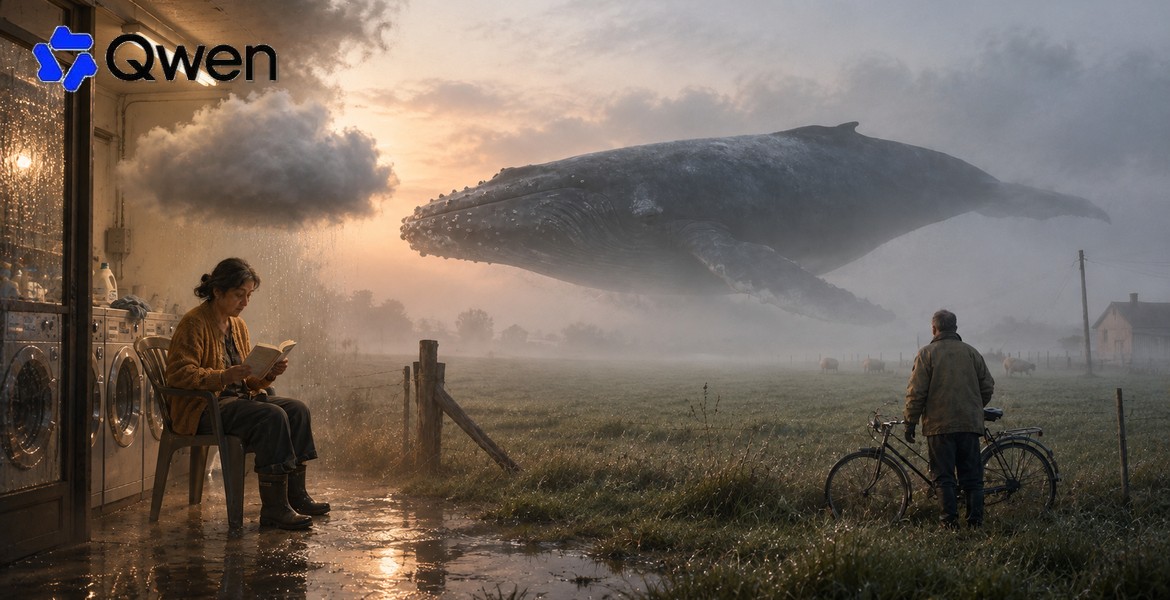
Kvinna läser under ett inomhusmoln vid tvättmaskiner, en blåval svävar över en dimmig äng och en man står med cykel; Qwen-logotyp uppe till vänster.
Communitybilder från tidiga tester av Qwen-Image-2.1: en knölval över en äng och en kvinna som läser under ett moln i en tvättstuga.
Insamlingskampanj

Hjälp Nya Dagbladet att finnas kvar

Insamlat: 55 150,00 SEK 74% Mål: 75 000,00 SEK

Det kinesiska teknikbolaget Alibaba släppte under söndagen bildmodellen Qwen-Image-2.1 med öppna vikter. Den kan laddas ner kostnadsfritt, köras hemma och verkar vara riktigt bra: på Qwens egen mätning går den om Googles toppmodell Nano Banana 2.0, tidiga testare har redan visat vad den klarar, och NyD:s egen genomkörning ger samma intryck.

Qwen-Image-2.1 är en och samma modell för text-till-bild och bildredigering, och enligt Qwens egen presentation är den byggd för att vara liten nog att köras billigt. Den visuella genereringsdelen rymmer sju miljarder parametrar fördelade på 32 Single-Stream DiT-lager, en kraftig bantning mot den ursprungliga Qwen-Image på 20 miljarder parametrar.

Att gå från 20 till 7 miljarder parametrar är själva poängen för den som vill köra lokalt. En slankare modell tar mindre plats i minnet och kan köras till lägre kostnad, vilket enligt Qwen är skälet till att 2.1 finns. Fler kan hämta vikterna och köra dem på den dator de redan har.

Modellkortet på Hugging Face och kodprojektet på GitHub publicerades samma dag. Stödet i de vanligaste verktygen fanns på plats direkt: Diffusers via QwenImage21Pipeline, ComfyUI, vLLM-Omni, SGLang och LightX2V. För den som redan har en lokal bildkedja igång handlar det om en nedladdning, inte om månader av väntan på tredjepartsstöd.

Annons:

Genomskinlighet, 2K och tio referensbilder

Den mest påtagliga nyheten i själva motorn är att modellen hanterar genomskinlighet direkt, i RGBA. Den kan enligt Qwen både skapa bilder med genomskinliga lager och lyfta ut motiv ur vanliga fotografier, utan att ett separat verktyg behöver klippa runt kanterna i efterhand.

Den förmågan låg tidigare i en egen modell. I december 2025 presenterade teamet Qwen-Image-Layered enbart för genomskinliga bilder. Nu sitter samma funktion i huvudmodellen, vilket kortar vägen från en genererad bild till en användbar grafisk resurs för den som arbetar med logotyper, produktbilder eller montage. Ett extra steg faller bort: genomskinliga lager ligger i samma modell som ritar och redigerar resten.

Redigeringsdelen tar emot upp till tio referensbilder. Qwen visar i sin genomgång hur modellen sätter ihop ett gruppfoto av sex enskilda porträtt, provar kläder på en person utifrån fem indata och möblerar ett rum med tio inredningsreferenser som underlag.

Det är samma slags uppgifter som många annars skickar in i en stängd bildtjänst. Här stannar både referenserna och resultatet hos den som kör modellen.

Lokala ändringar styrs genom att användaren ritar en cirkel i bilden, målar en markering eller skickar med en separat mask. Upplösningen är inbyggd 2K utan uppskalning i efterhand, där 1:1-formatet motsvarar 2048x2048 pixlar.

För den som redan arbetar i ComfyUI eller Diffusers betyder det att en enda modell på sju miljarder parametrar kan både rita nytt och bättra på befintliga bilder. Den som sätter upp kedjan lokalt behöver inte byta verktyg mellan generering och redigering, och resultatet kan komma ut med genomskinlig bakgrund när uppgiften kräver det.

På Qwens egen Qwen-Image-Bench landar 2.1 på 60,28, strax över Googles Nano Banana 2.0 på 59,82. Google presenterade så sent som i februari Nano Banana 2 som sin bästa bildmodell. Siffrorna är Qwens egna och har inte upprepats av någon oberoende part, men de tidiga testerna som redan cirkulerar – och NyD:s egen genomkörning – pekar åt samma håll: en modell på sju miljarder parametrar med öppna vikter som kan köras hemma tar upp jakten på de stängda jättarna.

Egen dator i stället för stängt moln

Kontrasten mot de stängda bildtjänsterna är konkret. Där stannar vikterna på leverantörens servrar och användaren skickar text och bilder över nätet. Här landar parametrarna på den egna disken, och materialet behöver inte lämna maskinen.

Släppet ger ett öppet alternativ i praktiken. En student, en forskare eller den som bara vill testa hemma kan hämta vikterna, se parametrarna och köra själv, med samma slags funktioner som de stora molntjänsterna annars håller bakom egna gränssnitt.

För den som vill behålla bilderna på den egna datorn är skillnaden enkel: modellen körs där användaren själv väljer, på den hårdvara som redan står i rummet.

Rörelsen i Qwen-familjen syns när släppen läggs i rad. Den ursprungliga Qwen-Image på 20 miljarder parametrar låg under Apache 2.0, som tillåter fri kommersiell användning. I februari 2026 kom Qwen-Image-2.0 som nästa generations bildmodell, men utan öppna vikter. Med 2.1 är vikterna tillbaka, nu i ett format som ryms på vanligare hårdvara. Mellan februari och söndagen saknades öppna vikter för den nyare bildgenerationen. Nu kan den som vill köra själv hämta en 7B-modell i stället för att vara hänvisad till den äldre 20-miljardersvarianten eller till en stängd molntjänst.

Det sker samtidigt som Alibaba använder öppenheten som strategisk hävstång. NyD har tidigare rapporterat att bolaget passerat tre miljarder nedladdningar av sina öppna AI-modeller, och att Qwen-familjen därmed ligger före både Meta och Google i Hugging Face-statistiken. I augusti öppnade bolaget dessutom vikterna till Qwen3.8, första gången en modell i Max-klassen släpptes öppet.

Bildmodellen passar in i det mönstret. Öppna vikter läggs ut att hämta, medan de stängda AI-jättarna håller motsvarande bildverktyg bakom egna molntjänster.

Vikterna ligger under Qwen Research License, daterad 20 september 2026. Rättighetsinnehavare är Hangzhou Tongyi Laboratory Technology Co., Ltd., och avtalet ger rätt att använda, kopiera, sprida och modifiera materialet endast för forskning och utvärdering; kommersiell användning kräver ett separat avtal.

Den som vill testa själv kan göra det på egen maskin redan nu. Vikterna är ute, och de vanligaste lokala verktygen tog emot dem samma dag.
Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Annons:

Mjukvaruexperten Theo varnar: PHP-krisen bara början på större globala IT-säkerhetsproblem

Utvecklingen av AI

Publicerad Idag 01:00 – av Markus Andersson
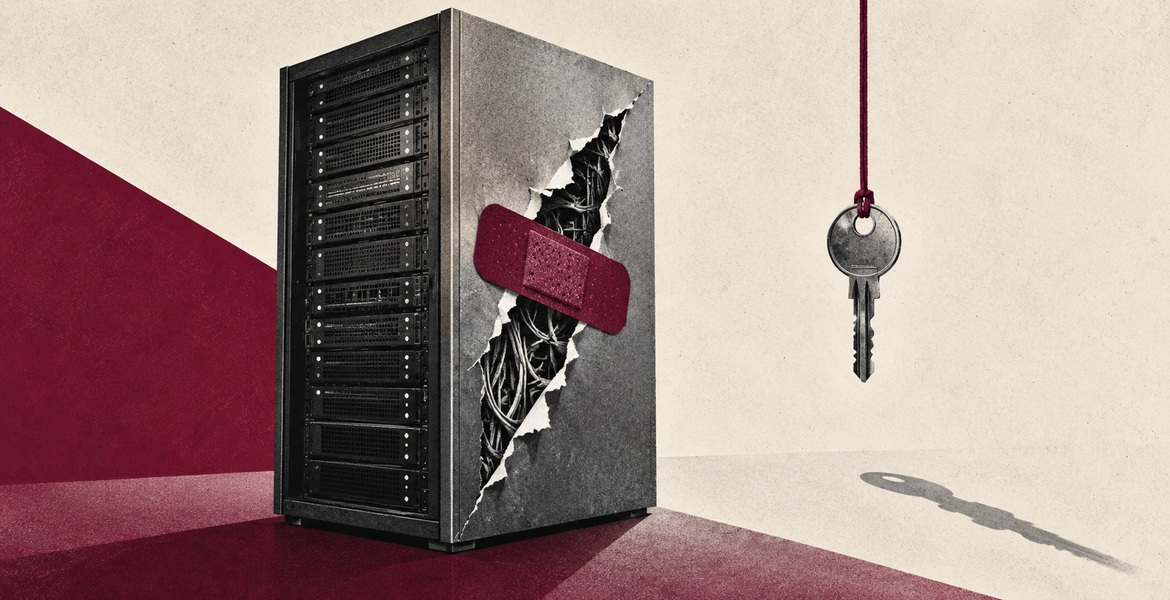
Illustration av ett serverhölje med ett vinrött plåster och en separat hängande metallnyckel.
En säkerhetsuppdatering rättar ett programfel men gör inte en redan stulen åtkomstnyckel obrukbar. Nyckeln måste återkallas separat.

Dygnets kritiska PHP-hål är bara en del av en större förskjutning i hotbilden. Samtidigt har GitLab och Node.js fått akuta säkerhetsuppdateringar, och plattformarna Railway och OpenCode har drabbats av intrång där kunders nycklar till AI-tjänster stod på spel. Mjukvaruexperten Theo befarar att det blir betydligt värre innan det blir bättre.

Nya Dagbladet har rapporterat om de två allvarliga felen i programspråket PHP och om hur banker och myndigheter stängde nättjänster när miljontals angreppsförsök registrerades.

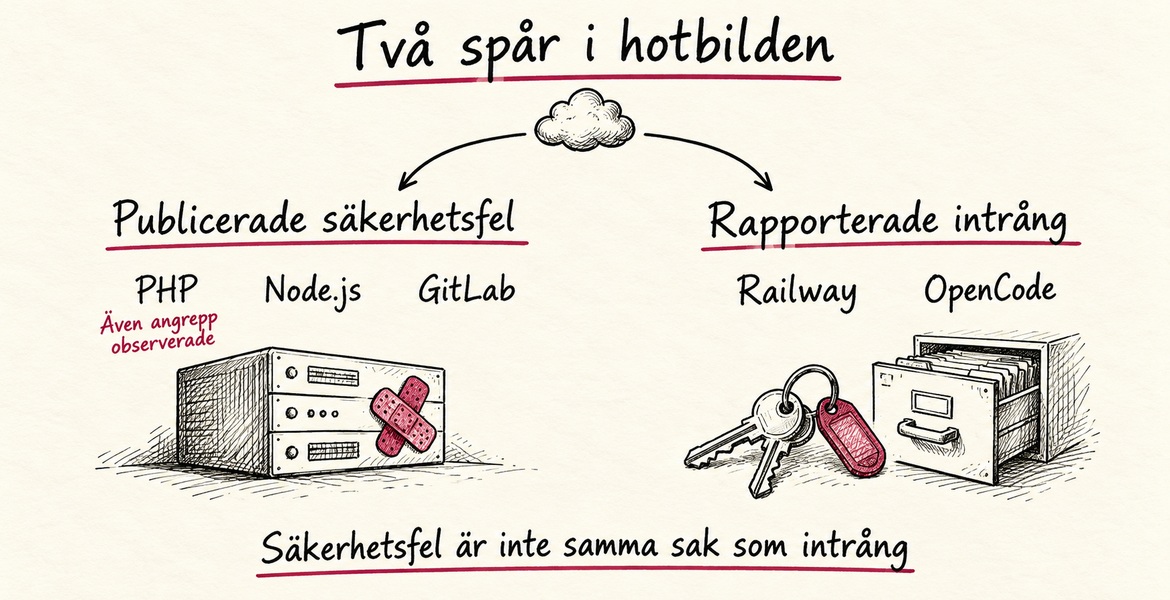
Hotet sträcker sig dock längre än till PHP och vanliga webbsidor. Två olika slags problem pågår parallellt: säkerhetsfel i programvara som mängder av tjänster vilar på, och faktiska intrång hos bolag som förvarar kunders nycklar till AI-tjänster. Säkerhetsfelen kräver att någon uppdaterar i tid. Intrången kan betyda att ens åtkomst redan har använts av någon annan.

— Verkligheten är att två olika saker händer samtidigt just nu, säger mjukvaruexperten Theo, som själv arbetar som utvecklare.

Handritad skiss med publicerade säkerhetsfel i PHP, Node.js och GitLab samt rapporterade intrång hos Railway och OpenCode. PHP har även angrepp observerade.
Publicerade säkerhetsfel och rapporterade intrång är olika slags händelser. PHP-felen har också utsatts för angrepp, medan Railway och OpenCode beskrivit separata intrång. Grafik: NyD.

Två spår: säkerhetsfel och intrång

På ena sidan finns publicerade säkerhetsfel, främst i PHP men också i Node.js och GitLab. Uppdateringar finns, men den som inte har installerat dem är sårbar. PHP-felen är redan föremål för angrepp: angreppsförsök registrerades före offentliggörandet, och felet utnyttjas nu brett enligt Amazon Threat Intelligence.

På andra sidan finns intrången. Plattformsbolaget Railway, där utvecklare kör sina tjänster, upptäckte onsdagen den 21 oktober avvikande aktivitet i system som lagrar kunders miljövariabler. Programmeringsverktyget OpenCode meddelade redan den 17 oktober ett intrång natten innan.

Ett säkerhetsfel är en dörr som går att bryta upp. Ett intrång betyder att någon redan har tagit sig in. Theo understryker själv att PHP-felen och intrången hos Railway och OpenCode varken är samma händelse eller har samma orsak. Det som förenar dem är en förändrad hotbild, inte en gemensam angripare.

Varför har AI-nycklar blivit byte?

En API-nyckel är en digital åtkomstnyckel som låter ett program använda en betaltjänst, exempelvis en AI-modell, på ägarens konto. Den är inte ett vanligt lösenord, och att byta kontolösenordet räcker inte. Den som får tag på nyckeln kan använda tjänsten på någon annans räkning.

Enligt Railways meddelande kan en obehörig ha kommit åt krypterade miljövariabler och för vissa fått fram innehållet i klartext. Sådana variabler kan innehålla API-nycklar och inloggningar till databaser. Den inledande analysen pekar på en delmängd av användarna, men bolaget uppmanar alla kunder att ersätta sina nycklar och granska loggar som försiktighetsåtgärd.

Railway tror att intrånget ingår i en serie attacker mot plattformsbolag med syfte att komma åt AI-tjänster och har bett leverantörerna av dessa tjänster att återkalla nycklarna.

OpenCodes intrång kopplades av bolaget till vad det kallar en storskalig destillationsattack. Det berörde 1,4 procent av användarna av tjänsten Console, en delmängd av dem som hade kopplat in externa AI-leverantörer.

Destillation innebär att svar från en kraftfull AI-modell används som träningsmaterial för en annan. Enligt Theo förklarar det varför nycklar som spärras inom några timmar ändå är värdefulla: den som inte får köpa tillgång till de ledande modellerna kan generera stora mängder data på någon annans konto innan nyckeln stängs. Han uppger att drabbade utvecklare rapporterat att nycklarna snabbt förbrukades och att obehöriga AI-kostnader debiterades deras konton.

— Varje plattform som lagrar API-nycklar är en måltavla, säger Theo.

Varför drabbas även välskriven kod?

PHP-felen är så svåra för att de sitter i själva språket, inte i de webbplatser som byggs med det. Säkerhetsföretaget Wiz, som hittade felen, skriver att även ett enkelt "Hello World"-program kan vara sårbart.

Jämför med ett hyreshus där felet sitter i porten. Det spelar ingen roll hur bra lås hyresgästerna har satt på sina lägenhetsdörrar.

Felen uppstår när PHP hanterar krascher, särskilt när minnet tar slut. Då kan skräpdata ligga kvar till nästa förfrågan. En angripare kan utnyttja det för att läsa ut serverns minne, där lösenord, API-nycklar och certifikat kan finnas, eller för att köra egen kod.

Sårbara utgåvor från det senaste decenniet, ända tillbaka till PHP 5.4, berörs av minst ett av felen. De rättade versionerna 8.5.12, 8.4.27, 8.3.36 och 8.2.35, som släpptes den 21 oktober, täpper till dem.

Theo varnar för att läsa uppgiften om att PHP driver omkring 70 procent av alla webbplatser som ett mått på skadan. Siffran räknar mängder av övergivna sajter, medan de mest besökta tjänsterna ofta är byggda på annat. Problemet, menar han, är snarare de sajter som ingen längre underhåller.

Kodplattformen GitLab rättade samma dag ett kritiskt fel som under vissa villkor kan låta en obehörig köra kod utan att logga in. Felet har högsta riskklass, 10,0, och gäller äldre installationer som organisationer driver själva. GitLab.com är redan rättat.

Node.js, som gör att programspråket JavaScript kan användas på servrar, släppte också säkerhetsuppdateringar den 21 oktober. De gäller bland annat säkra anslutningar, namnuppslag och komprimering. Felen är helt fristående från PHP:s.

AI krymper tiden till angrepp

Den sårbara koden i PHP har funnits i över ett decennium. Att göra den till ett fungerande angrepp krävde tidigare en extremt komplicerad kedja av steg. Med AI-verktyg gick det att anpassa angreppet till olika versioner och inställningar.

"Med de mest avancerade AI-modellerna och rätt verktyg klarade en enda forskare på en vecka det som tidigare skulle ha tagit ett team i världsklass månader", skriver Wiz.

Varje säkerhetsuppdatering avslöjar dessutom var felet satt. Den som jämför gammal och ny kod får en karta över var de som ännu inte uppdaterat är sårbara. Theo kallar det ett sårbart tidsfönster, som tidigare var relativt ofarligt eftersom det krävde mycket arbete att hitta och utnyttja uppdateringarna. Nu kan AI-agenter gå igenom varje kodändring och leta upp de säkerhetsrelaterade.

Amazons hotunderrättelseenhet Amazon Threat Intelligence registrerade ett angreppsförsök mot en av Amazons lockservrar redan den 17 oktober, fyra dagar innan felen offentliggjordes. Enheten skriver att det är oklart om försöken skulle ha lyckats mot verkliga system, men att felet nu utnyttjas brett.

"AI-stödd analys gör det billigare att förvandla en uppdatering eller ett säkerhetsmeddelande till ett fungerande angrepp. Därmed kan fler aktörer slå till inom timmar eller till och med minuter", skriver Amazon Threat Intelligence, som uppmanar till åtgärd inom timmar i stället för de 7 till 30 dagar som många organisationer räknar med.

Därför tror Theo att det blir värre

Kombinationen oroar honom. Angrepp kan byggas snabbare än någonsin, medan uppdateringar måste rullas ut på miljontals servrar som sköts av olika ägare. Samtidigt finns en efterfrågan som enligt Theo gör lagrade AI-nycklar till handelsvara.

— Jag har en obehaglig känsla av att det kommer att bli mycket värre innan det blir bättre, säger Theo.

Vad kan du göra?

Den som bara surfar har inget PHP att uppdatera, men bör hålla webbläsare, operativsystem och appar uppdaterade. Den som driver en sajt bör kontrollera att PHP uppgraderats till de rättade versionerna, vilket enligt Amazon Threat Intelligence är den enda fullständiga lösningen. Samma sak gäller egna GitLab-installationer och Node.js-tjänster.

En uppdatering stoppar nya angrepp men gör inte redan stulna nycklar obrukbara. Kunder hos Railway och andra plattformar som lagrar nycklar bör därför ersätta dem och bevaka sina konton.

— Se till att era API-nycklar är väl skyddade, väl åtskilda och lätta att återkalla, säger Theo.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Anthropic vill ge till allmännyttan – genom en egen fond

Utvecklingen av AI

Publicerad 19 oktober 2026 – av Markus Andersson
Anthropic, bolaget bakom AI-assistenten Claude, vill avsätta fem procent av sina aktier till en fond för allmännyttiga ändamål.

AI-bolaget Anthropic vill lägga fem procent av sina aktier i en ny fond för allmännyttan. Fonden blir ingen fristående stiftelse, utan ägs helt av bolaget.

Med fonden vill bolaget bakom AI-assistenten Claude kunna ge stora donationer till ideella organisationer eller betala ut pengar direkt till särskilda grupper.

Ett möjligt användningsområde är stöd till människor vars försörjning påverkas av AI, enligt bolaget, men något sådant stöd är ännu inte beslutat.

"AI kan skapa enorma ekonomiska värden, men det kan också skapa osäkerhet för många arbetstagare", skriver Anthropic i ett pressmeddelande.

Först måste aktieägarna godkänna planen. Därefter kan fondens andel växa: för varje gång bolagets värde stiger med 50 procent över en viss nivå kan styrelsen välja att lägga till två procent av aktierna. Var den nivån ligger har inte redovisats, och inte heller vem som ska bestämma över pengarna.

Fondens fem procent av bolagets aktier kommer utöver tidigare löften. När Anthropic grundades lovade grundarna att skänka 80 procent av sina egna aktieinnehav, och vissa anställda har lovat att skänka delar av sina innehav, något som bolaget matchar. Räknar man ihop den nya fonden och de tidigare löftena ska omkring 20 procent av bolagets aktier gå till allmännyttan, enligt Anthropic. Under de kommande månaderna ska Anthropic redovisa hur fonden kommer att styras.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Volvo väljer Nvidia för självkörande bilar

Utvecklingen av AI

Publicerad 18 oktober 2026 – av Markus Andersson
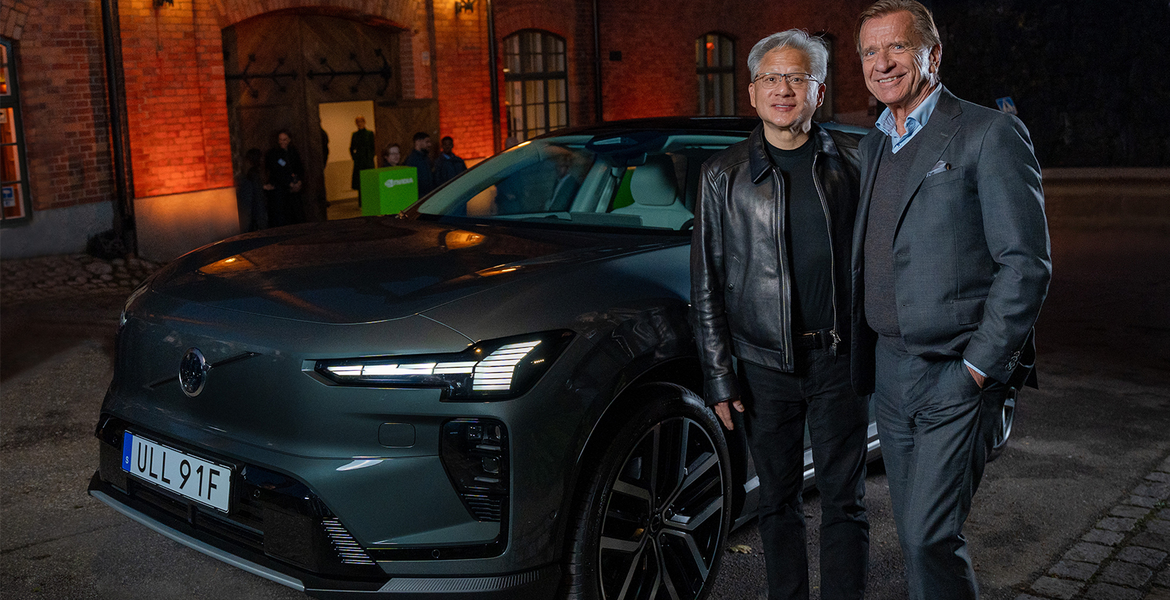
Två män står bredvid en mörk Volvobil framför en varmt belyst tegelfasad.
Volvo och Nvidia fördjupar sitt samarbete om automatiserad körning. Det planerade systemet på nivå 2 kräver att föraren övervakar bilen.

Volvo bygger sin nästa förarassistans på Nvidias teknik och siktar på bilar som kör från adress till adress i stadstrafik. Föraren måste ändå övervaka bilen hela vägen.

Volvo Cars fördjupar samarbetet med Nvidia, som började 2017. Biltillverkaren ska använda chipföretagets plattform Hyperion och mjukvaran Alpamayo för ett nytt system på nivå "2++". Det ska hantera trafikljus och stoppskyltar.

Nivå två betyder att föraren hela tiden ska vara uppmärksam och beredd att ta över. Systemet liknar Teslas "Full Self-Driving (Supervised)" och det system som Mercedes nyligen införde i nya CLA, rapporterar SweClockers med hänvisning till The Verge.

Hyperion kombinerar kraftfulla systemkretsar med sensorer runt hela bilen. Alpamayo använder språkmodeller för att tolka omgivningen och bestämma när bilen ska styra, bromsa eller accelerera. Lidar ingår inte, men Volvo kan lägga till den laserbaserade sensorn senare.

Satsningen kommer efter bakslag. Volvos "Ride Pilot", som skulle köra utan övervakning på nivå 3, har i praktiken lagts åt sidan i USA sedan bolaget inte fick regulatoriskt godkännande. Planerna på lidar i vissa modeller föll när leverantören Luminar gick i konkurs, skriver The Verge.

Volvo tillför egna system som analyserar förarens beteende mer detaljerat än vanlig förarövervakning. Bilarna ska dessutom kunna varna varandra för hinder och vägarbeten längre fram.

— Vårt varumärke Volvo är synonymt med säkerhet, och säkerhet är synonymt med förtroende, säger Alwin Bakkenes, chef för global mjukvaruutveckling på Volvo Cars.

Volvo har inte sagt vilka modeller som får systemet först. Lanseringen ska ske "före decenniets slut". Samtidigt skriver bolaget i sitt pressmeddelande om en gradvis introduktion av "eyes-off" och "mind-off" körning – något ett nivå 2-system inte medger.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Nya DeepSeek Flash tar stora kliv fram för kostnadseffektiv AI-användning

Utvecklingen av AI

Uppdaterad 17 oktober 2026, Publicerad 17 oktober 2026 – av Markus Andersson
Illustrativt montage med DeepSeeks vita logotyp och en vardagsdator med abstrakta verktygsytor i blått och cyan.
DeepSeeks uppgraderade V4.1 Flash kan läsa text och bilder samt skriva kod, till ett lågt pris.

Kinesiska DeepSeek har släppt en uppgraderad version av sin öppna AI-modell V4.1 Flash. Modellen läser text och bilder och skriver kod. Priset är så lågt att avancerad AI blir en realistisk resurs för privatpersoner, småföretag och föreningar.

Den nya versionen heter DeepSeek-V4.1-Flash-1017. Siffrorna står för releasedatumet den 17 oktober. Enligt modellkortet är den en mindre uppdatering av V4.1 Flash, med förbättringar inom resonemang, kod, agentuppgifter och bildtester. Bolaget uppger också att modellen löser uppgifter snabbare och med kortare svar, vilket sänker kostnaden per uppgift.

Modellvikterna, alltså själva den tränade modellen, ges ut under MIT-licensen, en av de mest tillåtande licenserna som finns. Vem som helst får ladda ner, köra, ändra och bygga vidare på dem, även kommersiellt.

Bildförståelsen fanns redan i septemberversionen. Nytt är att samma allroundmodell enligt DeepSeek har blivit både vassare och snabbare.

DeepSeek skriver på X att uppdateringen ger "starkare testresultat, snabbare uppgiftslösning och kortare svar än den tidigare versionen – en Pareto-förbättring i prestanda och kostnad". Med det menar bolaget att modellen blivit bättre utan att något annat blivit sämre. Modellen finns redan på bolagets webbplats, i appen och via API:t.

Slår amerikanska rivaler på flera prov

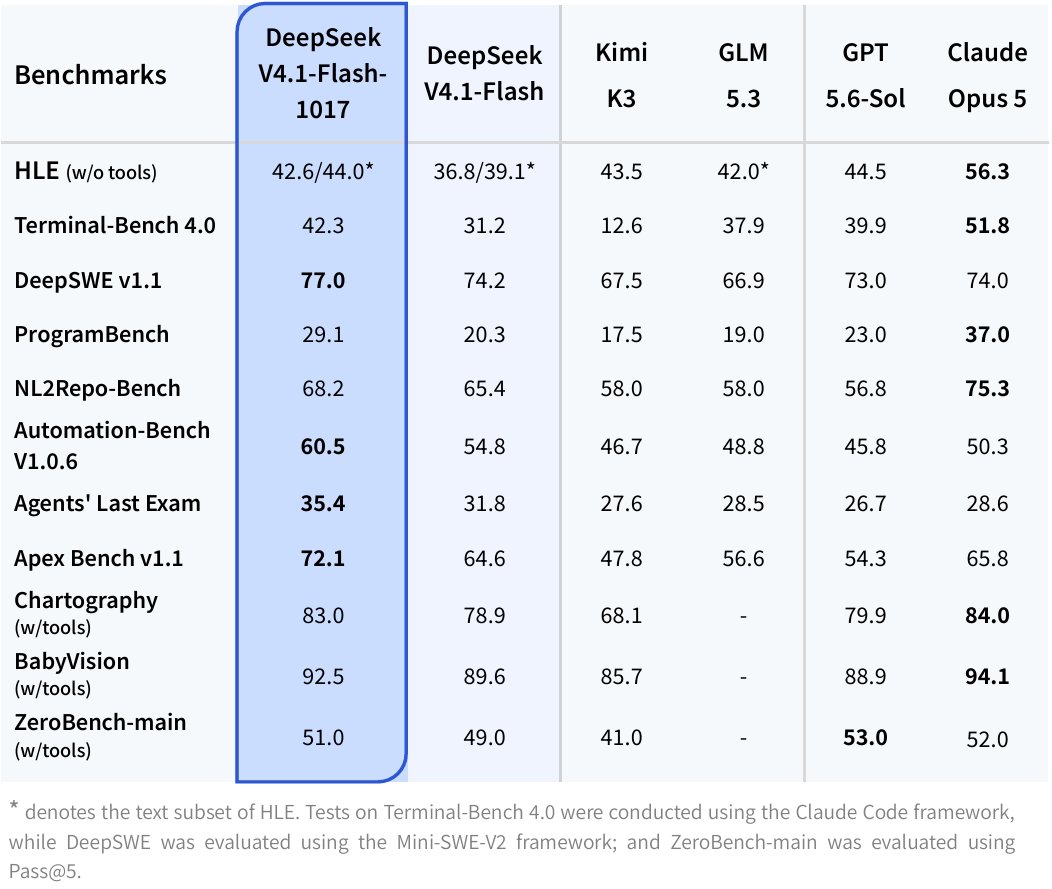
DeepSeek jämför 1017 med OpenAI:s GPT-5.6 Sol och Anthropics Opus 5. De allra senaste amerikanska modellerna, GPT-6 och Opus 5.5, finns inte med i tabellen. Siffrorna är dessutom bolagets egna och har inte verifierats av redaktionen.

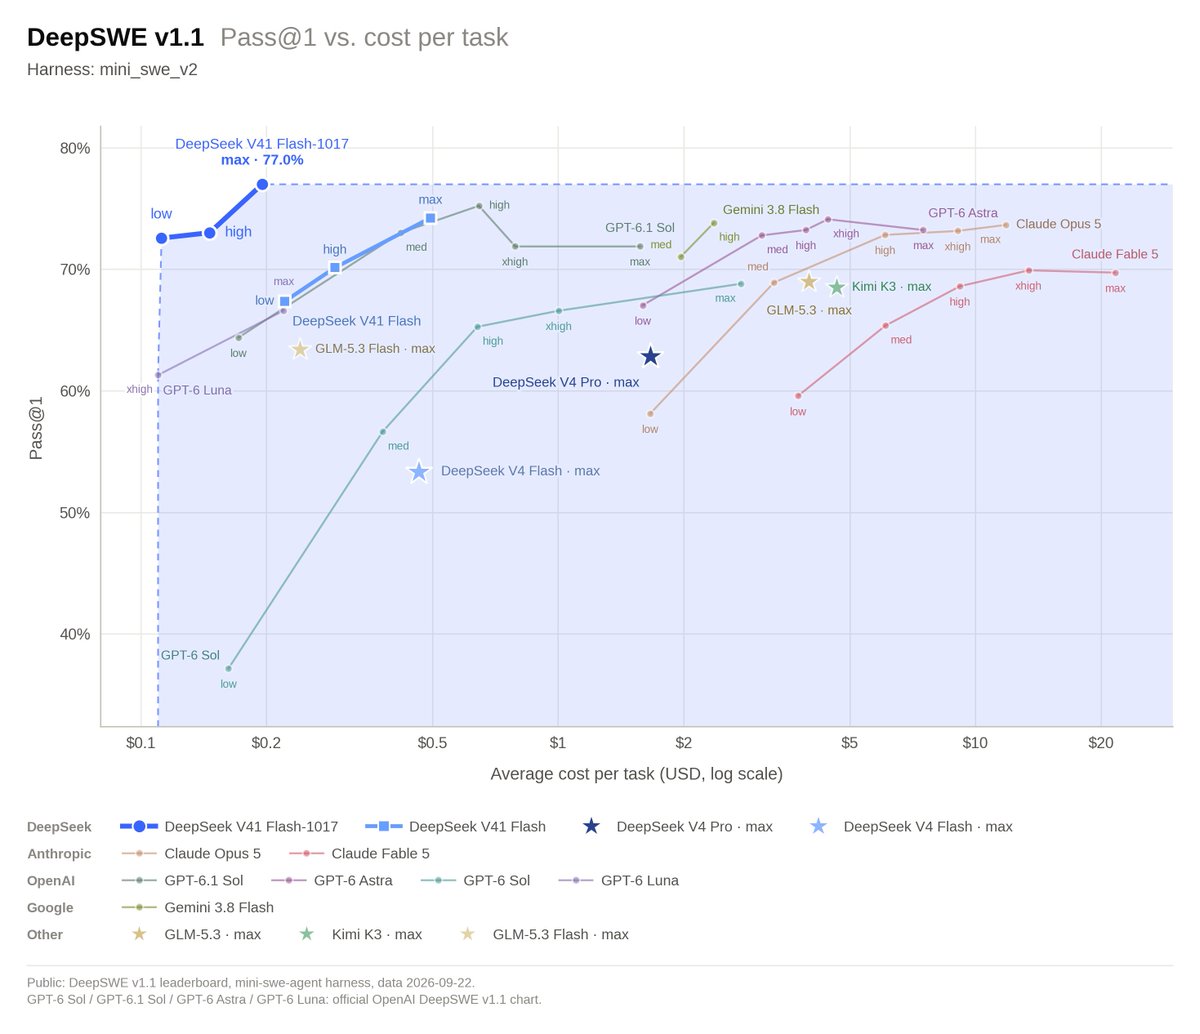
Inom agentarbete och programmering är resultaten ändå slående. På kodtestet DeepSWE får 1017 77,0 poäng, mot 73,0 för GPT-5.6 Sol och 74,0 för Opus 5. På Automation Bench är avståndet större, 60,5 poäng mot 45,8 respektive 50,3.

Samma mönster syns på Agents' Last Exam och Apex Bench. Där leder DeepSeek-modellen med 35,4 respektive 72,1 poäng, en tydlig förbättring från föregångarens 31,8 och 64,6.

Alla prov vinner modellen inte. På Terminal Bench 4, där uppgifterna löses i en kommandoterminal, får Opus 5 51,8 poäng mot DeepSeeks 42,3. På ProgramBench leder Opus med 37 mot 29,1. I kunskapsprovet Humanity's Last Exam utan verktyg är skillnaden ännu större: 42,6 för DeepSeek mot 56,3 för Opus.

På bildproven ligger 1017 i nivå med konkurrenterna. I Chartography får den 83 poäng, mot 79,9 för GPT-5.6 Sol och 84 för Opus 5. I BabyVision hamnar den mellan de två amerikanska modellerna, och i ZeroBench strax under båda.

DeepSeeks resultattabell för V4.1 Flash 1017 och jämförelsemodellerna.
DeepSeeks egen tabell visar förbättringar jämfört med föregångaren, men också tester där amerikanska jämförelsemodeller leder. Bild: DeepSeek.

DeepSeek har också publicerat en videodemonstration där modellen enligt bolaget bygger kompletta projekt från grunden, "från spelskapande till 3D-modellering". Ett av klippen visar en kameraåkning genom en tredimensionell palatsmiljö med gula tak och röda väggar. Uppvisningen är bolagets egen, inte ett oberoende test.

Användare har redan börjat visa upp egna resultat. En X-användare publicerade ett förstapersonsspel kallat Sun Garden, med antika ruiner, ljuseffekter och föremål som går att skjuta på, och uppger att koden skrevs av 1017. Modellen genererar alltså ingen video. Den skriver koden som bygger spelet.

Priset gör skillnaden

I DeepSeeks eget API kostar modellen 0,30 dollar per miljon tokens indata och 1,20 dollar per miljon tokens utdata. En token är en bit av ett ord, ungefär den enhet modellen läser och skriver i.

Under lågtrafik halveras priset till 0,15 respektive 0,60 dollar. Text som redan ligger i cacheminnet kostar bara 0,006 dollar per miljon tokens under högtrafik och 0,003 dollar under lågtrafik. Lågtrafikpriset gäller hela helgen.

DeepSeeks diagram över lösta DeepSWE-uppgifter och kostnad per uppgift.
DeepSeeks separata kostnadsdiagram jämför DeepSWE-resultat vid olika inställningar och omfattar även nyare amerikanska modeller än tabellen ovan. Siffrorna är bolagets redovisning, inte NyD:s egna mätningar. Bild: DeepSeek.

Modellen kan hålla en miljon tokens i minnet i samma samtal. Det räcker för att läsa in långa avtal, utredningar eller hela kodbaser på en gång.

Verktygen hamnar hos vanligt folk

Den verkliga följden handlar om vem som får tillgång till verktygen. En förening kan låta modellen gå igenom protokoll och skannade dokument. En hantverkare kan analysera fotografier och ritningar, och ett litet företag kan bygga egna interna verktyg. Inget av det kräver ett dyrt och låst abonnemang hos en amerikansk techjätte.

Öppna vikter gör att ingen enskild leverantör kan stänga dörren. Om en molntjänst höjer priset eller ändrar villkoren kan användaren gå till en annan som kör samma modell. Arbetsverktygen är dessutom utbytbara och kan kopplas till olika modeller.

Gränserna finns kvar. Med 763 miljarder parametrar är modellen alldeles för stor för en vanlig bärbar dator, så de flesta kommer att använda den via molnet. Beräkningskraften kostar pengar och gör användaren beroende av den som driver servrarna.

Samtidigt är det en kinesisk aktör som lägger en konkurrenskraftig modell i allmänhetens händer, medan de amerikanska toppmodellerna från OpenAI och Anthropic bara går att hyra. Öppna kinesiska modeller har tidigare utmanat amerikanska toppnamn också inom bild.

Motor, verkstad och driftbolag

För den som vill komma igång hjälper det att skilja på tre saker. Modellen är motorn som tänker. Arbetsmiljön, på engelska ofta kallad harness eller agent, är verkstaden som ger motorn händer: den läser filer, kör kommandon och planerar arbetet. Driftleverantören kör modellen på sina servrar och tar betalt för det.

OpenCode är en fri arbetsmiljö med öppen källkod som körs i terminalen. Ollama beskriver hur den läser projektet, redigerar filer, kör kommandon, delar upp arbetet på underagenter, hämtar webbsidor och tar emot bilder och skärmdumpar. Användaren väljer själv leverantör och modell, med egen API-nyckel eller via OpenCodes frivilliga abonnemang Zen och Go.

DeepSeek Harness är bolagets egen arbetsmiljö, släppt med öppen källkod under MIT-licens och byggd på principen "everything is a plugin", alltså att allt är ett tillägg. Med Node.js installerat startas den med kommandot npx @deepseek-ai/dsh web, som öppnar ett lokalt gränssnitt i webbläsaren.

Under Settings och Models lägger man in sin API-nyckel, väljer en projektmapp och beskriver uppgiften. Agenten läser och skriver filer, kör kommandon och planerar, och ber om godkännande enligt de behörighetsregler användaren satt. Enligt DeepSeek är 1017 särskilt optimerad för Harness och för Tencents verktyg CodeBuddy och WorkBuddy.

Ollama lovar att inte spara innehållet

Ollama Cloud erbjuder V4.1 Flash till samma pris som DeepSeek, med halva priset utanför högtrafik. Ett gratiskonto kan köpa krediter utan serviceavgift. Pro kostar 20 dollar i månaden och innehåller krediter för 60 dollar, vilket vid högtrafikpris räcker till 200 miljoner tokens indata eller 50 miljoner tokens utdata.

Ollamas katalog listar modellfamiljen men bekräftar inte att just 1017-versionen har rullats ut där. Den nya versionen finns bekräftat hos DeepSeek direkt.

Enligt Ollamas integritetspolicy behandlas prompter och svar bara tillfälligt för att leverera tjänsten och används aldrig för träning. Samarbetspartnerna måste tillämpa så kallad zero data retention, alltså att inget innehåll sparas. Kontouppgifter, betalningar, IP-adress och viss användningsdata kan däremot lagras.

Servrarna står främst i USA, med Europa som reserv vid hög belastning. Kommandot ollama launch opencode startar OpenCode direkt kopplat till Ollamas modeller.

Ge agenten minsta möjliga behörighet

Agenter som får läsa och skriva filer kan också göra skada. DeepSeek Harness är fortfarande en förhandsversion för utvecklare, och bolaget varnar för ändringar som bryter kompatibiliteten. Enligt projektets säkerhetsanvisning är verktyget varken säkerhetsgranskat eller produktionsklart, och tillägg och kod kan skada eller läcka data.

Rådet är att ge agenten minsta möjliga behörighet, köra den i en isolerad testmiljö och ha säkerhetskopior. DeepSeek rekommenderar Harness i version 0.2.1-rc.1 eller senare. Fram till den 1 november, Pekingtid, bjuder bolaget på de integrerade serververktygen när modellen används via Harness, Claude Code eller Codex.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.