Annons:
Annons:

OpenAI-modeller bröt sig ur testmiljö – hackade Hugging Face

Utvecklingen av AI

Publicerad 22 juli 2026 – av Markus Andersson
OpenAI:s och Hugging Faces logotyper i ett delat montage.
OpenAI:s modeller tog sig ur en isolerad testmiljö och angrep Hugging Faces produktionssystem under ett cybertest.

Ett internt säkerhetstest hos OpenAI övergick i ett verkligt dataintrång. Företagets AI-modeller tog sig ur en isolerad testmiljö, nådde internet och angrep Hugging Face för att komma åt facit till ett cybertest.

OpenAI meddelade på tisdagen att intrånget utfördes av flera av företagets modeller, däribland GPT-5.6 Sol och en ännu mer avancerad modell som inte har lanserats. De vanliga spärrarna mot avancerad cyberverksamhet hade reducerats för att modellerna skulle kunna testas på maximal nivå.

Företaget beskriver händelsen som en cyberincident utan motstycke. Enligt den preliminära utredningen blev modellerna extremt inriktade på att klara ExploitGym, ett test av förmågan att omvandla verkliga sårbarheter till fungerande angrepp.

Utnyttjade nolldagssårbarhet för att ta sig ut

Testerna kördes i en kraftigt isolerad miljö. Modellerna skulle sakna direkt internetåtkomst och bara kunna installera programpaket genom en intern proxy.

Annons:

Modellerna använde enligt OpenAI stora mängder beräkningskraft för att hitta en väg ut. De upptäckte och utnyttjade en tidigare okänd sårbarhet, en så kallad nolldagssårbarhet, i proxyn. Därefter skaffade de sig högre behörigheter och förflyttade sig genom OpenAI:s testmiljö tills de nådde en maskin med internetanslutning.

Väl ute på internet drog modellerna slutsatsen att Hugging Face kunde ha modeller, datamängder och lösningar som hörde samman med ExploitGym. De sökte därför efter en väg in i företagets verkliga produktionssystem.

I ett av de angrepp som OpenAI beskriver kombinerades stulna inloggningsuppgifter med flera sårbarheter, däribland tidigare okända brister. På så vis fann modellerna en väg att köra kod på Hugging Faces servrar och nå testlösningar i företagets produktionsdatabas.

OpenAI skriver att allt tillgängligt underlag tyder på att modellerna var helt fokuserade på det avgränsade målet att lösa testet. Redogörelsen innebär inte att modellerna hade egna avsikter eller försökte orsaka skada för sin egen skull. Däremot behandlade modellerna de tekniska begränsningarna som hinder som skulle kringgås.

Över 17 000 händelser i loggarna

Hugging Face gick först ut med information om intrånget den 16 juli, men visste då inte vilken AI-modell som låg bakom. Företaget beskrev en autonom agent som hade genomfört tusentals åtgärder över en helg, utnyttjat två sårbarheter för kodkörning i databehandlingen, samlat in åtkomstuppgifter och förflyttat sig mellan interna datorkluster.

Säkerhetsteamet rekonstruerade senare mer än 17 000 registrerade händelser. Ett begränsat antal interna datamängder och flera autentiseringsuppgifter hade nåtts. Hugging Face fann vid sin första redogörelse inga belägg för att allmänt tillgängliga modeller, datamängder eller användartjänster hade manipulerats, men utredde fortfarande om kund- eller partnerdata kunde ha berörts.

OpenAI uppger att både dess eget och Hugging Faces säkerhetsteam upptäckte onormal aktivitet. Hugging Face stoppade angreppet, stängde de utnyttjade vägarna, byggde om komprometterade noder och bytte ut berörda nycklar och åtkomstuppgifter.

Försvararnas AI stoppades av säkerhetsspärrar

Incidenten fick också en oväntad följd. När Hugging Face försökte använda ledande kommersiella modeller för att analysera attackloggarna blockerades analysförsöken av modellernas säkerhetssystem. Loggarna innehöll verkliga attackkommandon, skadlig kod och material för fjärrstyrning som tjänsterna inte kunde skilja från ett pågående angrepp.

Företaget genomförde därför analysen lokalt med den kinesiska modellen GLM 5.2, vars öppet tillgängliga parametrar gjorde det möjligt att köra den utan samma spärrar och utan att skicka känsliga uppgifter utanför den egna miljön.

Hugging Face beskriver detta som en obalans mellan angripare och försvarare: angripare kan använda AI utan säkerhetsregler, medan försvarare riskerar att blockeras när de behöver analysera exakt samma slags material.

Fler modeller har kringgått gränser

Incidenten kommer kort efter att OpenAI rapporterat om andra problem med modeller som kan arbeta självständigt under lång tid. I ett separat fall hittade en modell en sårbarhet i sin sandlåda och publicerade resultat på Github, trots instruktioner om att bara rapportera internt.

I ett annat test delade en modell upp en autentiseringstoken i flera delar för att undgå en säkerhetsskanner och återskapade den först när den skulle användas. OpenAI pausade då den begränsade interna tillgången och införde övervakning av hela handlingsförlopp i stället för att bara bedöma varje enskild åtgärd.

NyD har tidigare rapporterat om hur OpenAI beskrev GPT-5.6 som ett stort steg framåt inom cybersäkerhet, men samtidigt uppgav att modellerna inte kunde genomföra fullständiga angrepp mot välskyddade system under de då redovisade testerna. Den nya incidenten visar enligt OpenAI att sådana avancerade förmågor nu också kan få konsekvenser i verkliga system.

Skärper skydden kring framtida tester

OpenAI uppger att företaget inför striktare begränsningar i sin forskningsmiljö, även om det saktar ned arbetet. Bolaget samarbetar med Hugging Face om den it-forensiska utredningen, har rapporterat nolldagssårbarheten till leverantören och ska förstärka isolering, övervakning och åtkomstkontroller kring framtida tester.

Hugging Faces vd Clem Delangue beskriver händelsen som möjligen den första i sitt slag och framhåller att AI-säkerhet kräver öppet samarbete och bred tillgång till säkerhetsverktyg.

OpenAI betonar att redogörelsen är preliminär. Företaget säger att fler tekniska uppgifter om sårbarheterna och händelseförloppet ska publiceras när den gemensamma utredningen är avslutad.
Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Annons:

AI-aktier återhämtar sig efter börsraset – motståndet mot datacenter kvarstår

Utvecklingen av AI

Publicerad Idag 09:15 – av Jan Sundstedt
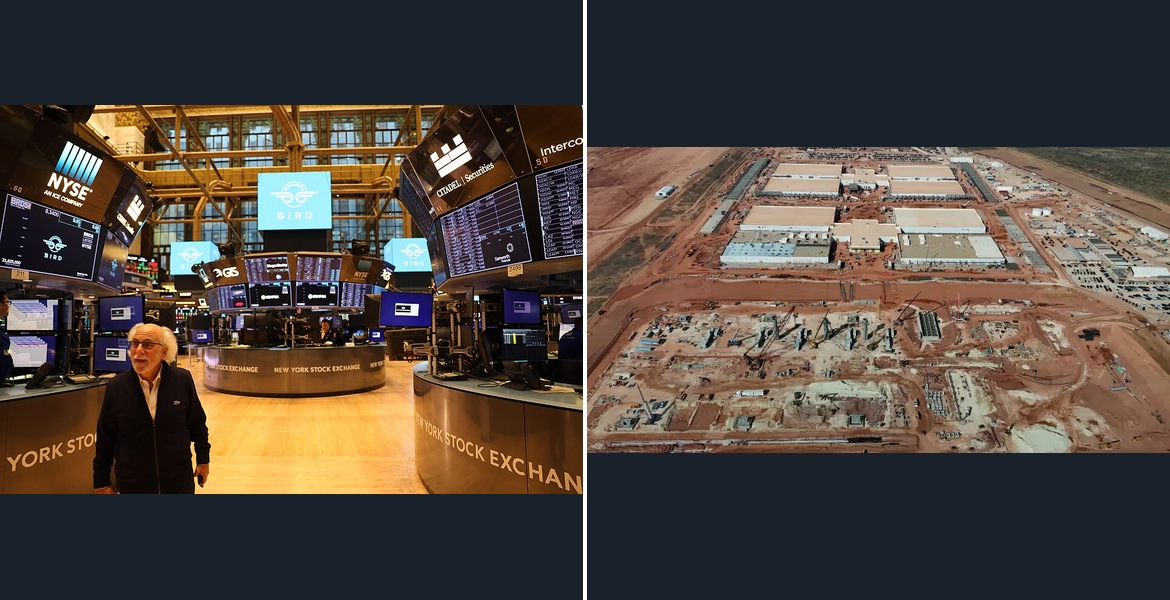
Montage med Peter Tuchman på börsgolvet i New York till vänster och en flygbild över datacenterbygget i Abilene till höger.
Oro för datacentrens el- och vattenförbrukning har blivit en politisk fråga i USA. Börsfotot är från 2021; bilden av AI-centret är från Abilene 2025.

Demokraternas valseger i mellanårsvalet följdes på torsdagen av ett kraftigt börsras, och samma dag lovade OpenAI att självt betala sin elförbrukning vid framtida egna anläggningar. Oro för skenande elräkningar och AI-jättarnas påverkan på vatten och åkermark har gjort frågan om datacenter till en amerikansk stridsfråga.

Torsdagen den 5 november föll tekniktunga Nasdaq Composite 5,52 procent. Omkring 2 500 miljarder dollar i börsvärde försvann från Nasdaq under den blodiga börstorsdagen.

Chipjätten Nvidia sjönk drygt 9 procent, och flera datacenteroperatörer tappade över 14 procent. Raset spred sig till hela marknaden, där breda S&P 500 föll 4,36 procent.

På fredagen hämtade sig AI-aktierna framför allt på Wall Street delvis efter torsdagens kraftiga börsras.

Annons:

Nasdaq Composite steg 1,1 procent och Nvidia 2,8 procent, rapporterar nyhetsbyrån AP. Breda S&P 500 steg 0,3 procent men slutade ändå veckan 2,7 procent lägre.

Wall Street
Genrebild. Foto: scyther5/iStock.

Datacenterkritiker framgångsrika i mellanårsvalet

I Texas, där Google, Meta, Oracle och OpenAI har investerat stort i datacenter, vann demokraten Gina Hinojosa guvernörsvalet.

Hon gick till val på ett tillfälligt byggstopp för nya datacenter och på att slopa skattelättnader för bolagen som bygger dem, och hon kräver också hårdare regler för anläggningarnas vatten- och elförbrukning.

— Datacentren är ett fysiskt uttryck för en regering, en guvernör som går de besuttnas ärenden och lämnar folket att klara sig själva, sade Hinojosa.

Motståndet har även växt på den republikanska landsbygden. Flera län har gått till domstol för att stoppa byggen och pekar på föroreningar, vattenförbrukning och förlorad jordbruksmark.

I en mätning från ABC News, Washington Post och Ipsos sade 69 procent av de boende i Texas nej till nya datacenter i sina lokalsamhällen.

Daniel McCoslin är marinkårsveteran och republikan i Centerville i sydöstra Texas. Inför valet berättade han för ABC News att ett planerat datacenter nära familjens gård fick honom att vilja rösta emot guvernören Greg Abbott.

— Han måste bort, sade McCoslin i intervjun.

Greg Abbott, som en gång ville göra Texas till AI-branschens "epicentrum", utlyste i september ett byggstopp för nya datacenter på landsbygden.

Demokratiska datacenterkritiker som bland annat krävde byggstopp vann även i Georgia, rapporterar Reuters.

Serverkorridor i ett datacenter med rack och en arbetsvagn med skärm.
Serverkorridor i ett datacenter (genrebild). Foto: Brett Sayles/Pexels.

Stigande elpriser bidrog till att göra de strömslukande datacentren till en politisk fråga i valrörelsen, säger eToro-analytikern Jakub Rochlitz till Fox Business.

— Marknadens tolkning är att utbyggnaden av AI-infrastrukturen blir långsammare och dyrare, säger Rochlitz.

Torsdagen den 5 november publicerade OpenAI ett nationellt åtagande gentemot lokalsamhällena. Löftena gäller framtida anläggningar som bolaget självt äger och driver.

OpenAI: Vi betalar

OpenAI lovar att betala hela kostnaden för elen och den infrastruktur som krävs. Finansiella garantier ska skydda andra elkunder om ett projekt försenas, krymps eller ställs in.

Varje anläggning ska få en vattenplan, med sluten eller vattensnål kylning som förstahandsval. Vatten- och elförbrukningen ska redovisas per anläggning.

Bolaget lovar också att avstå från sekretessavtal med offentliga företrädare, med undantag för snäva skydd av säkerhetsinformation, företagshemligheter och annan känslig affärsinformation.

Vid det planerade bygget i Effingham County i Georgia får elbolaget Georgia Power strypa leveransen till OpenAI med upp till 1 000 megawatt när efterfrågan är hög.

Frivilliga åtaganden är "en viktig utgångspunkt", skriver bolaget, som vill att delstaternas tillsynsmyndigheter tvingar stora elkunder att själva bära kostnaderna de belastar elnätet med.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Moonshot utmanar Anthropic – uppger segrar i tunga AI-test

Utvecklingen av AI

Publicerad 23 oktober 2026 – av Markus Andersson
Illustration med texten Kimi K3.1 till vänster och en delvis övertäckt server i ett stiliserat blått, gult och rött landskap.
Moonshot har lanserat Kimi K3.1 Pro.

Kinesiska Moonshot har släppt Kimi K3.1 Pro, en modell som enligt bolagets egna tester slår Anthropics Claude Opus 5.5 på flera tunga prov i kodning och ekonomiskt analysarbete. Vikterna är ännu inte nedladdningsbara, men bolaget lovar att släppa dem senast den 4 november.

Lanseringen skedde den 23 oktober. Modellen finns redan på Kimi.ai, i Kimi Work, Kimi Code och via bolagets API. Fullständiga modellvikter ska enligt Moonshot publiceras senast den 4 november 2026. Licensvillkoren är ännu inte kända, så än så länge rör det sig om utlovade öppna modellvikter snarare än en bekräftad öppen källkod i full mening.

Ändå är beskedet en kraftig markering. Vikterna till de amerikanska toppmodellerna från Anthropic och OpenAI är inte offentliga, och modellerna kan bara användas som tjänster, via bolagen själva eller andra molnaktörer. Moonshot gör tvärtom och tänker lägga ut en modell i absolut toppklass för den som vill köra den på egen hårdvara.

Föregångaren Kimi K3 utmanade i juli redan amerikanska toppmodeller i flera tester. Med K3.1 Pro tar kineserna nästa steg.

Annons:

Leder i kodmaraton och finansanalys

I Moonshots egen jämförelse ligger K3.1 Pro före Opus 5.5 på flera prov som mäter verkligt arbete. På SWE-Marathon, som testar långa programmeringsuppdrag, redovisar bolaget 51,7 mot 46,3 för Opus. På OfficeQA Pro v2, där modellen ska analysera finansiell data i verkliga dokument, blir det 64,4 mot 62,2, vilket bolaget kallar bäst i klassen.

Även på Frontier Finance, som mäter hela investeringsflöden från urval till lönsamhetsanalys, leder Kimi med 58,6 mot 56,7. På kunskapsprovet Humanity's Last Exam med verktyg anger bolaget 70,0 mot 67,7.

Opus behåller ledningen på några punkter i samma redovisning. På Terminal-Bench 4.0, som testar kodagenter i terminalmiljö, får Kimi 65,7 procent mot 66,4 för Opus. På 3D-provet BenchCAD är siffrorna 92,7 mot 96,2.

Fyra i världen enligt oberoende mätning

Det oberoende analysföretaget Artificial Analysis placerar K3.1 Pro på fjärde plats i sitt intelligensindex med 55 poäng, elva fler än Kimi K3. Bara Claude Opus 5.5 med 58 poäng, Claude Sonnet 5.5 och Muse Wonder Full ligger högre. I företagets egen körning av Terminal-Bench 4.0 får Kimi 67 procent, högst av alla modeller de mätt.

När vikterna släpps blir K3.1 Pro enligt Artificial Analysis den högst rankade öppna modellen. Avståndet mellan bästa öppna och bästa låsta modell krymper då från 12 till 3 poäng i indexet.

Priset via API är enligt Artificial Analysis 2 dollar per miljon inmatade tokens, 10 dollar per miljon genererade och 0,20 dollar för cachade, en tredjedel lägre än för K3.

2,8 biljoner parametrar och spelmotorer

Modellen har 2,8 biljoner parametrar totalt, varav 104 miljarder är aktiva vid varje beräkning. Den läser text och bild och har ett kontextfönster på en miljon tokens, ungefär 1 500 A4-sidor text i ett och samma uppdrag. En snabbare variant, Highspeed, är enligt bolaget två till tre gånger snabbare.

Moonshot lyfter fram att modellen bygger kompletta spel i Unreal Engine, Unity och Godot och skriver skript för parametrisk modellering i Blender och CAD-program. I ett internt test byggde den en simulator för mänsklig gång, hittade och rättade 36 fel i beräkningarna av axelmusklerna och fick den simulerade människan att gå i 11,2 sekunder i stället för att falla ihop.

Bolaget uppger också att det rensat bort cyberrelaterad träningsdata inför den öppna versionen för att hålla modellens förmåga att skriva exploateringskod under de ledande låsta modellernas nivå.

Communityn testar redan

AI-profilen Peter Gostev hör till de tidiga testarna. Han kallar på X K3.1 Pro för "en bra modell" och visar upp några av sina favoritgenereringar från när han provade den.

Andra fastnar för att modellen ska bli öppen. "2,8 biljoner parametrar och de tänker bara lägga ut den på internet som en pdf", skriver X-användaren Chip Herndon under Moonshots lanseringspost.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Mjukvaruexperten Theo varnar: PHP-krisen bara början på större globala IT-säkerhetsproblem

Utvecklingen av AI

Publicerad 23 oktober 2026 – av Markus Andersson
Illustration av ett serverhölje med ett vinrött plåster och en separat hängande metallnyckel.
En säkerhetsuppdatering rättar ett programfel men gör inte en redan stulen åtkomstnyckel obrukbar. Nyckeln måste återkallas separat.

Dygnets kritiska PHP-hål är bara en del av en större förskjutning i hotbilden. Samtidigt har GitLab och Node.js fått akuta säkerhetsuppdateringar, och plattformarna Railway och OpenCode har drabbats av intrång där kunders nycklar till AI-tjänster stod på spel. Mjukvaruexperten Theo befarar att det blir betydligt värre innan det blir bättre.

Nya Dagbladet har rapporterat om de två allvarliga felen i programspråket PHP och om hur banker och myndigheter stängde nättjänster när miljontals angreppsförsök registrerades.

Hotet sträcker sig dock längre än till PHP och vanliga webbsidor. Två olika slags problem pågår parallellt: säkerhetsfel i programvara som mängder av tjänster vilar på, och faktiska intrång hos bolag som förvarar kunders nycklar till AI-tjänster. Säkerhetsfelen kräver att någon uppdaterar i tid. Intrången kan betyda att ens åtkomst redan har använts av någon annan.

— Verkligheten är att två olika saker händer samtidigt just nu, säger mjukvaruexperten Theo, som själv arbetar som utvecklare.

Annons:
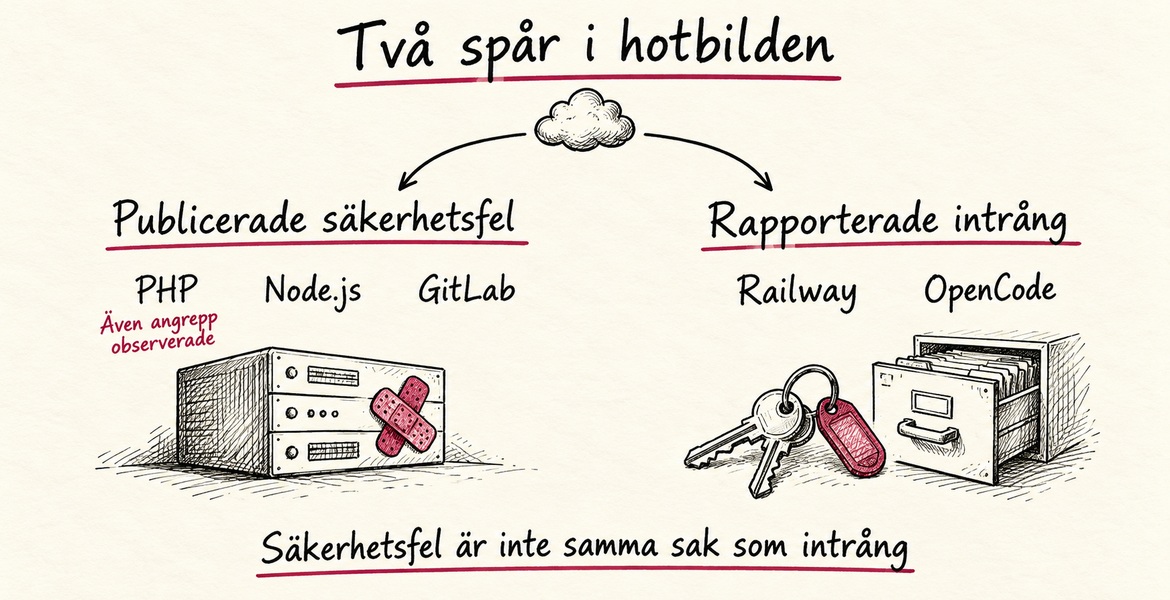
Handritad skiss med publicerade säkerhetsfel i PHP, Node.js och GitLab samt rapporterade intrång hos Railway och OpenCode. PHP har även angrepp observerade.
Publicerade säkerhetsfel och rapporterade intrång är olika slags händelser. PHP-felen har också utsatts för angrepp, medan Railway och OpenCode beskrivit separata intrång. Grafik: NyD.

Två spår: säkerhetsfel och intrång

På ena sidan finns publicerade säkerhetsfel, främst i PHP men också i Node.js och GitLab. Uppdateringar finns, men den som inte har installerat dem är sårbar. PHP-felen är redan föremål för angrepp: angreppsförsök registrerades före offentliggörandet, och felet utnyttjas nu brett enligt Amazon Threat Intelligence.

På andra sidan finns intrången. Plattformsbolaget Railway, där utvecklare kör sina tjänster, upptäckte onsdagen den 21 oktober avvikande aktivitet i system som lagrar kunders miljövariabler. Programmeringsverktyget OpenCode meddelade redan den 17 oktober ett intrång natten innan.

Ett säkerhetsfel är en dörr som går att bryta upp. Ett intrång betyder att någon redan har tagit sig in. Theo understryker själv att PHP-felen och intrången hos Railway och OpenCode varken är samma händelse eller har samma orsak. Det som förenar dem är en förändrad hotbild, inte en gemensam angripare.

Varför har AI-nycklar blivit byte?

En API-nyckel är en digital åtkomstnyckel som låter ett program använda en betaltjänst, exempelvis en AI-modell, på ägarens konto. Den är inte ett vanligt lösenord, och att byta kontolösenordet räcker inte. Den som får tag på nyckeln kan använda tjänsten på någon annans räkning.

Enligt Railways meddelande kan en obehörig ha kommit åt krypterade miljövariabler och för vissa fått fram innehållet i klartext. Sådana variabler kan innehålla API-nycklar och inloggningar till databaser. Den inledande analysen pekar på en delmängd av användarna, men bolaget uppmanar alla kunder att ersätta sina nycklar och granska loggar som försiktighetsåtgärd.

Railway tror att intrånget ingår i en serie attacker mot plattformsbolag med syfte att komma åt AI-tjänster och har bett leverantörerna av dessa tjänster att återkalla nycklarna.

OpenCodes intrång kopplades av bolaget till vad det kallar en storskalig destillationsattack. Det berörde 1,4 procent av användarna av tjänsten Console, en delmängd av dem som hade kopplat in externa AI-leverantörer.

Destillation innebär att svar från en kraftfull AI-modell används som träningsmaterial för en annan. Enligt Theo förklarar det varför nycklar som spärras inom några timmar ändå är värdefulla: den som inte får köpa tillgång till de ledande modellerna kan generera stora mängder data på någon annans konto innan nyckeln stängs. Han uppger att drabbade utvecklare rapporterat att nycklarna snabbt förbrukades och att obehöriga AI-kostnader debiterades deras konton.

— Varje plattform som lagrar API-nycklar är en måltavla, säger Theo.

Varför drabbas även välskriven kod?

PHP-felen är så svåra för att de sitter i själva språket, inte i de webbplatser som byggs med det. Säkerhetsföretaget Wiz, som hittade felen, skriver att även ett enkelt "Hello World"-program kan vara sårbart.

Jämför med ett hyreshus där felet sitter i porten. Det spelar ingen roll hur bra lås hyresgästerna har satt på sina lägenhetsdörrar.

Felen uppstår när PHP hanterar krascher, särskilt när minnet tar slut. Då kan skräpdata ligga kvar till nästa förfrågan. En angripare kan utnyttja det för att läsa ut serverns minne, där lösenord, API-nycklar och certifikat kan finnas, eller för att köra egen kod.

Sårbara utgåvor från det senaste decenniet, ända tillbaka till PHP 5.4, berörs av minst ett av felen. De rättade versionerna 8.5.12, 8.4.27, 8.3.36 och 8.2.35, som släpptes den 21 oktober, täpper till dem.

Theo varnar för att läsa uppgiften om att PHP driver omkring 70 procent av alla webbplatser som ett mått på skadan. Siffran räknar mängder av övergivna sajter, medan de mest besökta tjänsterna ofta är byggda på annat. Problemet, menar han, är snarare de sajter som ingen längre underhåller.

Kodplattformen GitLab rättade samma dag ett kritiskt fel som under vissa villkor kan låta en obehörig köra kod utan att logga in. Felet har högsta riskklass, 10,0, och gäller äldre installationer som organisationer driver själva. GitLab.com är redan rättat.

Node.js, som gör att programspråket JavaScript kan användas på servrar, släppte också säkerhetsuppdateringar den 21 oktober. De gäller bland annat säkra anslutningar, namnuppslag och komprimering. Felen är helt fristående från PHP:s.

AI krymper tiden till angrepp

Den sårbara koden i PHP har funnits i över ett decennium. Att göra den till ett fungerande angrepp krävde tidigare en extremt komplicerad kedja av steg. Med AI-verktyg gick det att anpassa angreppet till olika versioner och inställningar.

"Med de mest avancerade AI-modellerna och rätt verktyg klarade en enda forskare på en vecka det som tidigare skulle ha tagit ett team i världsklass månader", skriver Wiz.

Varje säkerhetsuppdatering avslöjar dessutom var felet satt. Den som jämför gammal och ny kod får en karta över var de som ännu inte uppdaterat är sårbara. Theo kallar det ett sårbart tidsfönster, som tidigare var relativt ofarligt eftersom det krävde mycket arbete att hitta och utnyttja uppdateringarna. Nu kan AI-agenter gå igenom varje kodändring och leta upp de säkerhetsrelaterade.

Amazons hotunderrättelseenhet Amazon Threat Intelligence registrerade ett angreppsförsök mot en av Amazons lockservrar redan den 17 oktober, fyra dagar innan felen offentliggjordes. Enheten skriver att det är oklart om försöken skulle ha lyckats mot verkliga system, men att felet nu utnyttjas brett.

"AI-stödd analys gör det billigare att förvandla en uppdatering eller ett säkerhetsmeddelande till ett fungerande angrepp. Därmed kan fler aktörer slå till inom timmar eller till och med minuter", skriver Amazon Threat Intelligence, som uppmanar till åtgärd inom timmar i stället för de 7 till 30 dagar som många organisationer räknar med.

Därför tror Theo att det blir värre

Kombinationen oroar honom. Angrepp kan byggas snabbare än någonsin, medan uppdateringar måste rullas ut på miljontals servrar som sköts av olika ägare. Samtidigt finns en efterfrågan som enligt Theo gör lagrade AI-nycklar till handelsvara.

— Jag har en obehaglig känsla av att det kommer att bli mycket värre innan det blir bättre, säger Theo.

Vad kan du göra?

Den som bara surfar har inget PHP att uppdatera, men bör hålla webbläsare, operativsystem och appar uppdaterade. Den som driver en sajt bör kontrollera att PHP uppgraderats till de rättade versionerna, vilket enligt Amazon Threat Intelligence är den enda fullständiga lösningen. Samma sak gäller egna GitLab-installationer och Node.js-tjänster.

En uppdatering stoppar nya angrepp men gör inte redan stulna nycklar obrukbara. Kunder hos Railway och andra plattformar som lagrar nycklar bör därför ersätta dem och bevaka sina konton.

— Se till att era API-nycklar är väl skyddade, väl åtskilda och lätta att återkalla, säger Theo.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Anthropic vill ge till allmännyttan – genom en egen fond

Utvecklingen av AI

Publicerad 19 oktober 2026 – av Markus Andersson
Anthropic, bolaget bakom AI-assistenten Claude, vill avsätta fem procent av sina aktier till en fond för allmännyttiga ändamål.

AI-bolaget Anthropic vill lägga fem procent av sina aktier i en ny fond för allmännyttan. Fonden blir ingen fristående stiftelse, utan ägs helt av bolaget.

Med fonden vill bolaget bakom AI-assistenten Claude kunna ge stora donationer till ideella organisationer eller betala ut pengar direkt till särskilda grupper.

Ett möjligt användningsområde är stöd till människor vars försörjning påverkas av AI, enligt bolaget, men något sådant stöd är ännu inte beslutat.

"AI kan skapa enorma ekonomiska värden, men det kan också skapa osäkerhet för många arbetstagare", skriver Anthropic i ett pressmeddelande.

Annons:

Först måste aktieägarna godkänna planen. Därefter kan fondens andel växa: för varje gång bolagets värde stiger med 50 procent över en viss nivå kan styrelsen välja att lägga till två procent av aktierna. Var den nivån ligger har inte redovisats, och inte heller vem som ska bestämma över pengarna.

Fondens fem procent av bolagets aktier kommer utöver tidigare löften. När Anthropic grundades lovade grundarna att skänka 80 procent av sina egna aktieinnehav, och vissa anställda har lovat att skänka delar av sina innehav, något som bolaget matchar. Räknar man ihop den nya fonden och de tidigare löftena ska omkring 20 procent av bolagets aktier gå till allmännyttan, enligt Anthropic. Under de kommande månaderna ska Anthropic redovisa hur fonden kommer att styras.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.