Annons:
Annons:

Riksdagen breddar kassettavgiften – Copyswede vill ha betalt även för skrivare

Digitaliseringen

Uppdaterad 16 augusti 2026, Publicerad 16 augusti 2026 – av Markus Andersson
Öppnad mekanisk hårddisk med läsarm och blanka skivor
Öppnad mekanisk hårddisk med läsarm och skivor.

Från den 1 september träder Sveriges nya regler om privatkopieringsersättning i kraft. Fler typer av elektronik kan då beläggas med den avgift som tillverkare och importörer betalar – och som i praktiken ofta hamnar i butikspriset.

Riksdagen sa ja den 9 juni till regeringens förslag om att ändra upphovsrättslagen. Reformen beskrivs som mer teknikneutral och breddar rätten till ersättning, bland annat för text och bild. Pengarna tas inte ut som en separat kassaavgift vid kassan, utan betalas av företag som tillverkar eller för in prylar som kan användas för att kopiera skyddat material för privat bruk.

Redan i dag omfattas bland annat datorer, mobiltelefoner och lagringsmedia. I den nya lagen sätts ersättningen för lagringsmedia till 50 öre per gigabyte, med ett tak på 40 kronor. För så kallade multifunktionella anordningar, som datorer och mobiltelefoner, är nivån en krona per gigabyte med ett tak på 100 kronor. För skrivare och kopiatorer anges 100 kronor per enhet.

Det betyder inte att en skrivare automatiskt blir exakt 100 kronor dyrare i butik. Copyswede, som inkasserar ersättningen åt rättighetshavarna, och branschorganisationen ElektronikBranschen förhandlar fortfarande om ett nytt branschavtal som ska sätta de faktiska nivåerna. Sweclockers uppmärksammar att fler produktkategorier därmed kan få ytterligare en kostnad inbakad i priset.

Annons:

Copyswede vill ha betalt även för skrivare

I en gemensam information till redovisande företag den 3 juli skriver parterna att Copyswede har framfört krav på ersättning för skrivare, inklusive 3D-skrivare, kopiatorer, skannrar och vissa modeller av smartklockor från den 1 september. Exakt vilka produkter som slutligen ingår, och vilken nivå som ska gälla, är inte klart. Betalning för sådana produkter ska ändå räknas från den 1 september, även om villkoren slås fast först senare.

Det nuvarande branschavtalet fortsätter i huvudsak att gälla till och med den 31 oktober för produkter som redan omfattas. Vissa justeringar sker dock redan vid lagens ikraftträdande. Taket sänks från 120 till 100 kronor för bland annat dvd-spelare med hårddisk, mp3-spelare, tv-boxar, tv-apparater med hårddisk och andra mediaspelare med minne. För cd- och dvd-skivor sänks den lagstadgade ersättningen till 50 öre per gigabyte. VHS-band och analoga kassetter omfattas inte längre.

ElektronikBranschen skriver att den nya lagen utgår från att parterna kommer överens i ett branschavtal. Utan ett sådant avtal måste företagen betala enligt de lagstadgade nivåerna, som enligt organisationen i huvudsak är högre än i dag. Branschen pekar också på att privatkopieringen har minskat och på en EU-dom från den 16 april som slår fast att kopior i streamingtjänsters offlineläge inte är privatkopiering – och att nedsättning därför ska ske.

— Det är viktigt att det finns tydlighet kring vad som gäller från den 1 september samtidigt som företagen får rimliga förutsättningar att anpassa sig till de nya reglerna. Den överenskommelse vi nu har nått skapar en stabil grund för det fortsatta införandet, säger Mattias Åkerlind, vd på Copyswede.

Läsaromröstning

Hur bör Sverige hantera privatkopieringsersättningen när allt fler enheter omfattas?

Röstning stängd

Avgiften bör avskaffas helt eftersom streaming minskat behovet av privatkopiering. 80%
37 röster
Endast enheter med tydlig kopieringsanvändning bör beläggas, inte alla multifunktionella. 7%
3 röster
Avgiften bör täcka alla kopieringsbara enheter – rättvisare för rättighetshavare. 2%
1 röst
Branschen bör själv förhandla nivåerna utan lagstadgade tak och golv. 11%
5 röster

46 röster totalt

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Annons:

Hackare slog till mot fransk blodplasma

Digitaliseringen

Publicerad 4 november 2026 – av Jan Sundstedt
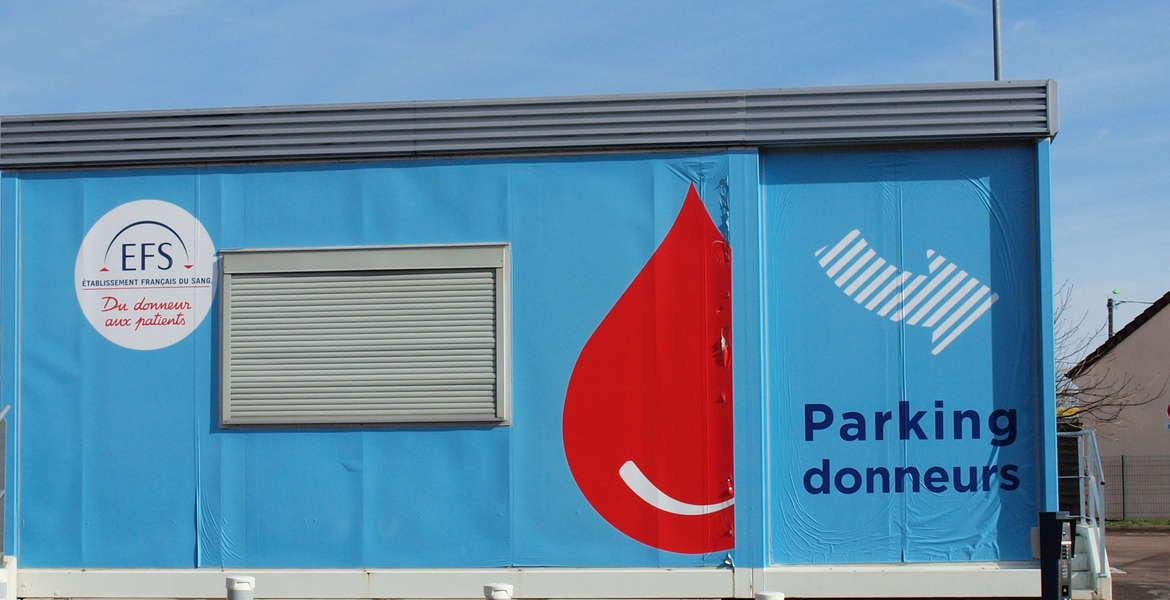
Arkivbild av EFS i Sens med blå fasad, EFS-skylt och en stor röd bloddroppe.
Arkivbild: Établissement français du sang i Sens (Yonne, Frankrike). Hackare uppges ha ändrat temperaturen i kylsystem för fransk blodplasma; bilden visar inte någon bekräftat drabbad anläggning.

Nya hackerattacker har drabbat blodgivningen i Frankrike, då hackare tagit sig in i kylsystem för fransk blodplasma och ställt temperaturen in frysrummen på 110 grader. Angreppet skedde samma natt som matbutiker i Sverige och övriga Europa drabbades.

Ett bolag som är bekräftat drabbat är Coolworld, som sköter underhållet av förvaringscontainrar åt den franska blodtjänsten Etablissement français du sang (EFS), bland annat i regionen Bourgogne-Franche-Comté.

Frysrummen förvarar prover från blodgivare i minus 30 grader. Siffran 110 grader gäller den temperatur som angriparna programmerade in, inte någon uppmätt värme i rummen.

En tekniker i jour märkte under natten mot måndagen att temperaturen steg i frysrummen, berättar EFS för tidningen Le Canard enchaîné.

Annons:

Blodtjänsten uppgav först att rummen rymde prover som sparas för hälsoövervakning kring blodtransfusioner. Senare medgav EFS att även "fryst plasma avsedd för transfusion" hade utsatts för angreppet.

Franska hälsodepartementet uppger att intrånget fick "noll operativa konsekvenser", eftersom personalen upptäckte situationen i tid.

Vem eller vilka som ligger bakom angreppet mot Coolworld är fortfarande okänt.

Natten mot måndagen slog angripare även mot kyl- och frysdiskar i matbutiker i Belgien, Estland, Irland, Luxemburg, Nederländerna och Sverige.

Bland de drabbade kedjorna finns ICA och Coop. I en ICA-butik steg temperaturen i frysarna till 50 grader, och varorna fick slängas när personalen kom till jobbet.

Nationellt cybersäkerhetscenter (NCSC) följer incidenterna, håller kontakt med drabbade företag och utbyter uppgifter med motsvarigheter i flera nordiska och andra europeiska länder.

Varningen kom redan i oktober

Frankrikes nationella incidentcentrum för it-säkerhet, CERT-FR, varnade redan den 12 oktober för omfattande intrång i fjärrstyrda kylsystem från tillverkarna Danfoss, Copeland och Dixell.

Varningen följde på angrepp mot tidigare hundratals franska livsmedelsbutiker.

CERT-FR uppdaterade varningen den 16 oktober och skrev att angreppskampanjerna mot utrustningen "sannolikt fortfarande pågår".

Säkerhetsföretaget Censys hittar drygt 1 000 styrsystem av modellen Danfoss StoreView som går att nå öppet via internet världen över, varav 50 i Sverige. Siffran gäller system som ligger åtkomliga utifrån, inte butiker som har drabbats.

Drygt fyra av tio svenska system kör ändå en äldre programversion utan säkerhetsuppdatering.

NCSC uppmanar nu verksamheter att inventera vilka enheter som är uppkopplade mot internet och pröva om de alls behöver vara det.

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Kritiskt säkerhetshål hotar stora delar av webben

Digitaliseringen

Publicerad 21 oktober 2026 – av Markus Andersson
Allvarliga säkerhetsfel i webbens teknik låter främlingar ta över servrar
Säkerhetsuppdateringarna behöver installeras i serverns PHP – vanliga WordPress-uppdateringar åtgärdar inte felen.

Två kritiska säkerhetshål i tekniken bakom en stor del av webben kan låta obehöriga ändra webbplatser och stjäla data utan att logga in. Säkerhetsuppdateringar släpptes på onsdagen, men någon måste installera dem på servern.

Felen sitter i PHP, ett programspråk som arbetar i bakgrunden när en webbsida öppnas och bygger det besökaren ser. PHP-projektet uppger att båda felen får 9,2 på en tiogradig skala och räknas som kritiska.

Tekniskt kallas det fjärrkörning av kod: en utomstående kan få en server att utföra egna kommandon. Enligt säkerhetsföretaget watchTowr kan det användas för att ändra webbplatser och stjäla data. För en sajtägare betyder det i värsta fall att innehållet byts ut eller att uppgifter som servern hanterar hamnar hos fel personer.

Alla installationer som tar emot webbförfrågningar berörs, och risken är störst för serverkonfigurationen mod_php, enligt PHP-projektet.

Annons:

Hur stor är risken för webben?

Publiceringsverktyget WordPress driver över 40 procent av världens webbplatser, uppger WordPress självt. Siffran visar hur utbrett verktyget är, inte hur många sajter som faktiskt är sårbara eller angripna. Säkerhetsföretaget Wordfence skriver ändå att alla WordPress-sajter körs på servrar med PHP och därför berörs av säkerhetsuppdateringen.

WordPress egna uppdateringar rättar inte serverns PHP. Webbhotellet eller serveradministratören måste uppdatera, och många webbhotell gör det automatiskt. Den som sköter en egen server får göra jobbet själv.

PHP-projektet släppte säkerhetsuppdateringarna den 21 oktober. De finns i PHP 8.5.12, 8.4.27, 8.3.36 och 8.2.35. PHP 8.1 och äldre får inga ordinarie uppdateringar, men projektet har släppt minimala källkodsfixar för 7.4, 8.0 och 8.1 till den som bygger sin programvara själv.

EU:s it-beredskapsgrupp CERT-EU rekommenderar att organisationer som inte kan uppdatera direkt överväger att isolera internetexponerade applikationer från det öppna nätet tills säkerhetsuppdateringen kan installeras.

Fråga till läsarna

Hur trygg känner du dig med att dina personuppgifter skyddas på de webbplatser du använder?

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Strömmen gick hos Google – kunder kom inte åt sina egna pengar

Digitaliseringen

Publicerad 20 oktober 2026 – av Emil Fjellstedt
Google-skylt på glasfasaden ovanför entrén till Googles kontor vid King's Cross i London.
Ett fel i Google Clouds London-zon slog mot banker och andra samhällstjänster. Arkivbild från Googles kontor vid King's Cross i London, inte den drabbade serveranläggningen.

Ett strömavbrott i Googles molndatacenter i London slog på tisdagen ut bankappar och kortbetalningar i Storbritannien. Även budgetappen Emma och domstolarnas videolänkar i England och Wales drabbades.

Felet uppstod i Googles molnregion europe-west2 i London och började klockan 08.08 svensk tid den 20 oktober. En "elhändelse" slog ut zonen europe-west2-b, skriver bolaget på sin statussida.

Klockan 14.44 svensk tid meddelade Google att merparten av kundernas drift i regionen hade börjat återhämta sig. Helt återställt var det inte. Molntjänsterna i den drabbade zonen låg fortfarande nere, och i resten av regionen kunde kunderna råka ut för fel och nätverksstörningar. Google har bett om ursäkt.

Molnlöftet som sprack

Revolut slogs ut redan på morgonen. En person med insyn uppger för nyhetsbyrån Reuters att bankens problem hängde ihop med störningen hos Google Cloud.

Annons:

De flesta av bankens tjänster låg helt eller delvis nere, bland annat kortbetalningar, överföringar, kontantuttag och inloggning. Under förmiddagen kom mer än 1 500 rapporter om problem med Revolut in till Downdetector, en sajt som samlar användarnas felanmälningar.

På X lugnade banken med att "alla våra kunders pengar och data är säkra".

I september i fjol utökade Revolut samarbetet med Google Cloud i ett flerårigt avtal värt miljontals dollar. Googles "säkra, skalbara infrastruktur" skulle enligt banken garantera "sömlös prestanda", även när kundbasen växer.

Domstolar och budgetappar drabbades

Avbrottet nådde långt utanför Revolut. Den brittiska domstolsmyndigheten HMCTS fick problem med den molnbaserade videoplattform som används för säkra videolänkar till rättegångar i England och Wales, rapporteras det.

Vid Southwark Crown Court i London konstaterade domaren i rättegången mot Russell Brand att det hade varit problem med Google men att systemet var igång igen. Journalister som följer mål via plattformen uppgav att den fungerade strax efter Googles uppdatering vid lunchtid.

Budgetappen Emma skrev till sina användare att appen låg nere "på grund av ett avbrott i Google Cloud som påverkar tjänster i London".

Halifax, som ägs av Lloyds Banking Group, bekräftade att kunder hade problem med appen och internetbanken. Samtidigt rapporterade hundratals användare störningar hos Lloyds Bank och HSBC till Downdetector.

Rapporter kom också in om Royal Mail, paketbolaget DPD och bostadssajten Rightmove. Om alla dessa problem hade samma orsak har inte bekräftats.

Ett fel i London, följder långt bort

Videolänkarna till rättegångarna, budgetappen och digitalbanken har helt olika kunder och uppdrag. Ändå fick alla tre problem samma morgon, och spåren leder till samma leverantör.

Det räckte att strömmen svek i en enda zon i London. Googles råd till de drabbade företagen var att om möjligt flytta sina system till en annan zon eller region.

Kunden vid kassan kan inte flytta sitt kort någonstans. Pengarna kan stå kvar på kontot, men när systemen bakom dem ligger nere går de inte att använda.

En drabbad skriver under signaturen Jonas till Nya Dagbladet: "Jag står och ska köpa frukost men kan inte betala. Med begränsade uttag är det dessutom svårt att ha kontanter. Hur ska man kunna lita på det finansiella systemet när man blir av med tillgången till sina egna pengar?"

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.

Cyberattack slog ut kylningen i hundratals franska matbutiker

Digitaliseringen

Uppdaterad 13 oktober 2026, Publicerad 13 oktober 2026 – av Emil Fjellstedt
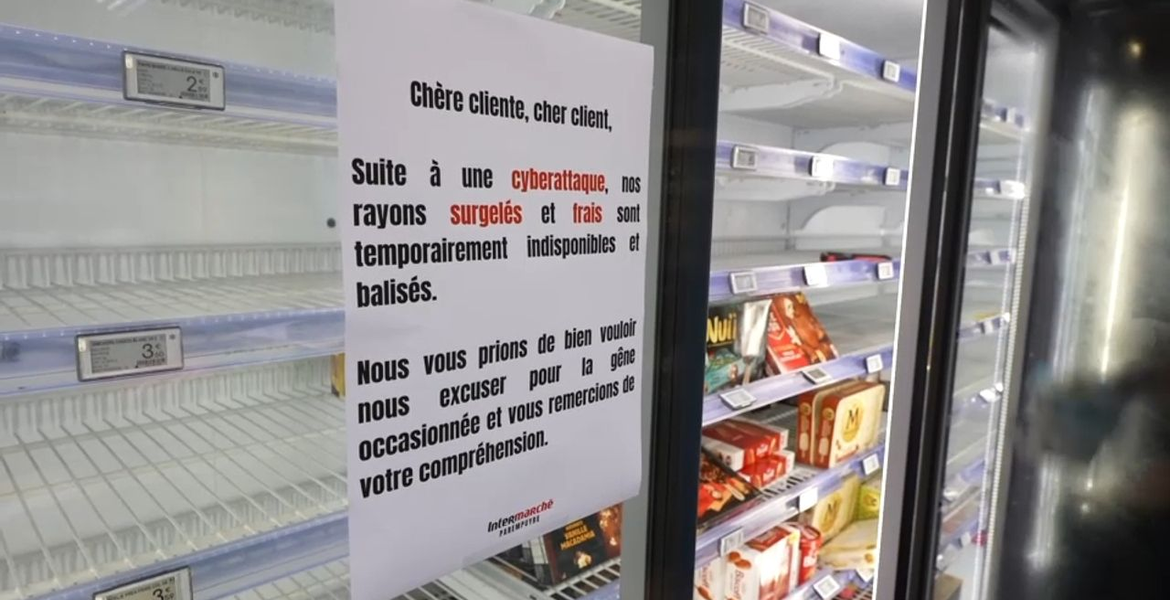
Nästan tomma frysskåp i en Intermarché-butik med en skylt som informerar om att frysta och färska varor tillfälligt är otillg
Efter cyberattacken stängdes berörda färskvaru- och frysavdelningar.

Hackare tog kontroll över kylsystemen i hundratals franska livsmedelsbutiker under natten till måndagen. Kylar och frysar tvingades in i en avfrostning som inte tog slut, och kedjorna har fått kassera färska och frysta varor för miljonbelopp.

Attacken riktades mot styrprogramvara från danska Danfoss, som butikerna använder för att fjärrstyra kylutrustningen. Normalt avfrostas frysar en kort stund varje natt. Den här gången beordrades enheterna att bli varma och förbli varma.

Intermarché och lågprismärket Netto uppger att 180 butiker drabbades och att ytterligare omkring 100 kopplades bort från internet i all hast. Coopérative U meddelar att över 100 av kedjans butiker angreps. Även Carrefour, Monoprix och E.Leclerc har drabbats. Carrefour uppger att kylarna i 80 av kedjans 6 000 butiker hackades.

Coopérative U:s vd Dominique Schelcher skrev på X att det är "extremt allvarligt och saknar motstycke" att angripa utrustning som är avgörande för fransmännens livsmedelsförsörjning.

Annons:

Maten fick kastas

Mousquetaires-gruppen, som äger Intermarché, uppger att drabbad kylutrustning värmdes till 50 grader under sex timmar.

Personal som kom till butikerna på måndagsmorgonen möttes av varm luft från frysarna. Två butiker i Alsace redovisar enligt tv-kanalen BFMTV förluster på sammanlagt 270 000 euro. Intermarché varnar för att försäkringarna kanske inte täcker den här typen av skador.

Åklagarmyndigheten i Paris har inlett en förundersökning om IT-brott. Utredningen ska bland annat fastställa sambandet mellan attacken och de bränder som har rapporterats i vissa butiker.

Gamla system utan säkerhetsstöd

De flesta drabbade enheterna var äldre modeller eller aktuella modeller med föråldrad firmware, uppger Danfoss. Styrsystemet AK-SM800 förklarades uttjänt 2021 och AK-SC355 fasades ut 2016. Inget av dem får längre säkerhetsuppdateringar. Även nyare AK-SM800A-system drabbades, men de körde gammal programvara.

Bolaget betonar att det länge har uppmanat kunderna att uppdatera systemen och byta ut de äldsta.

Redan i augusti publicerade säkerhetsföretaget Claroty en granskning av AK-SM 800A. Forskarna hittade tusentals styrgränssnitt som gick att nå direkt från internet, samt en dold inloggning med en daglig kod som kunde användas för att kringgå lösenordet. Danfoss åtgärdade bristerna i en ny programvaruversion. Det är inte känt om angriparna utnyttjade just dessa sårbarheter.

EU:s jordbrukskommissionär Christophe Hansen fördömde attacken på X: "Livsmedelsförsörjningen kräver mer uppmärksamhet på alla nivåer, eftersom livsmedel som vapen har blivit en verklighet."

Trovärdighet – grunden i vår journalistik sedan 2012

Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.

Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.

NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.