Två kritiska säkerhetshål i PHP, servertekniken som bygger webbsidor åt bland annat WordPress, fick myndigheter och banker att stänga ned tjänster efter offentliggörandet på onsdagen. Felen hade legat i koden i över ett decennium, och PHP:s egna utvecklare såg de första tecknen redan 2024.
Sårbarheterna har fått namnet php2shell. PHP-projektet skriver att en angripare kan utnyttja dem för att köra egen kod på servern utan att logga in. Enligt säkerhetsföretaget Wiz är varje PHP-version från det senaste decenniet drabbad.
Attackerna lät inte vänta på sig. Matthew Prince, vd för molntjänstbolaget Cloudflare, beskrev förloppet i ett inlägg på X: "Under de tio timmarna innan det offentliggjordes såg vi tusentals försök att utnyttja det i nätverket. Det steg till tiotusentals under de 45 minuterna efter tillkännagivandet, hundratusentals inom två timmar och miljoner nu", skrev han. Siffrorna gäller försök att utnyttja felen, inte antalet lyckade intrång.
Myndigheter och banker släckte ned
Statliga webbplatser i Europa och på andra håll gick ned på onsdagen när webbplatsägare runt om i världen försökte skydda sina system, enligt Reuters. Den japanska storbanken Mitsubishi UFJ Financial Group stängde tillfälligt vissa internettjänster, och Japans finansministerium plockade ned delar av sitt webbinnehåll medan säkerhetsåtgärder infördes.
Annons:
Japans premiärminister Sanae Takaichi uppmanade samtidigt webbplatsägare att kontrollera om deras sajter använder PHP.
Amazons hotunderrättelseenhet uppger att den redan den 17 oktober, fyra dagar före offentliggörandet, registrerade ett försök att utnyttja felet mot företagets lockservrar, alltså inte mot en verklig tjänst. Enligt PHP Foundation sprack hemlighållandet sedan i förtid: uppgifter om felen spreds på nätet dagen före, och på onsdagsmorgonen släppte distributören Chainguard rättade programpaket mer än sex timmar för tidigt.
Rättningen fastnade i månader
PHP Foundation, stiftelsen som finansierar en del av utvecklingsarbetet, medger att grundproblemet upptäcktes under en extern säkerhetsgranskning 2024. Säkerhetsteamet kunde inte enas om en lösning, och arbetet stannade upp och startade om gång på gång. Stiftelsen kallar själv förseningen "ett strukturellt misslyckande".
Först i augusti, när Calif, OpenAI och Wiz rapporterade att felet kunde användas för att ta över servrar, blev rättningen högsta prioritet. Wiz skriver att AI lät en enda forskare på en vecka klara det som tidigare krävt ett team i världsklass flera månader.
Enligt PHP Foundation driver PHP myndighetstjänster, banker och nätbutiker, medan säkerhetsarbetet vilar på en liten grupp stiftelsefinansierade utvecklare och lite frivillig hjälp. Stiftelsen vädjar nu om pengar från företag och regeringar.
PHP-projektet släppte rättade versioner på onsdagen. Det enda fullständiga skyddet är att uppdatera själva PHP, och det måste webbhotellet eller serveransvarig göra. Det räcker inte att uppdatera WordPress eller tillägg, eller att lita på en brandvägg för webbapplikationer.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Dygnets kritiska PHP-hål är bara en del av en större förskjutning i hotbilden. Samtidigt har GitLab och Node.js fått akuta säkerhetsuppdateringar, och plattformarna Railway och OpenCode har drabbats av intrång där kunders nycklar till AI-tjänster stod på spel. Mjukvaruexperten Theo befarar att det blir betydligt värre innan det blir bättre.
Nya Dagbladet har rapporterat om de två allvarliga felen i programspråket PHP och om hur banker och myndigheter stängde nättjänster när miljontals angreppsförsök registrerades.
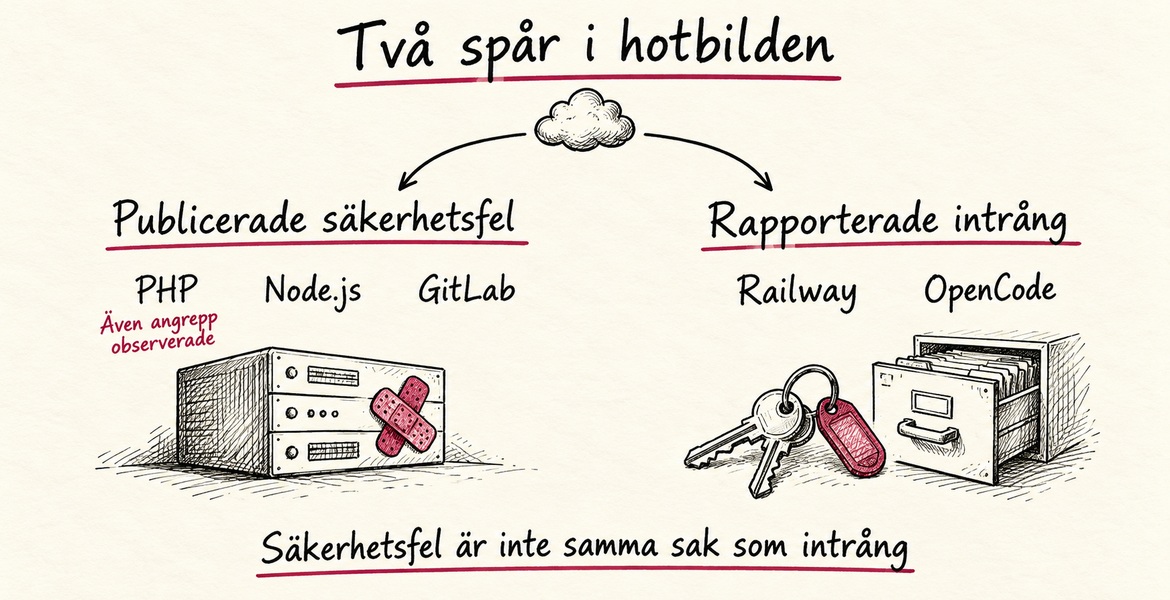
Hotet sträcker sig dock längre än till PHP och vanliga webbsidor. Två olika slags problem pågår parallellt: säkerhetsfel i programvara som mängder av tjänster vilar på, och faktiska intrång hos bolag som förvarar kunders nycklar till AI-tjänster. Säkerhetsfelen kräver att någon uppdaterar i tid. Intrången kan betyda att ens åtkomst redan har använts av någon annan.
— Verkligheten är att två olika saker händer samtidigt just nu, säger mjukvaruexperten Theo, som själv arbetar som utvecklare.
Annons:
Publicerade säkerhetsfel och rapporterade intrång är olika slags händelser. PHP-felen har också utsatts för angrepp, medan Railway och OpenCode beskrivit separata intrång. Grafik: NyD.
Två spår: säkerhetsfel och intrång
På ena sidan finns publicerade säkerhetsfel, främst i PHP men också i Node.js och GitLab. Uppdateringar finns, men den som inte har installerat dem är sårbar. PHP-felen är redan föremål för angrepp: angreppsförsök registrerades före offentliggörandet, och felet utnyttjas nu brett enligt Amazon Threat Intelligence.
På andra sidan finns intrången. Plattformsbolaget Railway, där utvecklare kör sina tjänster, upptäckte onsdagen den 21 oktober avvikande aktivitet i system som lagrar kunders miljövariabler. Programmeringsverktyget OpenCode meddelade redan den 17 oktober ett intrång natten innan.
Ett säkerhetsfel är en dörr som går att bryta upp. Ett intrång betyder att någon redan har tagit sig in. Theo understryker själv att PHP-felen och intrången hos Railway och OpenCode varken är samma händelse eller har samma orsak. Det som förenar dem är en förändrad hotbild, inte en gemensam angripare.
Varför har AI-nycklar blivit byte?
En API-nyckel är en digital åtkomstnyckel som låter ett program använda en betaltjänst, exempelvis en AI-modell, på ägarens konto. Den är inte ett vanligt lösenord, och att byta kontolösenordet räcker inte. Den som får tag på nyckeln kan använda tjänsten på någon annans räkning.
Enligt Railways meddelande kan en obehörig ha kommit åt krypterade miljövariabler och för vissa fått fram innehållet i klartext. Sådana variabler kan innehålla API-nycklar och inloggningar till databaser. Den inledande analysen pekar på en delmängd av användarna, men bolaget uppmanar alla kunder att ersätta sina nycklar och granska loggar som försiktighetsåtgärd.
Railway tror att intrånget ingår i en serie attacker mot plattformsbolag med syfte att komma åt AI-tjänster och har bett leverantörerna av dessa tjänster att återkalla nycklarna.
OpenCodes intrång kopplades av bolaget till vad det kallar en storskalig destillationsattack. Det berörde 1,4 procent av användarna av tjänsten Console, en delmängd av dem som hade kopplat in externa AI-leverantörer.
Destillation innebär att svar från en kraftfull AI-modell används som träningsmaterial för en annan. Enligt Theo förklarar det varför nycklar som spärras inom några timmar ändå är värdefulla: den som inte får köpa tillgång till de ledande modellerna kan generera stora mängder data på någon annans konto innan nyckeln stängs. Han uppger att drabbade utvecklare rapporterat att nycklarna snabbt förbrukades och att obehöriga AI-kostnader debiterades deras konton.
— Varje plattform som lagrar API-nycklar är en måltavla, säger Theo.
Varför drabbas även välskriven kod?
PHP-felen är så svåra för att de sitter i själva språket, inte i de webbplatser som byggs med det. Säkerhetsföretaget Wiz, som hittade felen, skriver att även ett enkelt "Hello World"-program kan vara sårbart.
Jämför med ett hyreshus där felet sitter i porten. Det spelar ingen roll hur bra lås hyresgästerna har satt på sina lägenhetsdörrar.
Felen uppstår när PHP hanterar krascher, särskilt när minnet tar slut. Då kan skräpdata ligga kvar till nästa förfrågan. En angripare kan utnyttja det för att läsa ut serverns minne, där lösenord, API-nycklar och certifikat kan finnas, eller för att köra egen kod.
Sårbara utgåvor från det senaste decenniet, ända tillbaka till PHP 5.4, berörs av minst ett av felen. De rättade versionerna 8.5.12, 8.4.27, 8.3.36 och 8.2.35, som släpptes den 21 oktober, täpper till dem.
Theo varnar för att läsa uppgiften om att PHP driver omkring 70 procent av alla webbplatser som ett mått på skadan. Siffran räknar mängder av övergivna sajter, medan de mest besökta tjänsterna ofta är byggda på annat. Problemet, menar han, är snarare de sajter som ingen längre underhåller.
Kodplattformen GitLab rättade samma dag ett kritiskt fel som under vissa villkor kan låta en obehörig köra kod utan att logga in. Felet har högsta riskklass, 10,0, och gäller äldre installationer som organisationer driver själva. GitLab.com är redan rättat.
Node.js, som gör att programspråket JavaScript kan användas på servrar, släppte också säkerhetsuppdateringar den 21 oktober. De gäller bland annat säkra anslutningar, namnuppslag och komprimering. Felen är helt fristående från PHP:s.
Den sårbara koden i PHP har funnits i över ett decennium. Att göra den till ett fungerande angrepp krävde tidigare en extremt komplicerad kedja av steg. Med AI-verktyg gick det att anpassa angreppet till olika versioner och inställningar.
"Med de mest avancerade AI-modellerna och rätt verktyg klarade en enda forskare på en vecka det som tidigare skulle ha tagit ett team i världsklass månader", skriver Wiz.
Varje säkerhetsuppdatering avslöjar dessutom var felet satt. Den som jämför gammal och ny kod får en karta över var de som ännu inte uppdaterat är sårbara. Theo kallar det ett sårbart tidsfönster, som tidigare var relativt ofarligt eftersom det krävde mycket arbete att hitta och utnyttja uppdateringarna. Nu kan AI-agenter gå igenom varje kodändring och leta upp de säkerhetsrelaterade.
Amazons hotunderrättelseenhet Amazon Threat Intelligence registrerade ett angreppsförsök mot en av Amazons lockservrar redan den 17 oktober, fyra dagar innan felen offentliggjordes. Enheten skriver att det är oklart om försöken skulle ha lyckats mot verkliga system, men att felet nu utnyttjas brett.
"AI-stödd analys gör det billigare att förvandla en uppdatering eller ett säkerhetsmeddelande till ett fungerande angrepp. Därmed kan fler aktörer slå till inom timmar eller till och med minuter", skriver Amazon Threat Intelligence, som uppmanar till åtgärd inom timmar i stället för de 7 till 30 dagar som många organisationer räknar med.
Därför tror Theo att det blir värre
Kombinationen oroar honom. Angrepp kan byggas snabbare än någonsin, medan uppdateringar måste rullas ut på miljontals servrar som sköts av olika ägare. Samtidigt finns en efterfrågan som enligt Theo gör lagrade AI-nycklar till handelsvara.
— Jag har en obehaglig känsla av att det kommer att bli mycket värre innan det blir bättre, säger Theo.
Vad kan du göra?
Den som bara surfar har inget PHP att uppdatera, men bör hålla webbläsare, operativsystem och appar uppdaterade. Den som driver en sajt bör kontrollera att PHP uppgraderats till de rättade versionerna, vilket enligt Amazon Threat Intelligence är den enda fullständiga lösningen. Samma sak gäller egna GitLab-installationer och Node.js-tjänster.
En uppdatering stoppar nya angrepp men gör inte redan stulna nycklar obrukbara. Kunder hos Railway och andra plattformar som lagrar nycklar bör därför ersätta dem och bevaka sina konton.
— Se till att era API-nycklar är väl skyddade, väl åtskilda och lätta att återkalla, säger Theo.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Två kritiska säkerhetshål i tekniken bakom en stor del av webben kan låta obehöriga ändra webbplatser och stjäla data utan att logga in. Säkerhetsuppdateringar släpptes på onsdagen, men någon måste installera dem på servern.
Felen sitter i PHP, ett programspråk som arbetar i bakgrunden när en webbsida öppnas och bygger det besökaren ser. PHP-projektet uppger att båda felen får 9,2 på en tiogradig skala och räknas som kritiska.
Tekniskt kallas det fjärrkörning av kod: en utomstående kan få en server att utföra egna kommandon. Enligt säkerhetsföretaget watchTowr kan det användas för att ändra webbplatser och stjäla data. För en sajtägare betyder det i värsta fall att innehållet byts ut eller att uppgifter som servern hanterar hamnar hos fel personer.
Alla installationer som tar emot webbförfrågningar berörs, och risken är störst för serverkonfigurationen mod_php, enligt PHP-projektet.
Annons:
Hur stor är risken för webben?
Publiceringsverktyget WordPress driver över 40 procent av världens webbplatser, uppger WordPress självt. Siffran visar hur utbrett verktyget är, inte hur många sajter som faktiskt är sårbara eller angripna. Säkerhetsföretaget Wordfence skriver ändå att alla WordPress-sajter körs på servrar med PHP och därför berörs av säkerhetsuppdateringen.
WordPress egna uppdateringar rättar inte serverns PHP. Webbhotellet eller serveradministratören måste uppdatera, och många webbhotell gör det automatiskt. Den som sköter en egen server får göra jobbet själv.
PHP-projektet släppte säkerhetsuppdateringarna den 21 oktober. De finns i PHP 8.5.12, 8.4.27, 8.3.36 och 8.2.35. PHP 8.1 och äldre får inga ordinarie uppdateringar, men projektet har släppt minimala källkodsfixar för 7.4, 8.0 och 8.1 till den som bygger sin programvara själv.
EU:s it-beredskapsgrupp CERT-EU rekommenderar att organisationer som inte kan uppdatera direkt överväger att isolera internetexponerade applikationer från det öppna nätet tills säkerhetsuppdateringen kan installeras.
Hur trygg känner du dig med att dina personuppgifter skyddas på de webbplatser du använder?
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
Epic Games bygger om sitt fuskskydd Easy Anti-Cheat så att fler flerspelarspel ska kunna komma till Linux, med Fortnite som första spel ut. Kraven på spelarnas datorer blir hårdare, och Valves Linuxbaserade handdator Steam Deck klarar dem ännu inte.
Beskedet kom på onsdagen den 14 oktober, samtidigt som Epic släppte en förhandsversion av sin nya spelstartare för Windows, macOS och för första gången Linux. Fortnite finns dock inte där än. Epic har ingen tidsplan för när spelet kommer, uppger bolagets utvecklingschef Rick Deist för The Verge.
Easy Anti-Cheat har stött spelklienter utvecklade för Linux sedan 2014 och Windowsspel via kompatibilitetslagret Proton sedan 2021. Stödet är frivilligt för varje spel, och många utvecklare har avstått eftersom skyddet på Linux har varit svagare än på Windows, enligt Epic.
Fusk är enligt Epic numera en miljardmarknad där fuskleverantörer säljer prenumerationer på verktyg som kräver minimal teknisk kunskap. Bolagets vd Tim Sweeney skrev redan 2022 att Epic saknade förtroende för att kunna "bekämpa fusk i stor skala under en bred uppsättning kärnkonfigurationer".
Annons:
Åtta krav på datorn
Lösningen heter EAC Linux v2 och ska enligt Epic föra skyddet närmare nivån på Windows. Datorn måste ha TPM 2.0 och Secure Boot påslaget, mätt uppstart, kärnans lockdown-läge, avstängd kexec och en aktiv BPF-säkerhetsmodul. Alla enheter som inte är handhållna måste dessutom ha IOMMU aktiverat, vilket ska hindra fuskkort från att läsa spelets minne direkt via DMA.
Till skillnad från på Windows installerar Epic ingen egen kärnmodul. Fuskskyddet bygger i stället på kärnans inbyggda säkerhetsfunktioner, en systemd-tjänst och egna eBPF-program som övervakar och begränsar åtkomst till spelets minne. Tjänsten körs bara medan ett skyddat spel är igång, skriver Epic.
Egen kärna fungerar inte
Den tydligaste följden gäller den som kompilerar sin egen kärna. Under en skyddad spelsession måste kärnan och alla kärnmoduler vara signerade med en nyckel på Epics lista över godkända nycklar. Där finns i dag bland andra Ubuntus, Fedoras, Debians, openSUSE:s och Universal Blues nycklar. Moduler utanför kärnan, som Nvidias grafikdrivrutiner, måste uppfylla samma krav.
Kraven kontrolleras när spelet startas och gäller under den skyddade spelsessionen. Spelare kan ha en separat uppstartspost för spel och en annan med egna nycklar för allt annat. Den som saknar rätt inställningar får enligt Epic ett felmeddelande, inte en avstängning.
Epic förvaltar nyckellistan själv till en början men säger att målet är att göra den till öppen källkod. Bolaget uppmanar distributionsansvariga att höra av sig för att få sina nycklar godkända.
Steam Deck får vänta
Steam Deck saknar enligt Epic de funktioner som krävs, men bolaget uppger att det för samtal med Valve och hoppas kunna stödja handdatorn i framtiden. Epic utreder också stöd för SteamOS, enligt Deist, men har enligt bolagets butikschef Martin Keely inga planer på att släppa det kostnadsfria Fortnite i Steam-butiken.
Epic planerar att först pröva det nya skyddet i Fortnite. Fungerar det ska fler spelutvecklare få tillgång till det, så att även deras flerspelarspel kan nå Linuxspelare. Fortnite ska släppas på Linux via Epics spelstartare när tillräckligt många distributioner uppfyller kraven.
Skulle Fortnite och bättre stöd för flerspelarspel få dig att välja Linux för spel?
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.
AI-bolaget Anthropic vill lägga fem procent av sina aktier i en ny fond för allmännyttan. Fonden blir ingen fristående stiftelse, utan ägs helt av bolaget.
Med fonden vill bolaget bakom AI-assistenten Claude kunna ge stora donationer till ideella organisationer eller betala ut pengar direkt till särskilda grupper.
Ett möjligt användningsområde är stöd till människor vars försörjning påverkas av AI, enligt bolaget, men något sådant stöd är ännu inte beslutat.
"AI kan skapa enorma ekonomiska värden, men det kan också skapa osäkerhet för många arbetstagare", skriver Anthropic i ett pressmeddelande.
Annons:
Först måste aktieägarna godkänna planen. Därefter kan fondens andel växa: för varje gång bolagets värde stiger med 50 procent över en viss nivå kan styrelsen välja att lägga till två procent av aktierna. Var den nivån ligger har inte redovisats, och inte heller vem som ska bestämma över pengarna.
Fondens fem procent av bolagets aktier kommer utöver tidigare löften. När Anthropic grundades lovade grundarna att skänka 80 procent av sina egna aktieinnehav, och vissa anställda har lovat att skänka delar av sina innehav, något som bolaget matchar. Räknar man ihop den nya fonden och de tidigare löftena ska omkring 20 procent av bolagets aktier gå till allmännyttan, enligt Anthropic. Under de kommande månaderna ska Anthropic redovisa hur fonden kommer att styras.
Trovärdighet – grunden i vår journalistik sedan 2012
Nya Dagbladets position är unik i det svenska medielandskapet. NyD är oberoende på riktigt. Tidningen ägs och kontrolleras inom den egna redaktionen – inte av stora mediekonglomerat eller utländska intressen.
Sedan grundandet 2012 har grunden i vår oberoende journalistik varit balans och trovärdighet framför sensationsjournalistik och snabba klick. NyD är Sveriges bredaste helt oberoende dagstidning och står helt fri från politiska partier och industriintressen.
NyD erhåller inget presstöd och finansieras genom läsardonationer och annonser. Läs mer om våra pressetiska riktlinjer här.